
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 emerinohdz/facebrute
फेसबुक ब्रूट फोर्सर स्क्रिप्ट
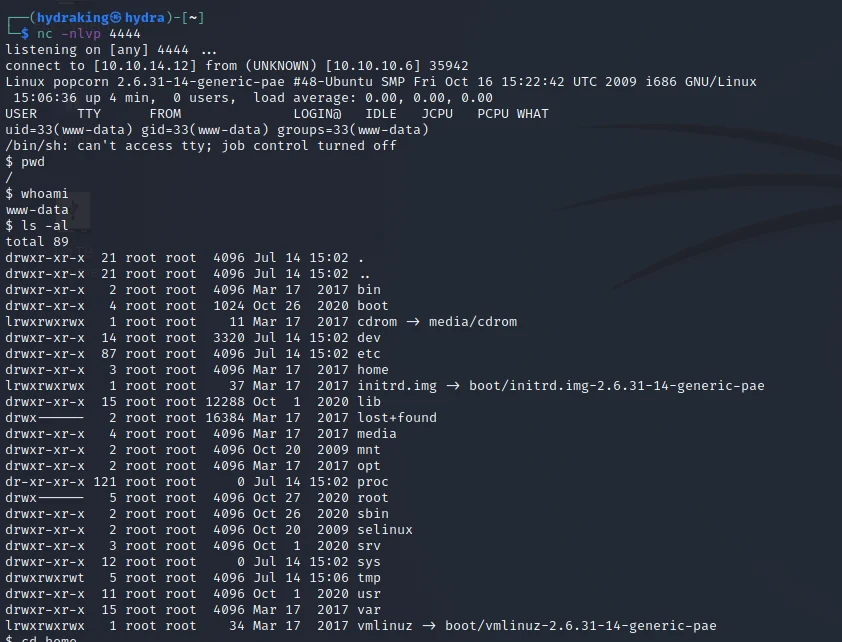 h3x0v3rl0rd/php_reverse_shell
सरल PHP रिवर्स शेल स्क्रिप्ट जो लक्षित प्रणालियों पर दूरस्थ कमांड निष्पादन स्थापित करने के लिए है। पैठ परीक्षण और सुरक्षा मूल्यांकन के लिए आदर्श।
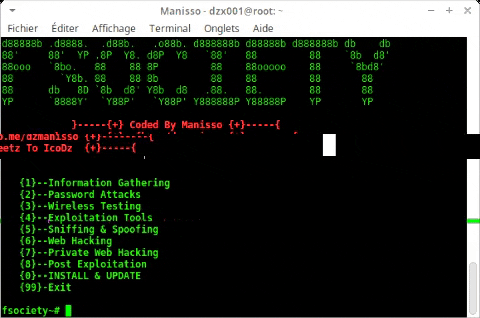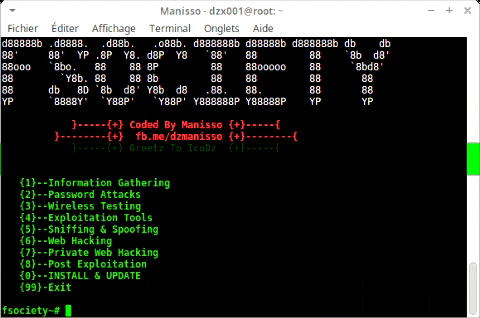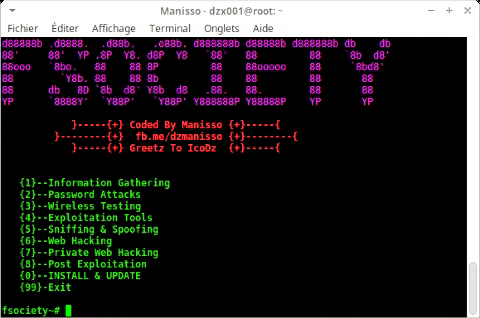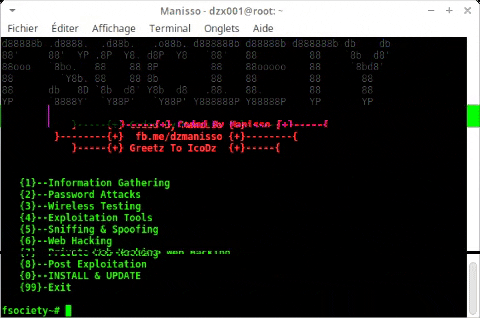 manisso/fsociety
fsociety हैकिंग टूल्स पैक – एक पेनेट्रेशन टेस्टिंग फ्रेमवर्क
 piratesshield/apiharvester
एक शॉट API हमलावर टूल - दिए गए रूट से API URL ढूंढता है और स्वचालित हमलों का अनुकरण करता है

 projectdiscovery/httpx
Fast, multi-probe HTTP toolkit for reconnaissance and information gathering. Probes TLS, CSP, headers, tech stack, and CDN. Supports matchers,…
 snailsploit/claude-red
78 आक्रामक सुरक्षा SKILL.md मॉड्यूल की क्यूरेटेड लाइब्रेरी जो Claude को वेब, AD, वायरलेस, क्लाउड और एक्सप्लॉइट डेवलपमेंट में विशेषज्ञ रेड टीम…
 david-alvarez-rosa/php-rce
CVE-2026-109618 / CVE-2026-109619 के लिए एक्सप्लॉइट, PHP लक्ष्यों पर RCE प्राप्त करने हेतु
 neex/http2smugl
HTTP/2 से HTTP/1.1 रूपांतरण के माध्यम से HTTP अनुरोध तस्करी की कमजोरियों का पता लगाता है और उनका शोषण करता है, बैकएंड पार्सिंग विसंगतियों की पहचान…
 mishakorzik/allhackingtools
हैकर्स के लिए ऑल-इन-वन हैकिंग टूल्स! और अधिक हैकिंग टूल्स! टर्मक्स के लिए।
 mmiszczyk/cve-2021-33879
GameLoop अपडेट MITM
 khush-613/cve-2026-44011-poc
CVE-2026-44011 के लिए Python proof-of-concept exploit, जो Yii behavior injection के माध्यम से Craft CMS में authenticated RCE है, जिसमें two-stage…
 yasserbdj96/hiphp
PHP-आधारित बैकडोर टूल जो HTTP/HTTPS के माध्यम से रिमोट वेबसाइट नियंत्रण के लिए है। फ़ाइल प्रबंधन, कमांड निष्पादन, और पासवर्ड-सुरक्षित पहुंच के साथ…
 wapiti-scanner/wapiti
Python3 में लिखा गया वेब भेद्यता स्कैनर
 affolter-engineering/xssearch
Rust-आधारित XSS स्कैनर जिसमें संदर्भ-जागरूक पेलोड चयन, WAF पहचान और बायपास, क्रॉलिंग, ब्लाइंड XSS कॉलबैक, और स्टैटिक DOM सिंक विश्लेषण शामिल है।
 deadexpl0it/cve-2026-78006-poc
CVE-2026-78006 The Events Calendar <= 6.17.4 के लिए POC - अनधिकृत PHP ऑब्जेक्ट इंजेक्शन से रिमोट कोड एक्ज़ीक्यूशन
 omnigodz/cve-2022-1388
इस रिपॉजिटरी में CVE-2022-1388 (F5 के BIG-IP में Authentication Bypass से RCE) के लिए python exploit शामिल है।
 wpscanteam/wpscan
WordPress security scanner that detects vulnerabilities, enumerates plugins/themes/users, and checks for weak passwords. Integrates with the WPScan…







