
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 hdbreaker/webkit-cve-2016-4622
CVE-2016-4622 का गहन विश्लेषण और शोषण वॉकथ्रू, Array.slice TOCTOU दौड़ की स्थिति के माध्यम से WebKit JavaScriptCore मेमोरी प्रकटीकरण भेद्यता, PoC कोड…
 ajdumanhug/cve-2023-46818
ISPConfig <= 3.2.11 (language_edit.php) PHP कोड इंजेक्शन कमजोरी के लिए CVE-2023-46818 Python3 शोषण
 dust-life/cve-2019-18935-memshell
सी++ memshell DLL जनरेटर CVE-2019-18935 के लिए, जो Telerik UI deserialization के माध्यम से Assembly.Load और IJW संकलन के साथ इन-मेमोरी वेब शेल तैनाती…
 techieneurons/cve-2024-3116_rce_in_pgadmin_8.4
एक लैब बनाना और CVE-2024-3116 का परीक्षण करना, pgadmin <=8.4 में एक Remote Code Execution
 fuzzysecurity/cassowary-cve-2024-23222-x86_64
CVE-2024-23222 के लिए Cassowary का Linux x86_64 के लिए अनुकूलन
 tess-ss/sap-memory-pipes-desynchronization-vulnerability-mpi-cve-2022-22536
CVE-2022-22536 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो SAP NetWeaver सर्वरों के खिलाफ HTTP request smuggling और cache poisoning प्रदर्शित करता है,…
 4xura/cve-2025-30208
transformMiddleware में Vite /@fs/ पाथ ट्रैवर्सल (CVE-2025-30208) की मनमाना फ़ाइल पढ़ने की भेद्यता के लिए शोषण स्क्रिप्ट का एक PoC।
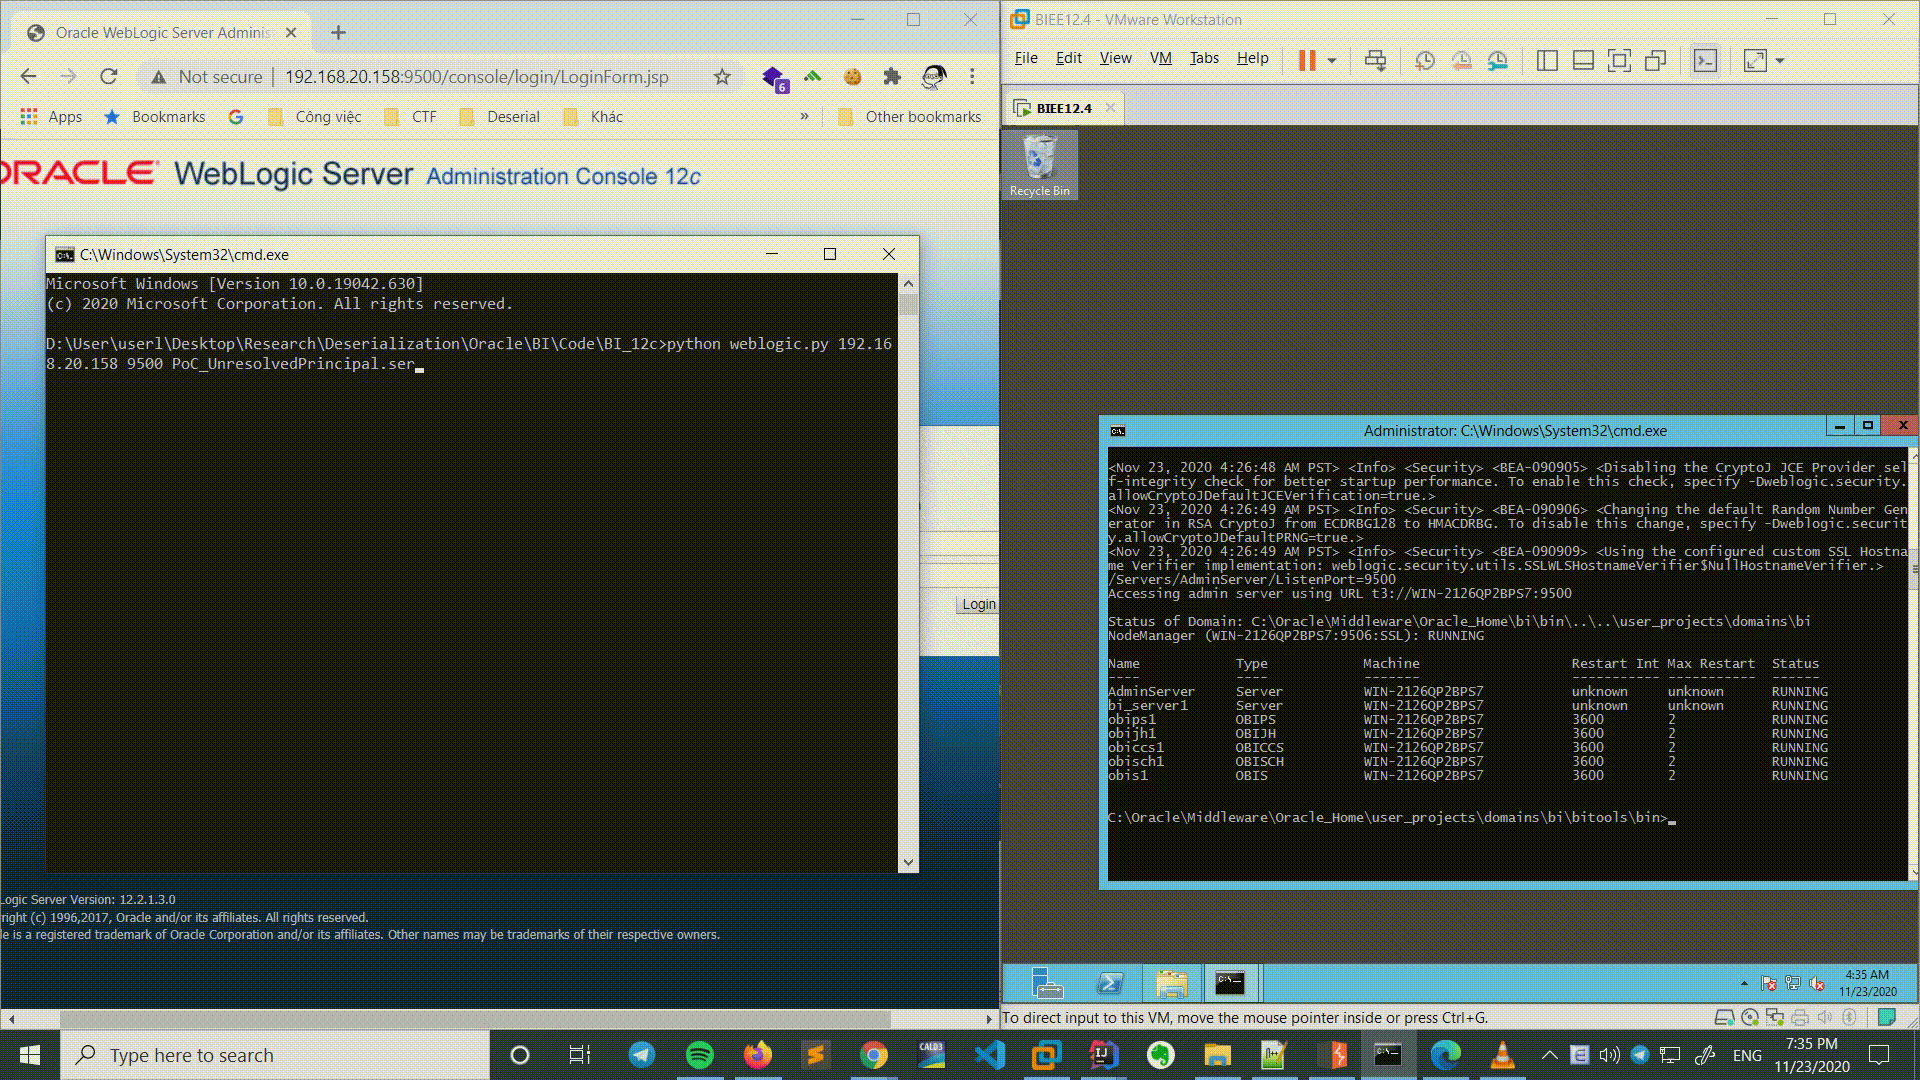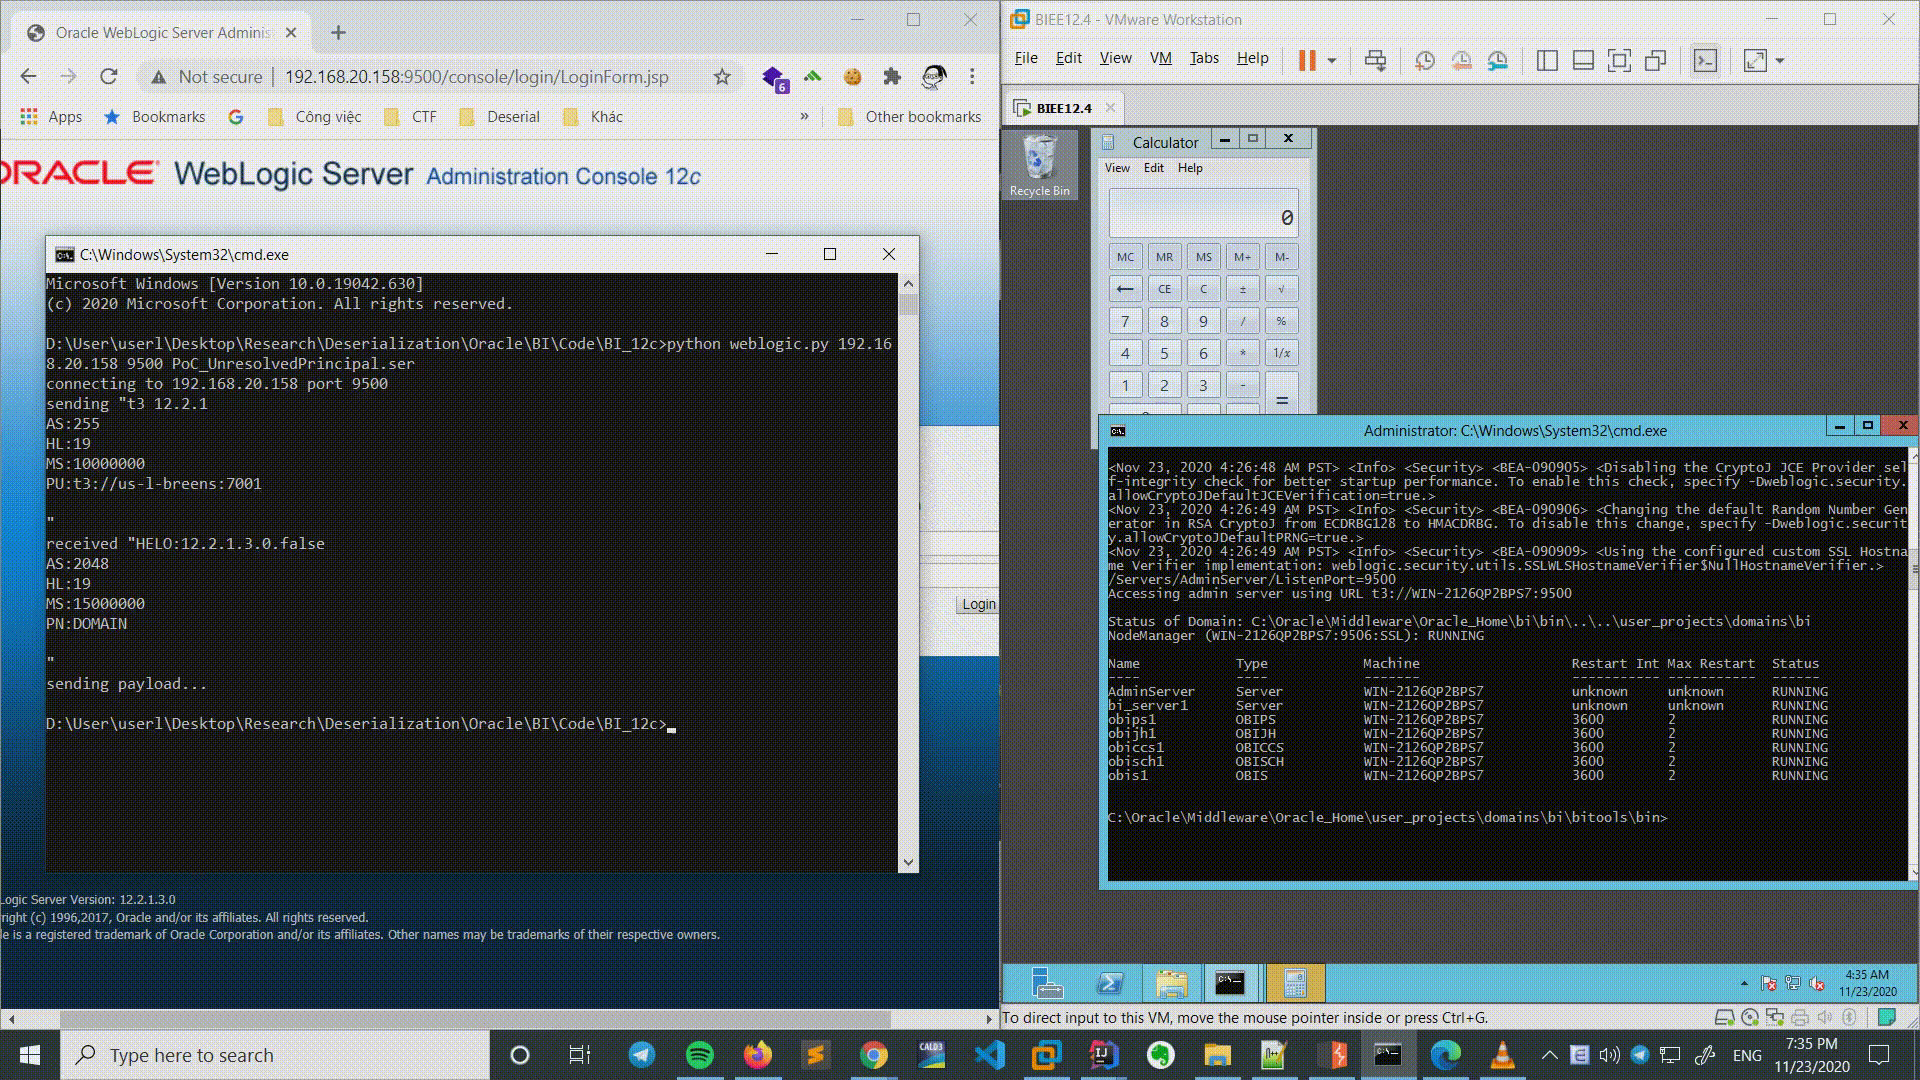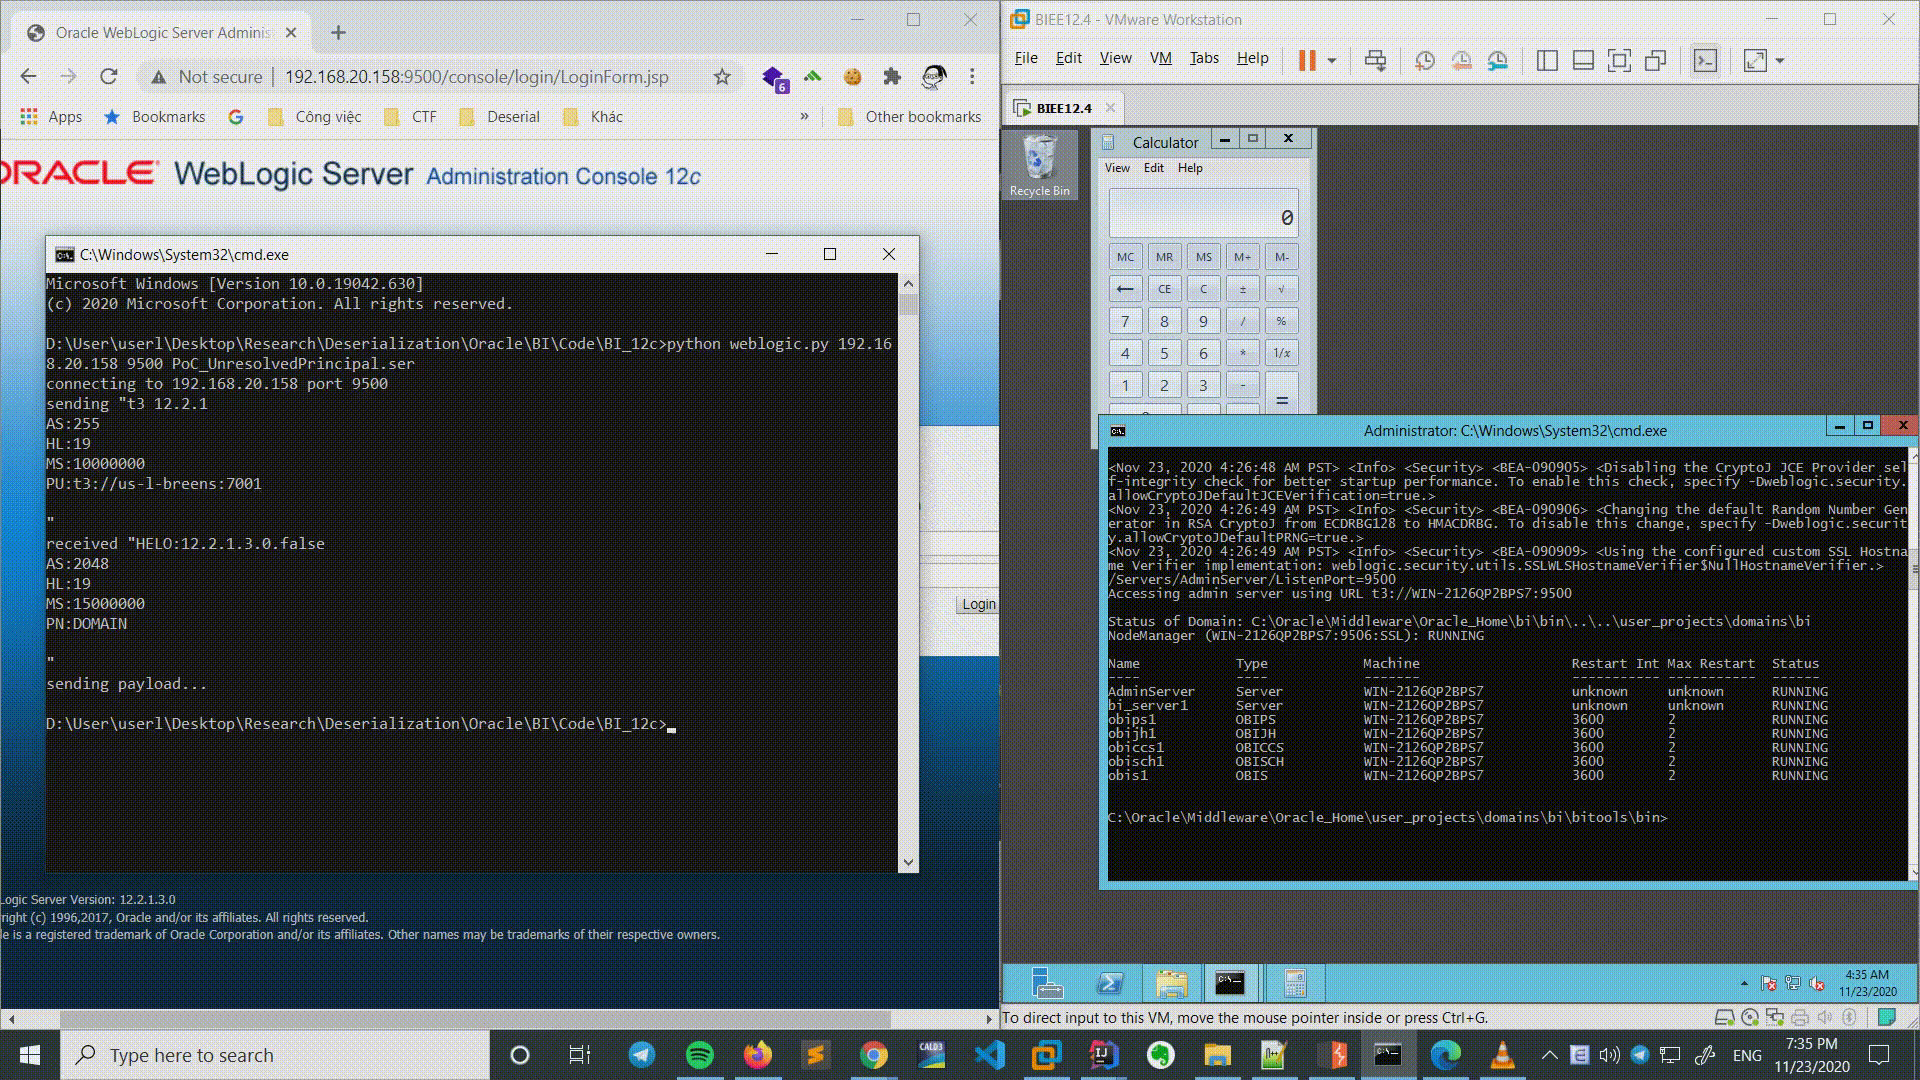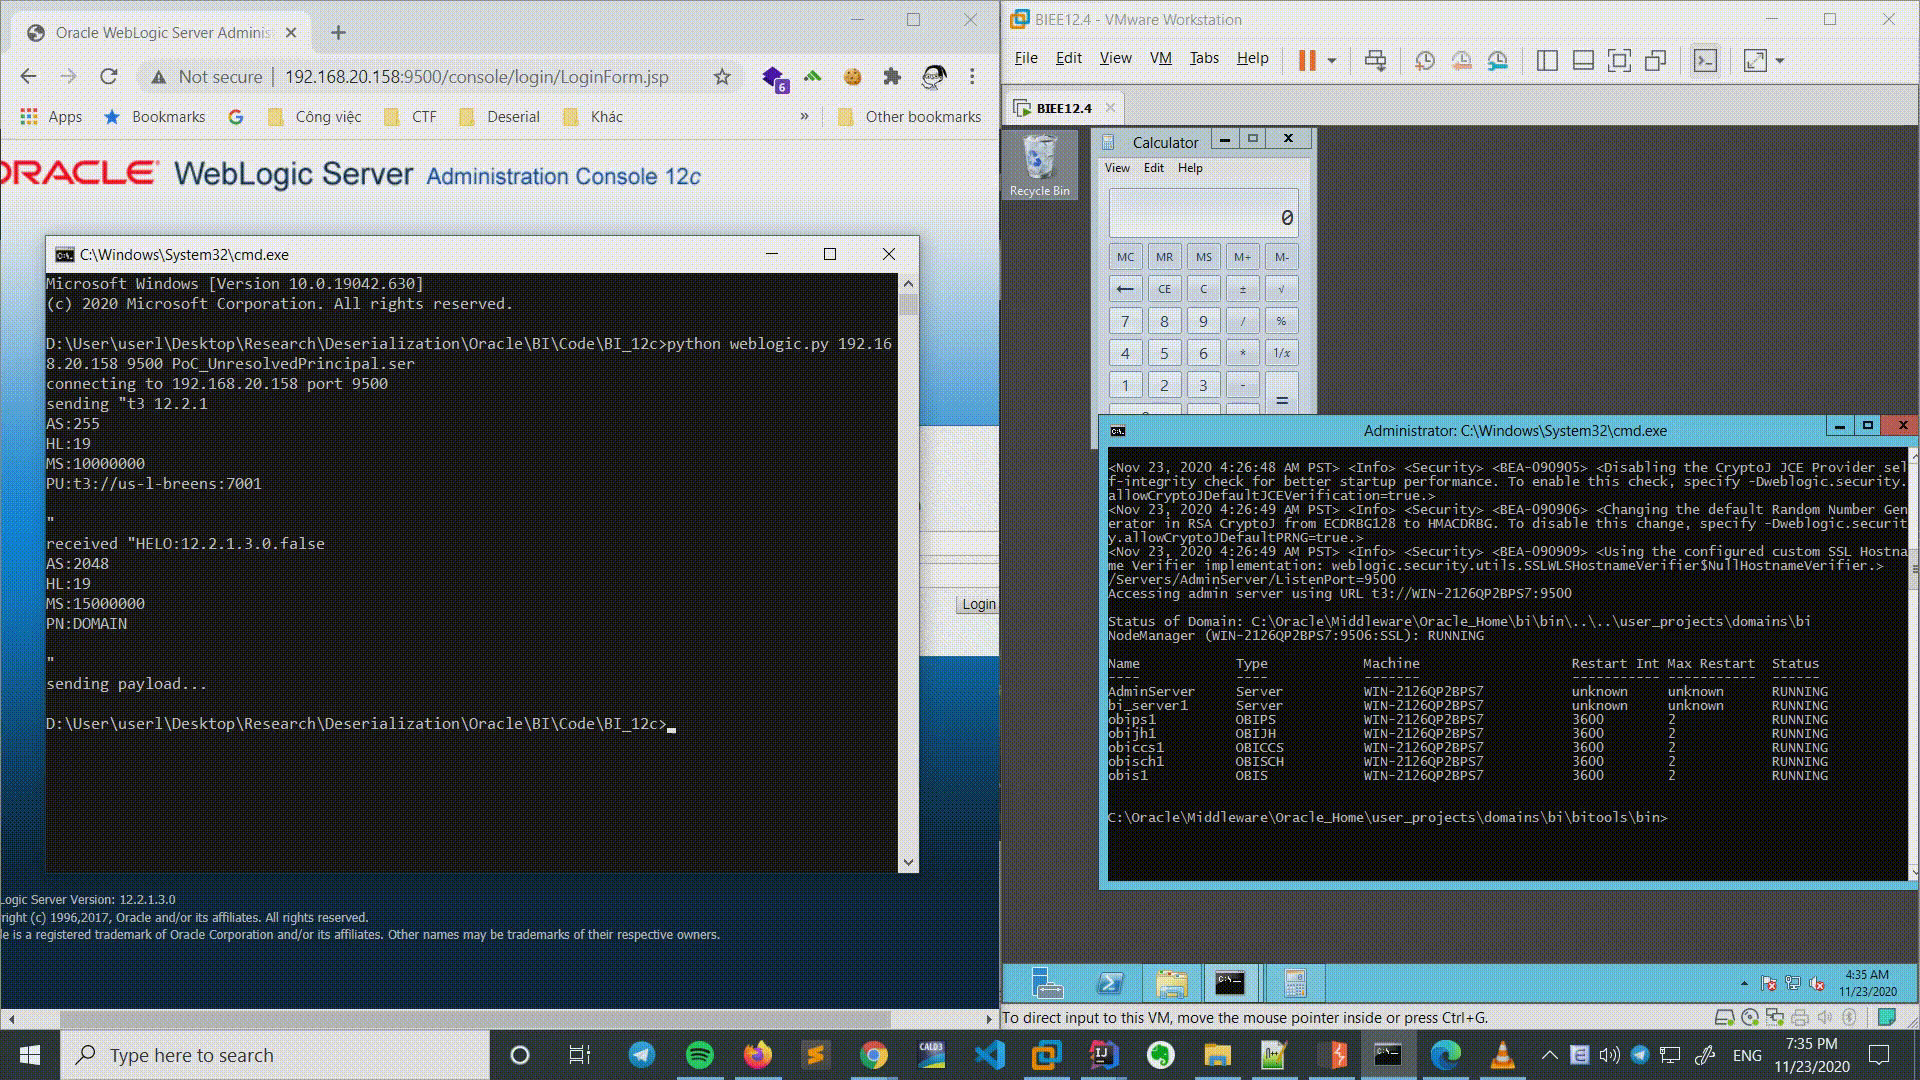 quynhle7821/cve-2021-2302
CVE-2021-2302 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Oracle WebLogic Server को लक्षित करता है, जिसमें MVEL एक्सप्रेशन निष्पादन का उपयोग करके…
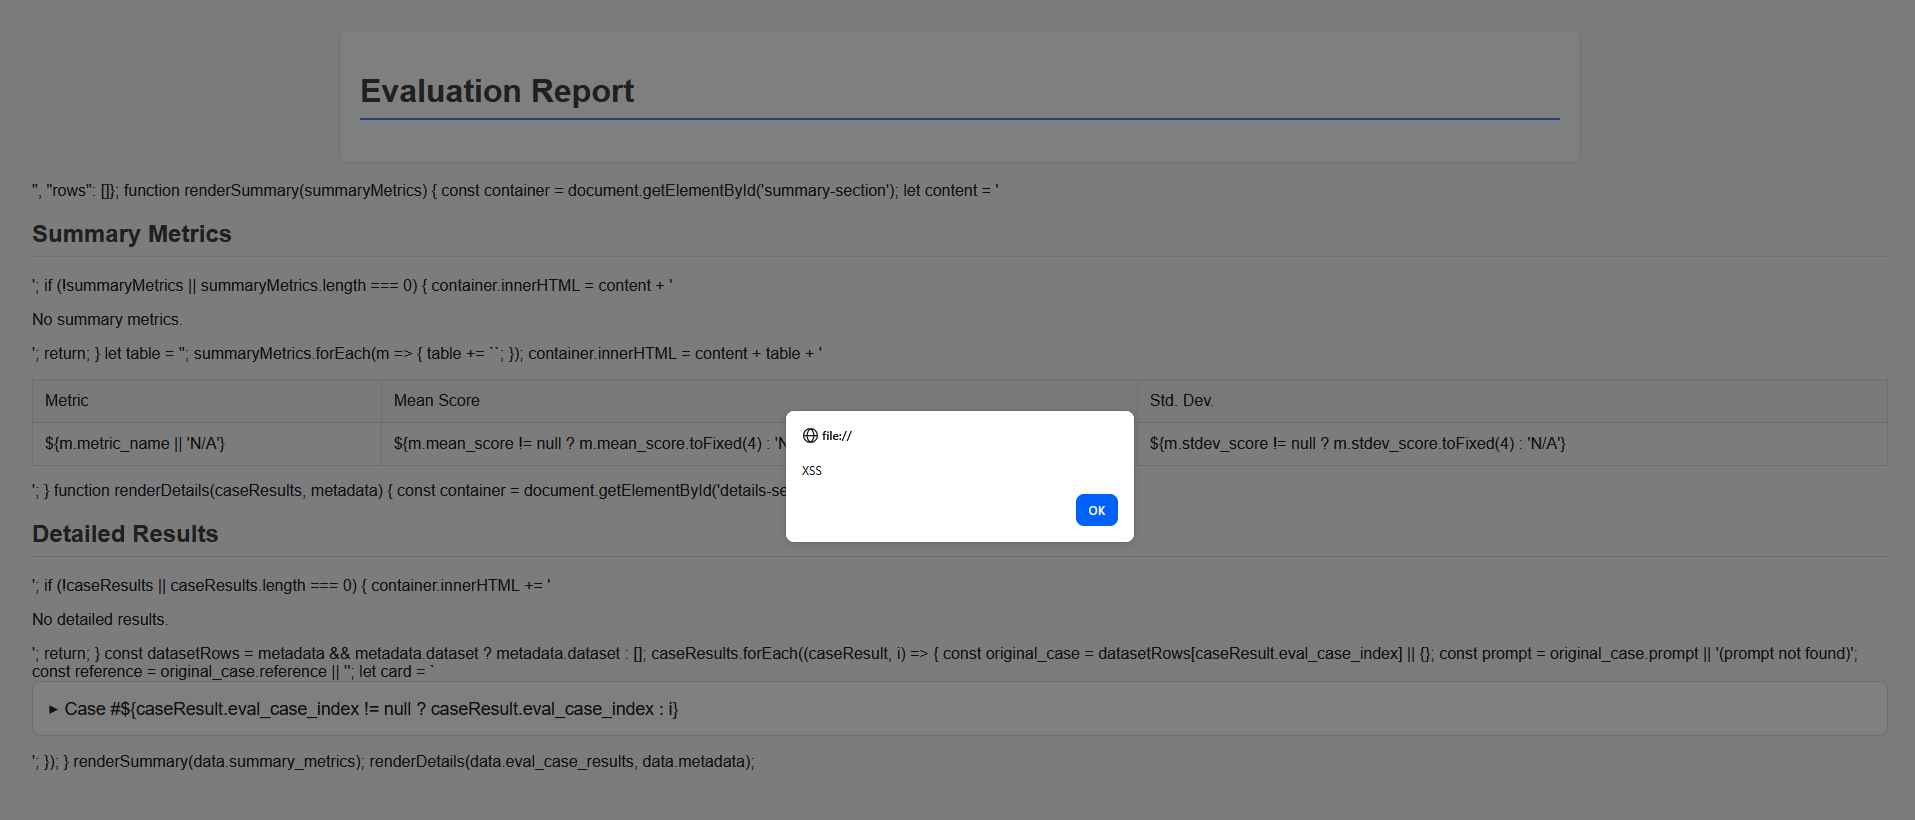 joshuaprovoste/cve-2026-2472-vertex-ai-sdk-google-cloud
CVE-2026-2472 (GCP-2026-011) के लिए तकनीकी PoC: google-cloud-aiplatform _genai/_evals_visualization (Vertex AI Python SDK) में बिना प्रमाणीकरण वाला…
 shirouuu/cve-2025-8110-gogs-poc
CVE-2025-8110 के लिए PoC - Gogs में सिमलिंक के माध्यम से मनमानी फ़ाइल लिखना
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
CVE-2024-23222 को लक्षित करने वाले Coruna iOS एक्सप्लॉइट किट का व्यापक डीओबफस्केटेड शोध। WebKit Type Confusion, PAC Bypass और Sandbox Escape का…
 eeenvik1/cve-2023-51764
Postfix में CVE-2023-51764 SMTP स्मगलिंग भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, क्राफ्टेड SMTP सत्रों के माध्यम से ईमेल स्पूफिंग और संदेश इंजेक्शन…
 isee857/cve-2024-0012-poc
CVE-2024-0012 बैच डिटेक्शन स्क्रिप्ट
 khin-96/n8n-cve-2025-68613-thm
CVE-2025-68613 के शोषण के लिए शैक्षिक वॉकथ्रू, जो n8n वर्कफ़्लो ऑटोमेशन में एक महत्वपूर्ण RCE है। इसमें एक्सप्रेशन इंजेक्शन, सैंडबॉक्स एस्केप, पेलोड…
 xmqaq/cve-2022-22963
CVE-2022-22963-poc
 rubbxalc/cve-2025-29927
CVE-2025-29927 के लिए कार्यात्मक शोषण, एक महत्वपूर्ण Next.js मिडलवेयर प्राधिकरण बाईपास। सुरक्षित मार्गों पर प्रमाणीकरण जांच को छोड़ने के लिए…
 rafaelcorvino1/cve-2025-53640
CERN के Indico में Broken Object Level Authorization (BOLA) प्रमाणित उपयोगकर्ताओं की गणना की ओर ले जाता है।
 junfuture1103/cve-2026-55511
Yamcs Mission Control System में Yarch SQL Double-Quoted Identifiers में Java Statement Injection के माध्यम से Remote Code Execution (RCE)Yamcs…








