#1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित

 ransomwares/there-is-a-cve
Shodan को IP जांच और CVE पहचान के लिए एकीकृत करने वाला पेंटेस्टिंग टूल, जिसमें स्वचालित एक्सप्लॉइट खोज के लिए Metasploit और Exploit-DB का एकीकरण है।
 cracksoft900/blue-borne
BlueBorne एक्सप्लॉइट्स और फ्रेमवर्क इस रिपॉजिटरी में BlueBorne कमजोरियों के लिए विभिन्न एक्सप्लॉइट्स का PoC कोड शामिल है। 'android' के अंतर्गत…
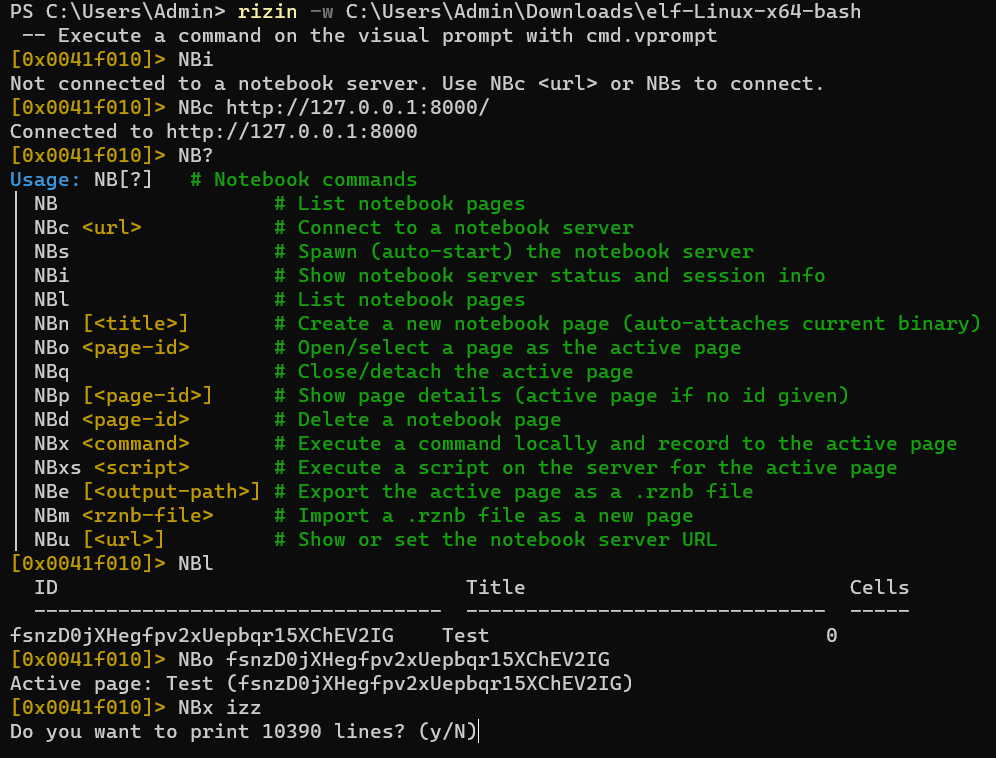 rizinorg/rizin-notebook
rizin का उपयोग करते समय नोट्स लिखने के लिए एक नोटबुक!
 corelight/phantom-playbooks
Splunk Phantom के लिए स्वचालित सुरक्षा घटना प्रतिक्रिया प्लेबुक, जो Zeek लॉग, DNS विश्लेषण और VirusTotal खतरा खुफिया जानकारी को एकीकृत करके अलर्ट की…
 kernelzeroday/cve-2026-29000
Forge JWE-लिपटे अहस्ताक्षरित JWT बनाकर pac4j-jwt हस्ताक्षर सत्यापन (CVE-2026-29000) को बायपास करें और किसी भी उपयोगकर्ता के रूप में प्रमाणित करें;…
 aoripus-ltd/januscape-hotfix
KVM/x86 शैडो MMU में CVE-2026-53359 गेस्ट-टू-होस्ट एस्केप भेद्यता के लिए पूर्ण फिक्स संग्रह। शून्य-डाउनटाइम लाइवपैच से कर्नेल अपग्रेड तक — हर परिचालन…
 hackspeak/cve-2026-62735
Windows HTTP.sys पूर्णांक अतिप्रवाह (CVE-2026-62735) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो गैर-पेज्ड पूल अतिप्रवाह के माध्यम से क्रैश और पूर्ण…
 fortra/cve-2024-7479
CVE-2024-7479 के लिए पायथन प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो विंडोज पर TeamViewer के विरुद्ध BYOVDKit ड्राइवर दुरुपयोग के माध्यम से विशेषाधिकार…
 davidcarliez/mythic_telegram_profile
Mythic C2 प्रोफ़ाइल जो Athena और Apollo एजेंट ट्रैफ़िक को Telegram bot-to-bot संदेशों के माध्यम से टनल करती है, एन्क्रिप्टेड पेलोड को Mythic के Push…
 b5null/cve-2026-31431-c
स्थानीय विशेषाधिकार वृद्धि शोषण Linux कर्नेल CVE-2026-31431 के लिए, AF_ALG और splice का दुरुपयोग करके /usr/bin/su को पैच करने और root प्राप्त करने के…
 nccgroup/matt.net
मैट.नेट माइक्रोसॉफ्ट के CAT.NET कोड ऑडिटिंग टूल के चारों ओर एक सरल GUI रैपर है।
 infobyte/faraday-client
FaradaySEC का GTK क्लाइंट
 telefonica/crazytoolbox
GUI-आधारित Web3 उपयोगिता टूलकिट, जो Ethereum इकाई रूपांतरण, फ़ंक्शन चयनकर्ता एन्कोडिंग/डिकोडिंग, लेन-देन इनपुट डिकोडिंग, Keccak256 हैशिंग, EIP55…
 nu11secur1ty/windows
सिस्टम कॉन्फ़िगरेशन, ऑटोमेशन और ऑडिटिंग के लिए विंडोज हैक्स, ट्रिक्स और सुरक्षा-केंद्रित स्क्रिप्ट्स का चयनित संग्रह।
 tapanmeena/azpim
अपने टर्मिनल से सीधे Azure Privileged Identity Management (PIM) भूमिका सक्रियण प्रबंधित करने के लिए एक कमांड-लाइन इंटरफ़ेस उपकरण।
 nathan-luevano/silica
Exhaustive differential validation of all 4.3B AArch64 instruction encodings.
 soralis0912/cve-2026-43499-aristotle
CVE-2026-43499 कर्नेल उपयोग-के-बाद-मुक्त के माध्यम से Xiaomi XIG04 (Android 12) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण। डिवाइस-स्वामी रूटिंग के लिए…