#1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित
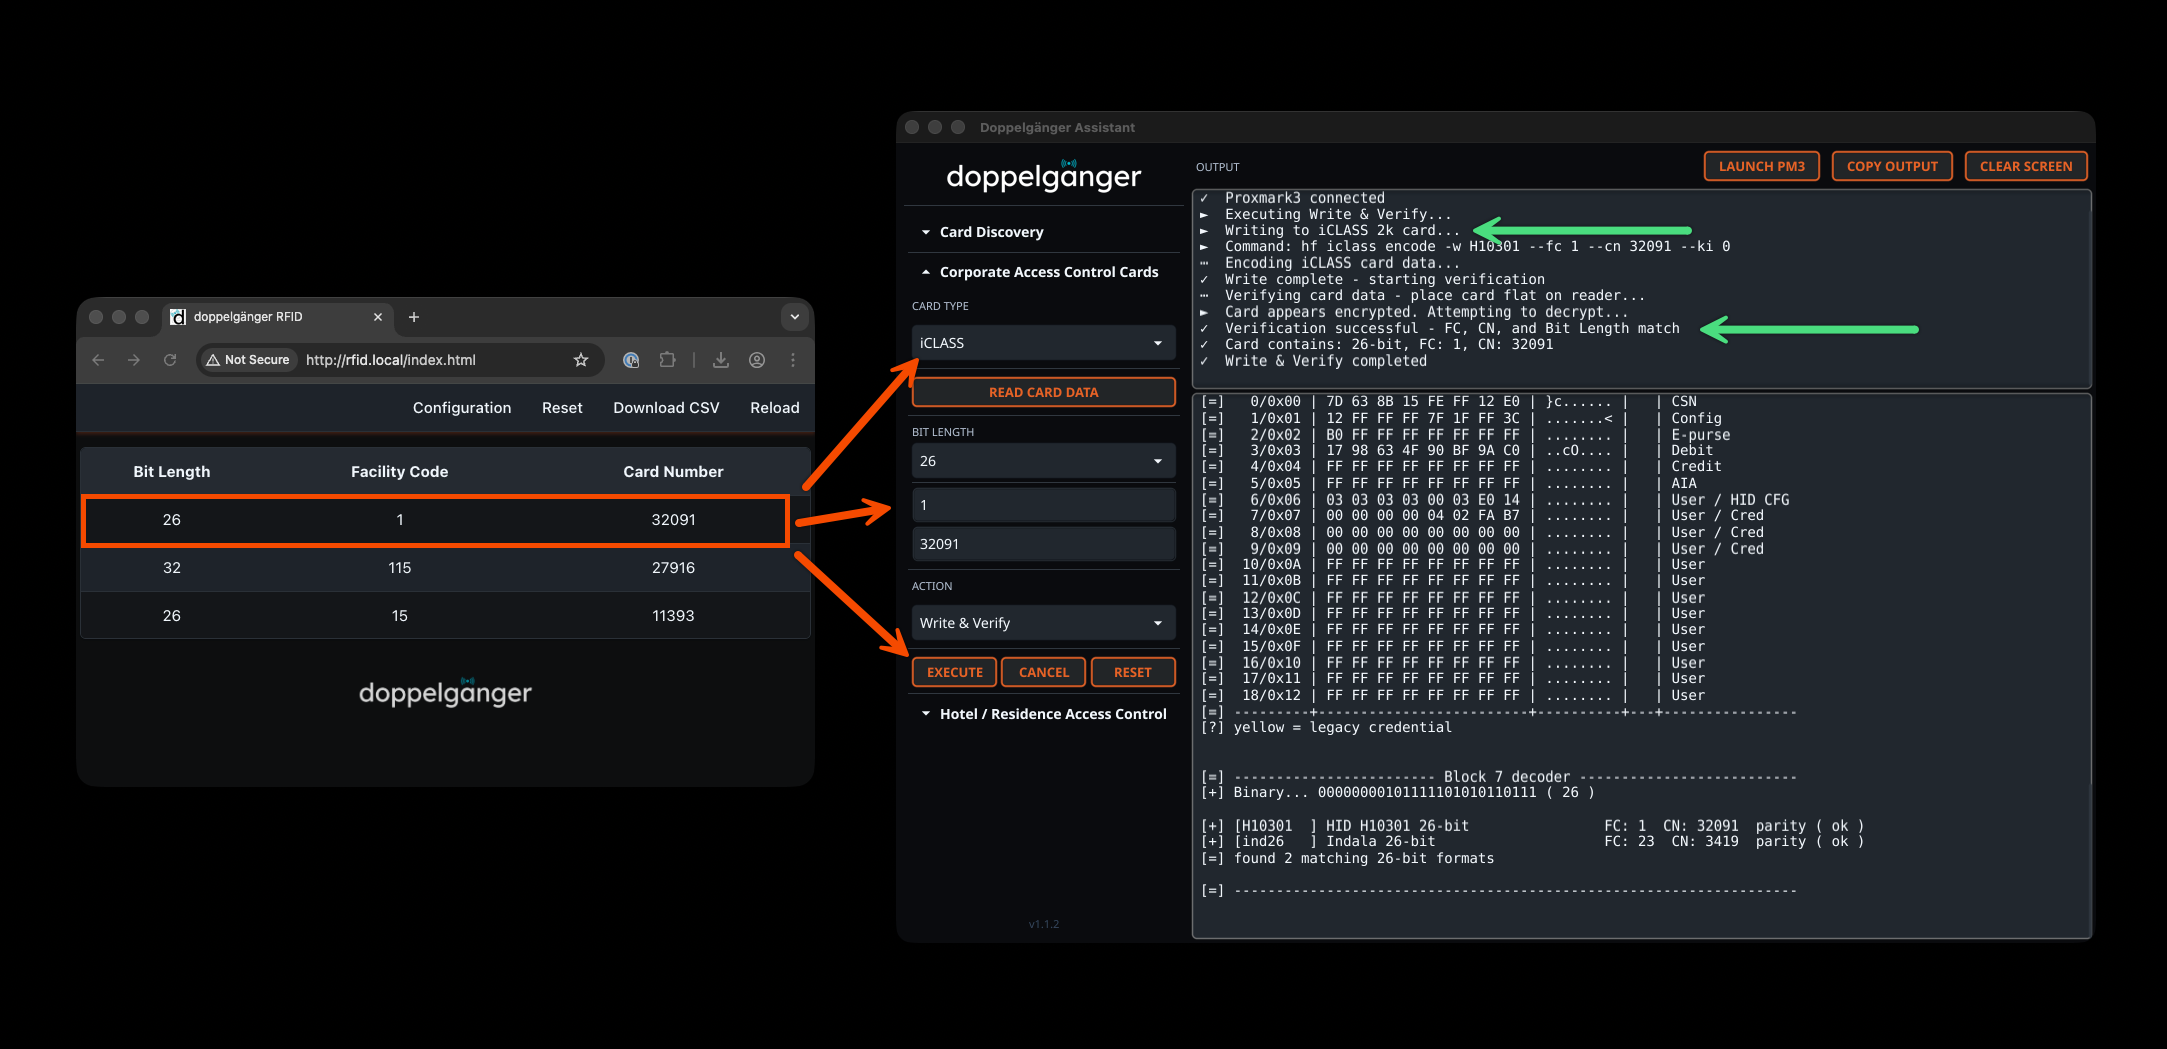
 tweathers-sec/doppelganger_assistant
कार्ड कैलकुलेटर और Proxmark3 प्लगइन जो Doppelgänger Community, Pro, Stealth, और MFAS द्वारा समर्थित हर कार्ड प्रकार को लिखने और/या अनुकरण करने के लिए…
 msuhanov/easy_triage
संकटग्रस्त सिस्टम्स (Linux, ESXi, FreeBSD/NetScaler) की ट्राइएज के लिए स्क्रिप्ट्स
 fuzzysecurity/advsim.cryptography
सरल और समझदार क्रिप्टोग्राफिक रैपर लाइब्रेरी।
 0vercl0k/kepaboo
KEPServerEX की एंटी-डीबगिंग तकनीकों को निष्क्रिय करें
 noah4ever/sshconfig-lint
Rule-based linter for OpenSSH client config files जो डुप्लिकेट होस्ट, गुम पहचान फ़ाइलें, कमजोर एल्गोरिदम, वाइल्डकार्ड ऑर्डरिंग समस्याएं, और खतरनाक…
 al1ex/pentest-command
पेंटेस्ट-कमांड
 falconforceteam/falcondash
Azure वर्कबुक डैशबोर्ड जो डिटेक्शन प्रदर्शन मेट्रिक्स को विज़ुअलाइज़ और एक्सप्लोर करता है, जिससे सुरक्षा टीमों को अपने डिटेक्शन नियमों को मापने और…
 eddiejibson/limitrr-php
Redis का उपयोग करके बेहतर PHP रेट लिमिटिंग।
 nishantiyer/cve-2020-15215-discord-poc
इलेक्ट्रॉन बाउंड्री हार्डनिंग, रेंडरर/मेन-प्रोसेस आइसोलेशन, IPC नीति प्रवर्तन और डेस्कटॉप एप्लिकेशन सुरक्षा कमजोरियों का अध्ययन करने के लिए नेविगेशन…
 fenalik/cve-2021-1732
Windows 10 के लिए CVE-2021-1732 स्थानीय प्रिविलेज एस्केलेशन एक्सप्लॉइट, कर्नेल-मोड भेद्यताओं को लक्षित करने वाले अनुसंधान और प्रूफ-ऑफ-कॉन्सेप्ट कोड…
 kalilinux/recipes/kali-preseed-examples
स्वचालित, मैन्युअल हस्तक्षेप-रहित Kali Linux इंस्टॉलेशन के लिए Preseed कॉन्फ़िगरेशन उदाहरण और गाइड; इसमें partitioning, package selection और boot…
 m-cetin/cve-2023-29336
CVE-2023-29336 के लिए प्रमाण-की-अवधारणा शोषण, एक Win32k विशेषाधिकार वृद्धि भेद्यता जो प्रभावित Windows सिस्टम पर SYSTEM-स्तरीय पहुंच सक्षम बनाती है।
 mwhammadrezss/midonescanner-android
स्कैनर CDN डिटेक्शन, रियल बैंडविड्थ टेस्ट, थ्रॉटल डिटेक्शन
 projectdiscovery/naabu-action
विश्वसनीयता और सरलता पर केंद्रित, go में लिखा गया एक तेज़ पोर्ट स्कैनर।
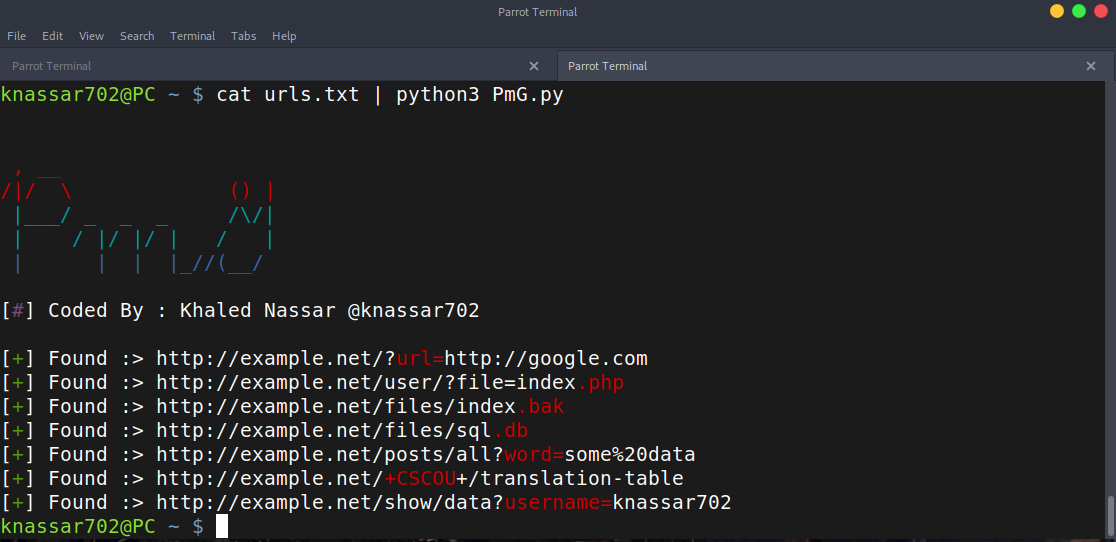 mindpatch/pmg
यूआरएल से पैरामीटर/पथ निकालें
 rickgeex/msf-module-cve-2019-0708
CVE-2019-0708 (BlueKeep) के लिए Metasploit मॉड्यूल - https://github.com/rapid7/metasploit-framework/tree/5a0119b04309c8e61b44763ac08811cd3ecbbf8d/modu…
 nccgroup/diskwalker
UNIX जैसी फ़ाइल प्रणालियों पर विशिष्ट गुणों वाली फ़ाइलों को कुशलतापूर्वक खोजने के लिए Python स्क्रिप्ट (find से तेज़)
 poliva/root-zte-open
CVE-2012-4220 के लिए एक्सप्लॉइट जो zte-open पर काम करता है