
 #1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित

 facebook/mcpguard-dynamic
एलएलएम एजेंट टूल कॉल्स को सुरक्षित करने के लिए कर्नेल-स्तरीय eBPF सैंडबॉक्स, जो मॉडल कॉन्टेक्स्ट प्रोटोकॉल (MCP) के माध्यम से किए जाते हैं।
 impalabs/hyperpom
Apple Silicon हाइपरवाइज़र पर आधारित AArch64 फ़ज़र
 v1n1v131r4/webdiscover
इस स्क्रिप्ट का उद्देश्य वेब एन्यूमरेशन प्रक्रिया को स्वचालित करना और एक्सप्लॉइट्स की खोज करना है।
 threatexpress/threatbox
Ansible-आधारित हमला मंच जो एक मानकीकृत Linux पैठ परीक्षण वातावरण को तैनात और प्रबंधित करने के लिए है, जिसमें स्वचालित उपकरण स्थापना, संस्करण…
 reedgraff/hingesdk
पायथन के लिए Hinge डेटिंग ऐप SDK, अकेले और ऊबे हुए सॉफ्टवेयर इंजीनियर्स के लिए
 codextf2/cobaltstrike-headless
Aggressorscript जो हेडलेस एग्रेसर क्लाइंट को (अधिकतर) कार्यात्मक कोबाल्ट स्ट्राइक क्लाइंट में बदल देता है।
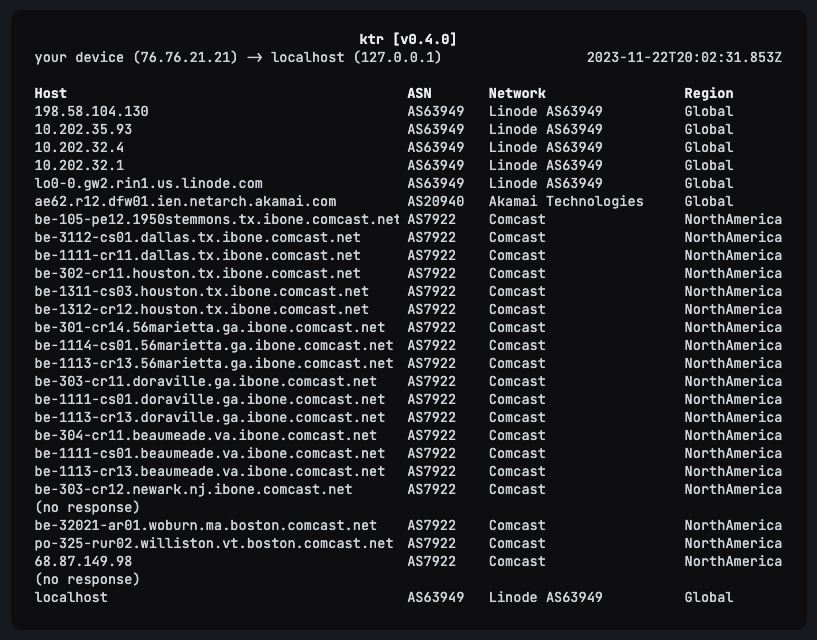 hackclub/ktr
Kog traceroute. अत्यधिक अतुल्यकालिक ट्रेसरूट प्रोग्राम जो Rust में लिखा गया है और ASN WHOIS तथा PeeringDB लुकअप्स प्रदान करता है।
 netspi/autodirbuster
एकाधिक IPs के लिए स्वचालित रूप से ffuf स्कैन चलाएँ और सहेजें
 aquasecurity/trivy-java-db
Trivy की Java घटक भेद्यता पहचान के लिए Maven artifacts (ArtifactID, GroupID, Version, SHA1) का SQLite डेटाबेस बनाता है, जिससे manifest डेटा के बिना…
 offxec/pavelow
PAVELOW Exploit Toolbox एक BASH स्क्रिप्ट है जो आपके KALI वितरण के साथ काम करती है ताकि आपकी भेद्यता खोज और शोषण प्रक्रिया को बेहतर बनाया जा सके, साथ…
 nccgroup/collaboratorplusplus
Burp Suite एक्सटेंशन जो Collaborator को कॉन्टेक्स्ट कैप्चर, पोलिंग इतिहास, और निजी सर्वर तैनाती के लिए वैकल्पिक AES-एन्क्रिप्टेड प्रमाणीकरण के साथ…
 cro-thehacker/v1ew-s0urce
पायथन-आधारित पेनेट्रेशन टेस्टिंग फ्रेमवर्क और रेकनिसेंस टूलकिट जो सुरक्षा आकलन के लिए पोर्ट स्कैनिंग, सूचना संग्रह और नेटवर्क स्कैनिंग मॉड्यूल प्रदान…
 poshsec/poshsecframework
नेटवर्क प्रबंधन, सुरक्षा और रखरखाव के लिए PowerShell और PoshSec स्क्रिप्ट्स का एक ढाँचा।
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
पायथन-आधारित पेंटेस्टिंग CLI टूल
 immunityinc/libptrace
एक इवेंट-संचालित मल्टी-कोर प्रक्रिया डिबगिंग, ट्रेसिंग और हेरफेर फ्रेमवर्क।
 buybitart/cyclepatrol
पैदल Wi-Fi सुरक्षा जाँचों को लूप में करने के लिए Bash टूल, जिसमें साक्ष्य रिपोर्टें शामिल हैं। (पुनः आविष्कृत wifi WarDriving)
 nccgroup/wubes
Windows पर Qubes कंटेनरीकरण








