
 #1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित

 kcarretto/paragon
लाल टीम जुड़ाव मंच जिसका लक्ष्य एक सरल UI के पीछे आक्रामक उपकरणों को एकीकृत करना है।
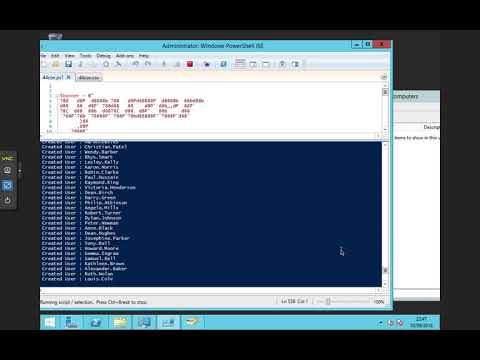 lorentzenman/youzer
Active Directory वातावरण के लिए नकली उपयोगकर्ता जनरेटर
 b1n4r1b01/desc_race
# iOS 15.1 कर्नेल शोषण POC CVE-2021-30955 के लिए
 cakehonolulu/pciem
एक लिनक्स फ्रेमवर्क जो उपयोगकर्ता-स्थान द्वारा परिभाषित "वर्चुअल" PCIe कार्ड शिम्स को सक्षम करता है ताकि इन-होस्ट PCIe कार्ड ड्राइवर विकास किया जा…
 rsrdesarrollo/generator-burp-extension
आपको Burp Extension Generation के बारे में जो कुछ भी चाहिए
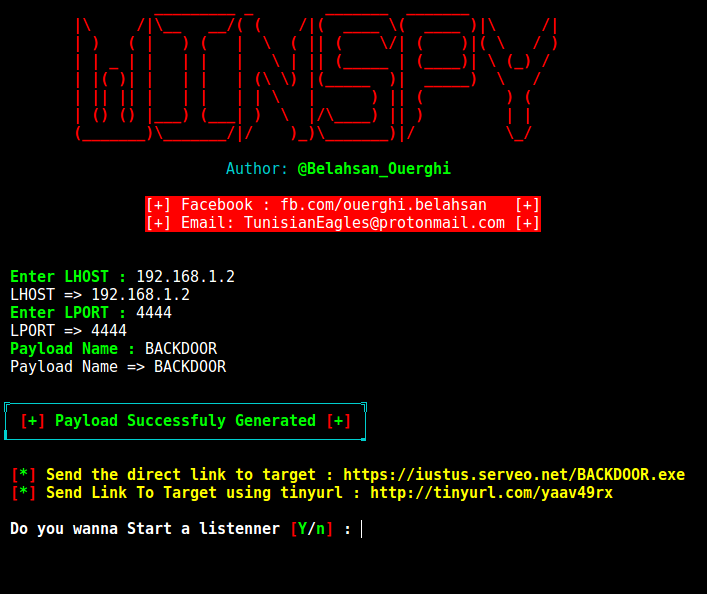 cyb0r9/winspy
विंडोज रिवर्स शेल बैकडोर जनरेट करता है जिसमें स्वचालित आईपी पॉइज़निंग होती है, पेलोड निर्माण के लिए Metasploit और पैठ परीक्षण परिदृश्यों में वितरण के…
 bifrost-proxy/bifrost
Rust में उच्च-प्रदर्शन HTTP/HTTPS/SOCKS5 MITM प्रॉक्सी, जिसमें TLS इंटरसेप्शन, नियम-आधारित अनुरोध पुनर्लेखन, ट्रैफ़िक कैप्चर, ब्रेकपॉइंट, स्क्रिप्ट…
 rub-syssec/omen
Markov मॉडल-आधारित पासवर्ड अनुमानक C में जो संभाव्यता के आधार पर उम्मीदवारों की गणना करता है, Hashcat या John के माध्यम से हैश क्रैकिंग के लिए सबसे…
 cwolff411/powerob
लाल टीम के अभियानों के लिए एक ऑन-द-फ्लाई पावरशेल स्क्रिप्ट ऑबफस्केटर। आवश्यकता के कारण बनाया गया।
 ahmed-alnassif/androsh
एंड्रॉइड पर Shizuku/ADB के माध्यम से No-Root Multi-Distro Linux - Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE और Chimera…
 ruped24/killchain
हमलों के 'kill chain' चरणों को निष्पादित करने के लिए एक एकीकृत कंसोल।
 flankerhqd/jebmcp
JEB Pro के लिए MCP सर्वर प्लगइन जो APK रिवर्स इंजीनियरिंग के दौरान AI-सहायित डीकंपाइलेशन, मेथड/फील्ड निरीक्षण और स्वचालित रिनेमिंग सक्षम करता है।

 noahoksuz/osripper
एंटीवायरस से बचने वाला क्रॉस-प्लेटफ़ॉर्म Backdoor और Crypter Framework एक एकीकृत हल्के वजन वाले webUI के साथ
 kalilinux/build-scripts/kali-vm
काली लिनक्स वीएम इमेज बिल्ड स्क्रिप्ट
 projectdiscovery/retryabledns
Go में पुनः प्रयास करने योग्य DNS क्लाइंट
 projectdiscovery/openrisk
openrisk एक उपकरण है जो Nuclei स्कैन के परिणामों के आधार पर जोखिम स्कोर उत्पन्न करता है।
 rarecoil/pantagrule
वास्तविक दुनिया के समझौता किए गए पासवर्ड से उत्पन्न बड़े hashcat नियमसेट








