
 #1
विभिन्न साइबर सुरक्षा कार्यप्रवाहों और कार्यों का समर्थन करने वाले सामान्य-उद्देश्यीय उपकरण, फ्रेमवर्क और वातावरण।
Kitploit अनुशंसित

 openrce/sulley
एक शुद्ध-पायथन पूर्णतः स्वचालित और बिना पर्यवेक्षण वाला फ़ज़िंग फ्रेमवर्क।
 qi4l/jyso
दोहरे उद्देश्य वाला JNDI इंजेक्शन और Java डिसीरियलाइज़ेशन शोषण फ्रेमवर्क जिसमें WAF, RASP और उच्च JDK संस्करणों के लिए उन्नत बायपास क्षमताएँ हैं।…
 1llu50ry/mcp-gamehacking
MCP सर्वर जो Claude, Cursor और अन्य MCP क्लाइंट्स के लिए स्रोत अभिलेखागार, विशेष एजेंट, सबएजेंट, प्लगइन और वर्कफ़्लो टूल्स के साथ 4,100+ स्किल वाला…
 tylous/sourcepoint
Cobalt Strike के लिए Polymorphic C2 प्रोफ़ाइल जनरेटर जो HTTP, DNS और process injection के लिए यादृच्छिक विकल्पों के साथ evasive बीकन कॉन्फ़िगरेशन के…
 projectdiscovery/pdtm
ProjectDiscovery का ओपन सोर्स टूल मैनेजर
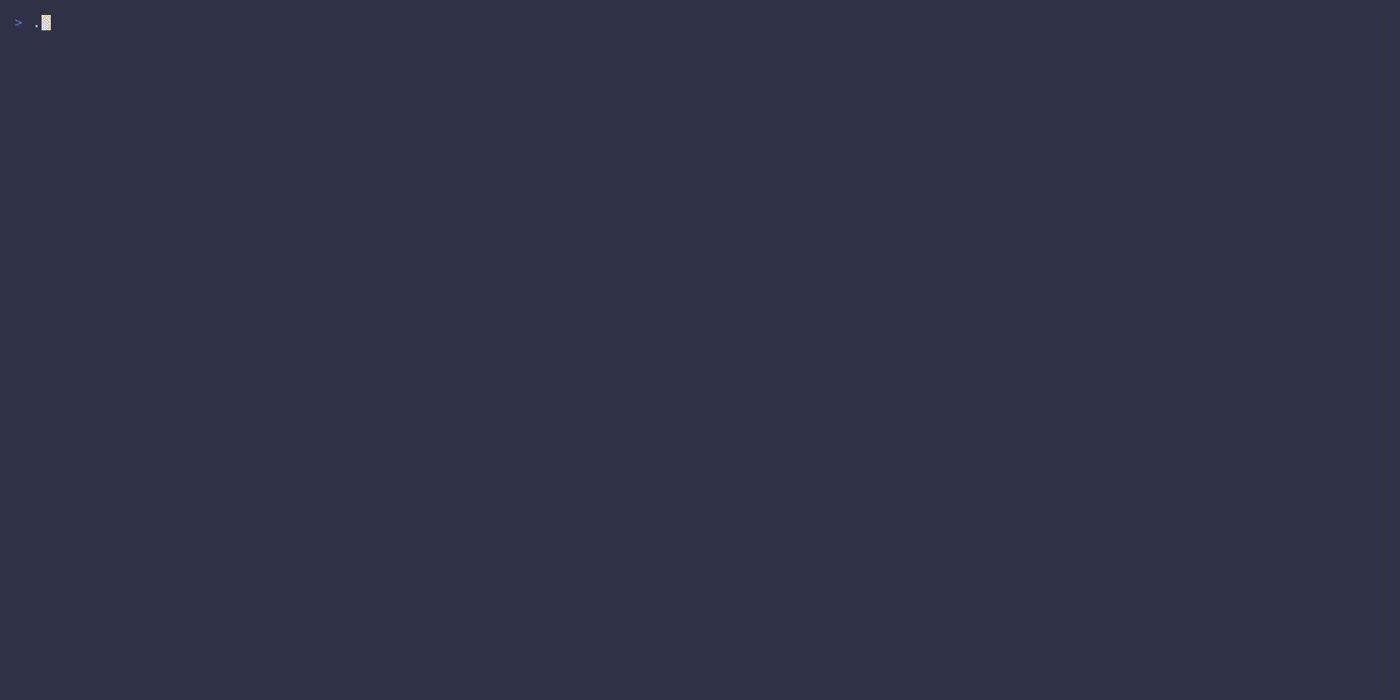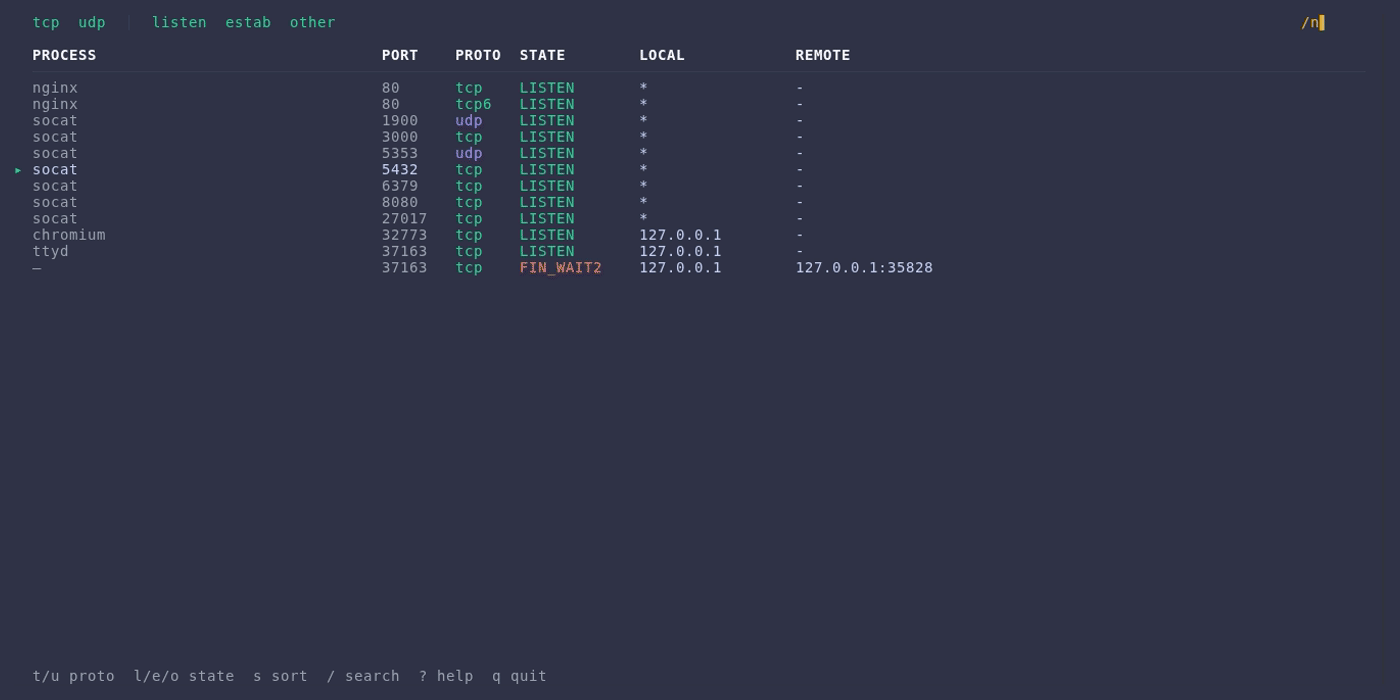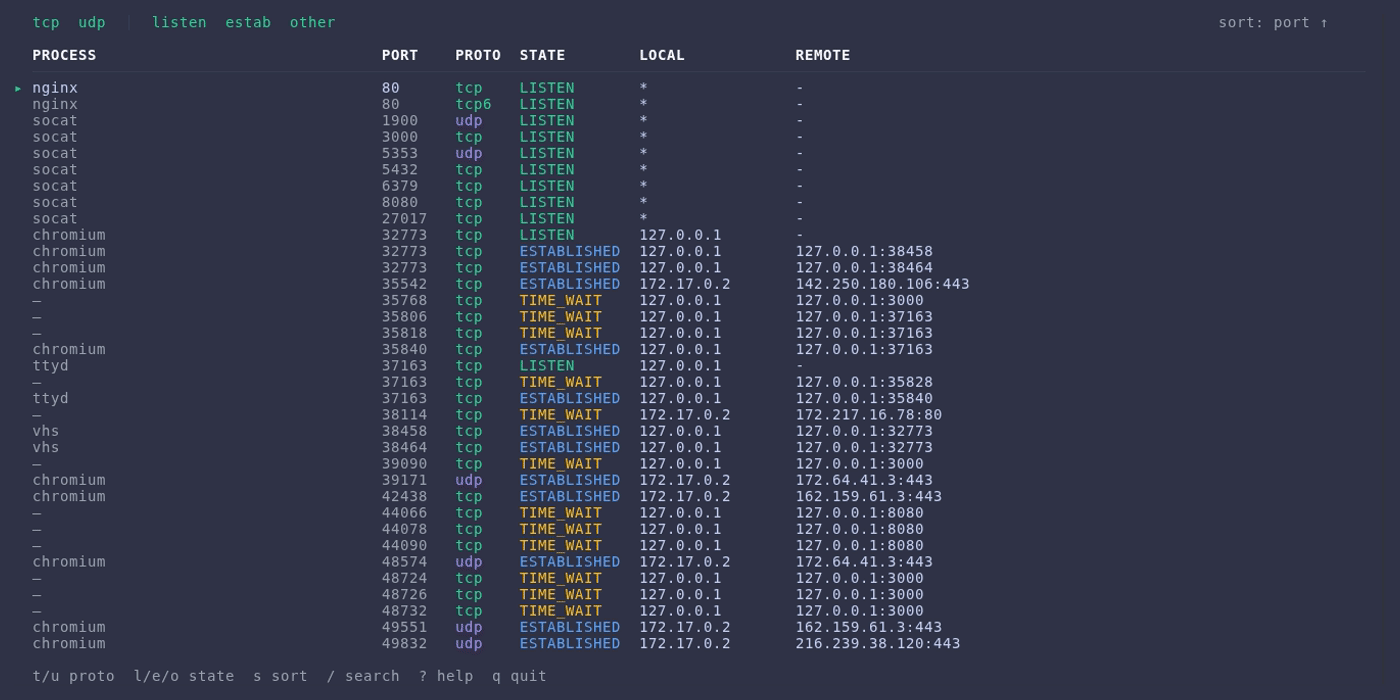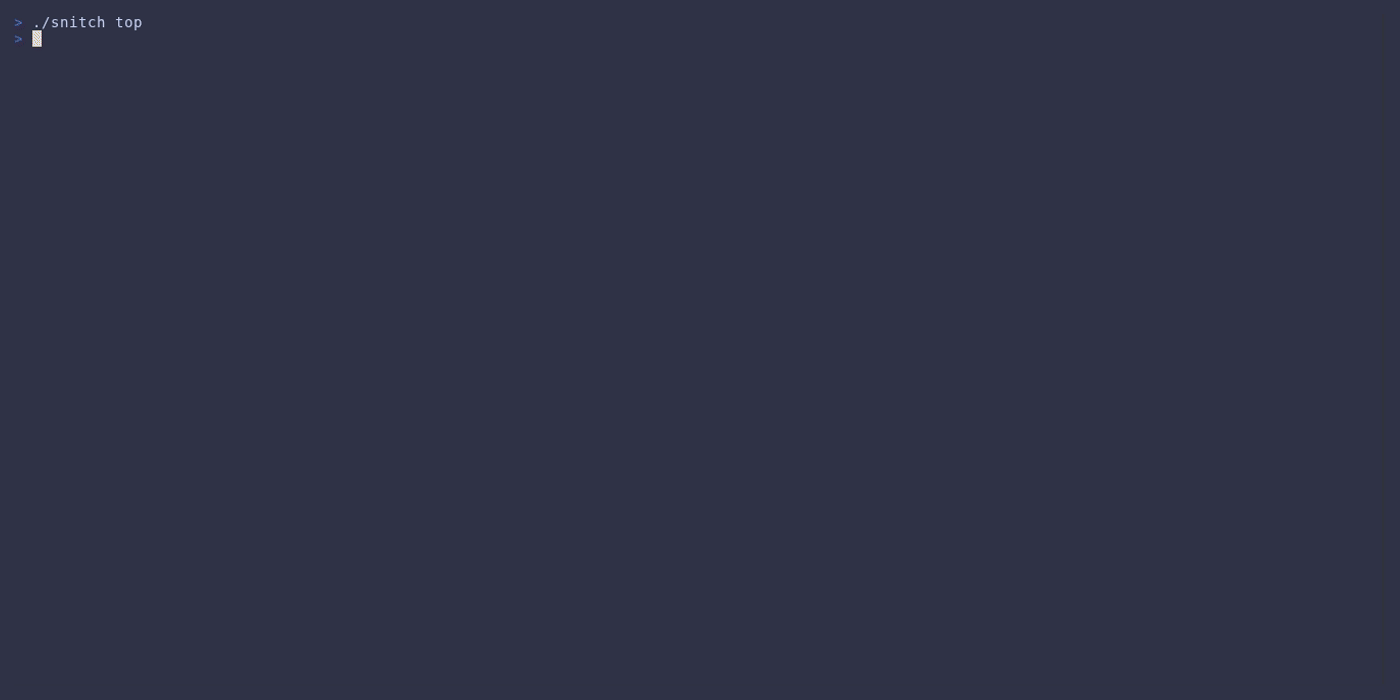 karol-broda/snitch
नेटवर्क कनेक्शन का निरीक्षण करने का एक अधिक आकर्षक तरीका।
 sleepingbag945/dddd
रेड टीम्स के लिए बैच एसेट संग्रह और भेद्यता स्कैनिंग टूल। Hunter, Fofa, और Quake से लक्ष्य खींचता है, फिंगरप्रिंटिंग, सबडोमेन एन्यूमरेशन, और Nuclei…
 trimstray/sandmap
Nmap स्टेरॉयड पर। सरल CLI जिसमें शुद्ध Nmap इंजन चलाने की क्षमता है, 31 मॉड्यूल और 459 स्कैन प्रोफाइल के साथ।
 metarget/metarget
Metarget एक ढांचा है जो कमजोर बुनियादी ढांचे के स्वचालित निर्माण प्रदान करता है।
 portswigger/bambdas
Burp Suite Professional और Community के लिए Bambdas संग्रह।
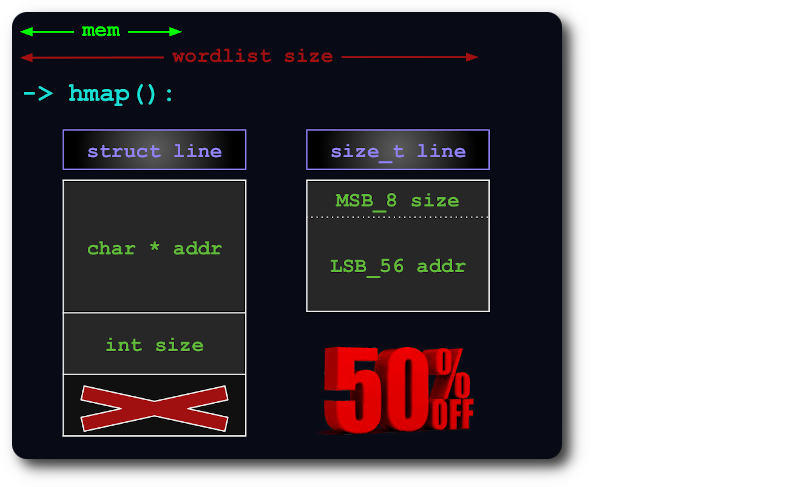 nil0x42/duplicut
Remove duplicates from MASSIVE wordlist, without sorting it (for dictionary-based password cracking)
 occlum/occlum
मेमोरी-सुरक्षित, Intel SGX के लिए बहु-प्रक्रिया लाइब्रेरी OS जो एन्क्लेव के भीतर लेगेसी एप्लिकेशन चलाता है, एन्क्रिप्टेड फाइलसिस्टम और हल्के…
 cytopia/pwncat
pwncat - स्टेरॉयड पर netcat जिसमें फ़ायरवॉल, IDS/IPS चोरी-छिपे, बाइंड और रिवर्स शेल, स्व-इंजेक्शन शेल और पोर्ट फ़ॉरवर्डिंग जादू है - और यह Python…
 stormshadow07/hacktheworld
एक Python स्क्रिप्ट जो अब तक के सभी एंटीवायरस को बायपास करने वाले पेलोड उत्पन्न करने के लिए है।
 asciimoo/exrex
नियमित अभिव्यक्तियों पर अनियमित विधियाँ
 evotecit/gpozaurr
Group Policy Eater एक PowerShell मॉड्यूल है जिसका उद्देश्य Group Policies के बारे में जानकारी एकत्र करना है, लेकिन यह उनमें पाए जाने वाले मुद्दों को…
 mindpatch/scant3r
मॉड्यूल-आधारित वेब कमजोरी स्कैनर और बग बाउंटी ऑटोमेशन फ्रेमवर्क जिसमें अंतर्निहित XSS, SSTI, SSRF और Firebase डिटेक्शन इंजन शामिल हैं। सुरक्षा…








