
 #1
खतरा फीड, समझौता के संकेतक (IOCs), और हमले के रुझानों को इकट्ठा करने, विश्लेषण करने और संचालन करने के उपकरण।
Kitploit अनुशंसित

 rfxn/linux-malware-detect
पांच डिटेक्शन चरणों (MD5, HEX पैटर्न, YARA, ClamAV, सांख्यिकीय), रीयल-टाइम inotify मॉनिटरिंग, क्वारंटाइन और मल्टी-चैनल अलर्टिंग के साथ मल्टी-इंजन…
 certtools/intelmq
IntelMQ आईटी सुरक्षा टीमों के लिए एक समाधान है, जो मैसेज क्यूइंग प्रोटोकॉल का उपयोग करके सुरक्षा फ़ीड को एकत्र और संसाधित करता है।
 kunai-project/kunai
eBPF-आधारित लिनक्स सुरक्षा मॉनिटर और खतरा शिकारी जो घटना प्रतिक्रिया और फोरेंसिक विश्लेषण के लिए कालानुक्रमिक रूप से क्रमबद्ध, कंटेनर-जागरूक घटनाएं…
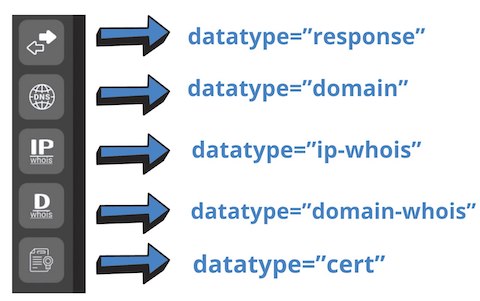 netlas-io/netlas-cookbook
इस गाइड का लक्ष्य बहुत सरल है - साइबर सुरक्षा में रुचि रखने वाले किसी भी व्यक्ति को, उनके ज्ञान के स्तर की परवाह किए बिना, Netlas.io का अधिकतम लाभ…
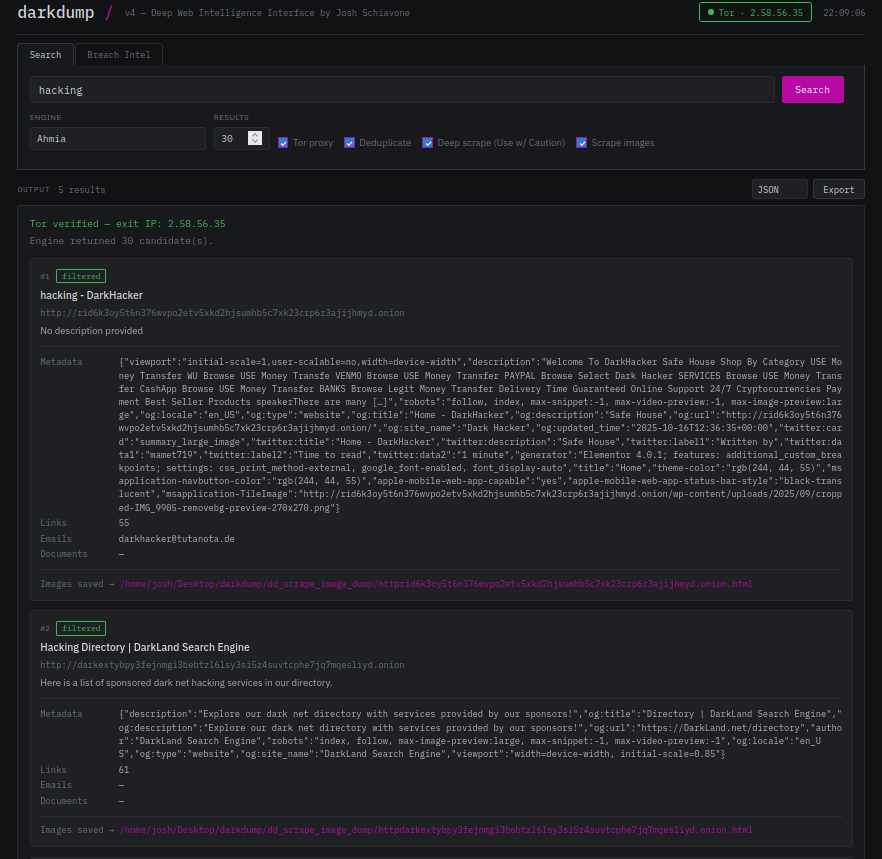 josh0xa/darkdump
डीप वेब स्क्रैपिंग के लिए ओपन सोर्स इंटेलिजेंस इंटरफ़ेस
 mandiant/flare-learning-hub
FLARE टीम द्वारा रिवर्स इंजीनियरिंग और मैलवेयर विश्लेषण पर मुफ्त शैक्षिक सामग्री
 specterops/nemesis
आक्रामक सुरक्षा मूल्यांकन के लिए केंद्रीकृत डेटा संवर्धन मंच जो एकत्रित फाइलों को मानव और एआई-संचालित कार्यप्रवाहों के साथ सहयोगात्मक विश्लेषण में…
 gendigitalinc/ioc
खतरा इंटेल IoCs + डार्क मैटर के कुछ टुकड़े। Gen Threat Labs द्वारा प्रकाशित।
 mitre-attack/attack-stix-data
MITRE ATT&CK ज्ञानकोश का STIX 2.1 संग्रह, जो enterprise, mobile और ICS खतरे की खुफिया जानकारी के लिए प्रतिद्वंद्वी रणनीति और तकनीकें प्रदान करता है।
 pypa/advisory-database
समुदाय-स्वामित्व वाला डेटाबेस जो PyPI पर Python पैकेजों के लिए सुरक्षा परामर्श (security advisories) प्रदान करता है, तथा OSV प्रारूप में संरचित…
 otrf/security-datasets
सुरक्षा घटनाओं को पुनः चलाएँ
 sublime-security/sublime-rules
ईमेल हमले का पता लगाने, रोकथाम और खतरा शिकार के लिए Sublime नियम।
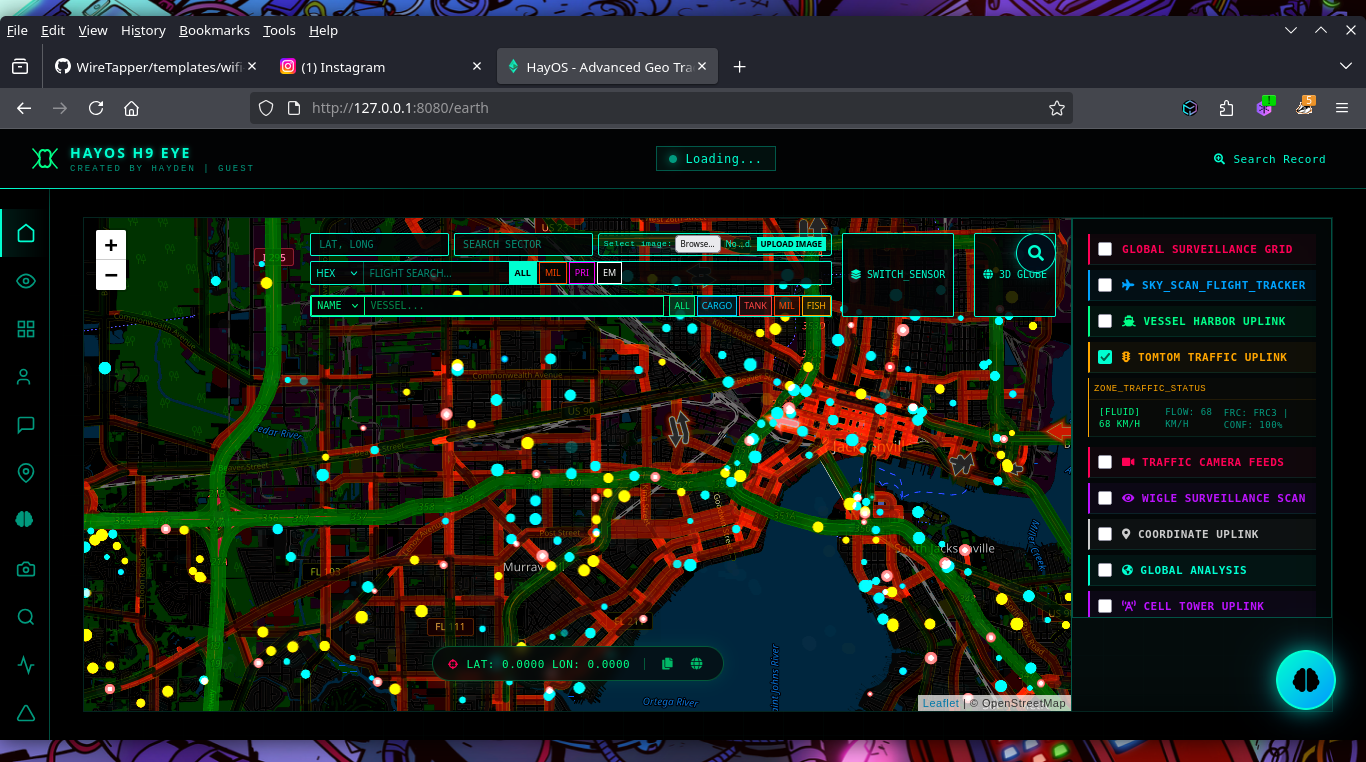 h9zdev/geosentinel
रीयल-टाइम भू-स्थानिक OSINT प्लेटफ़ॉर्म जो उड़ान, जहाज और उपग्रह डेटा एकत्र करता है, डार्क वेब खोज, सोशल मीडिया डॉर्किंग, और AI-संचालित विश्लेषण के…
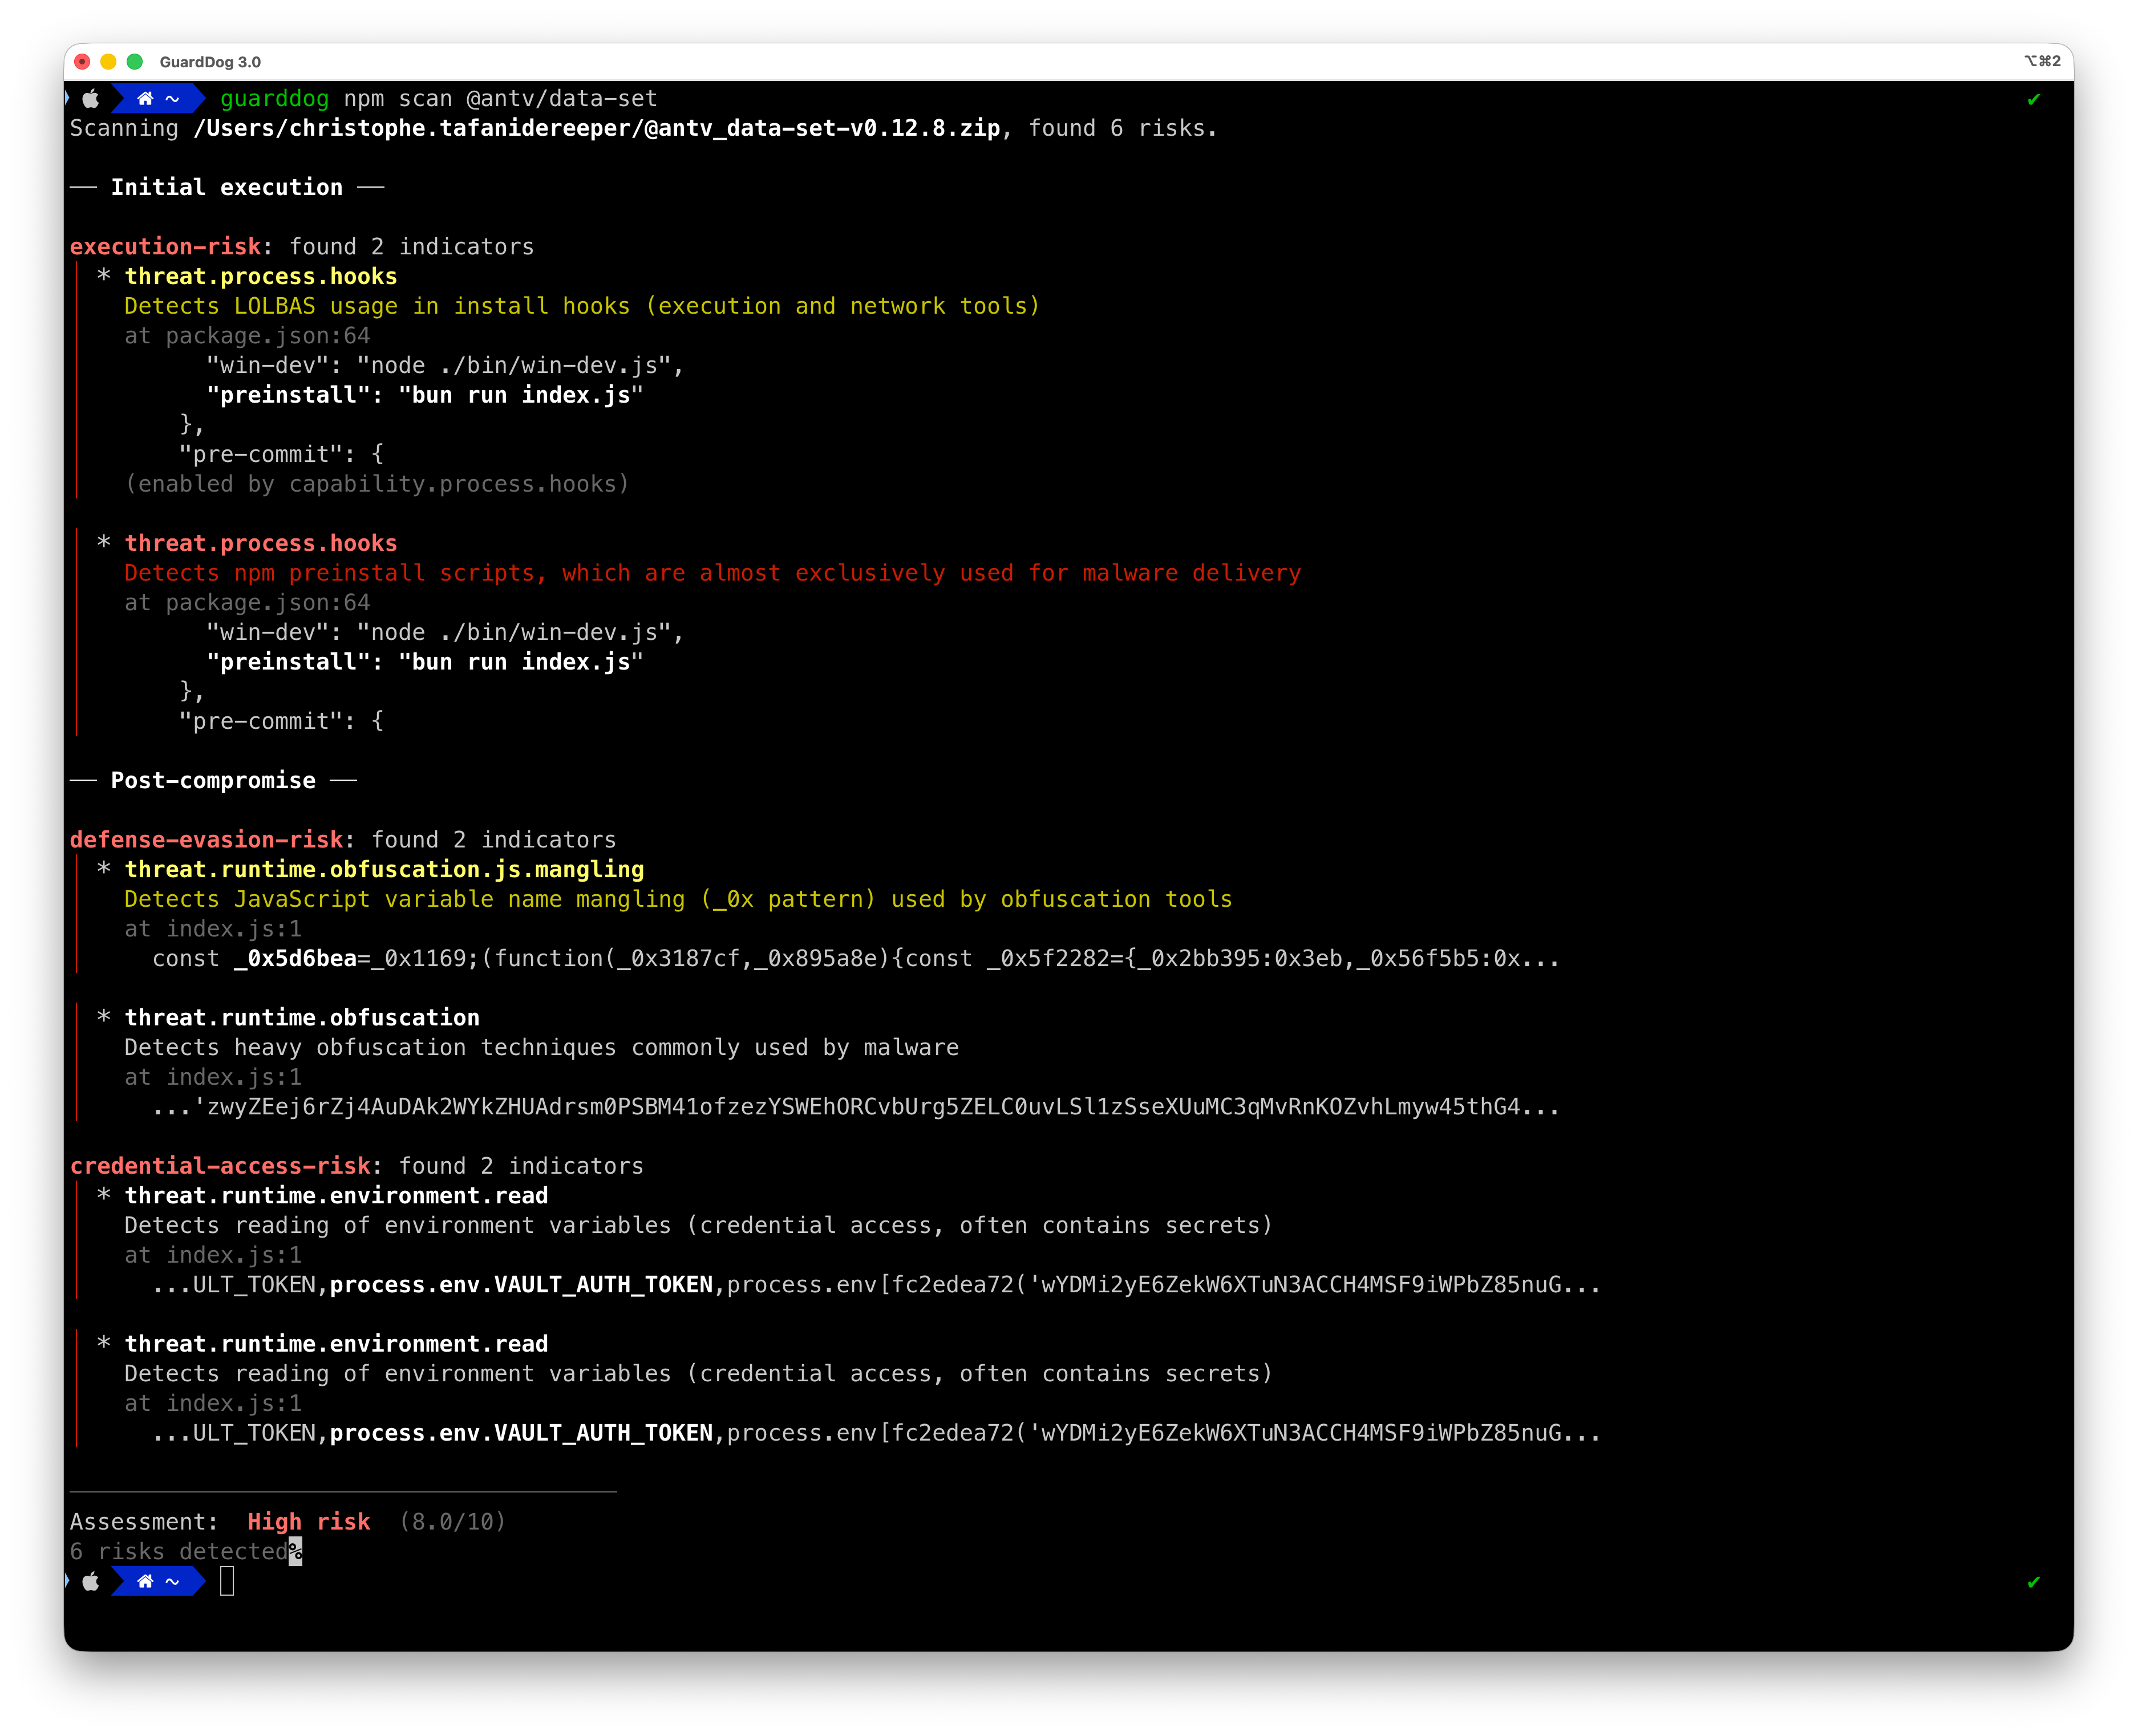 datadog/guarddog
🐍 🔍 GuardDog दुर्भावनापूर्ण PyPI और npm पैकेजों की पहचान करने के लिए एक CLI उपकरण है।
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 katrielmoses/voidaccess
स्व-होस्टेड डार्क वेब OSINT प्लेटफ़ॉर्म। क्वेरी से ग्राफ़ तक 13 चरणों में स्वचालित थ्रेट इंटेलिजेंस। Recorded Future, DarkOwl और Flare का निःशुल्क…
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…







