
 #1
सबडोमेन खोज, DNS ब्रूट-फोर्स, प्रमाणपत्र पारदर्शिता और एसेट एनुमरेशन उपकरण।
Kitploit अनुशंसित
 cheetz/sslscrape
SSLScrape | SSL प्रमाणपत्रों से होस्टनाम स्क्रैप करने के लिए एक स्कैनिंग टूल।
 ya551n3/bug-bounty-wordlists
बग बाउंटी हंटिंग के लिए वर्डलिस्ट्स का चुनिंदा संग्रह, जिसमें डायरेक्टरीज़, सबडोमेन्स, पैरामीटर्स, यूज़रनेम्स, पासवर्ड्स और वेब फज़िंग पेलोड्स शामिल…
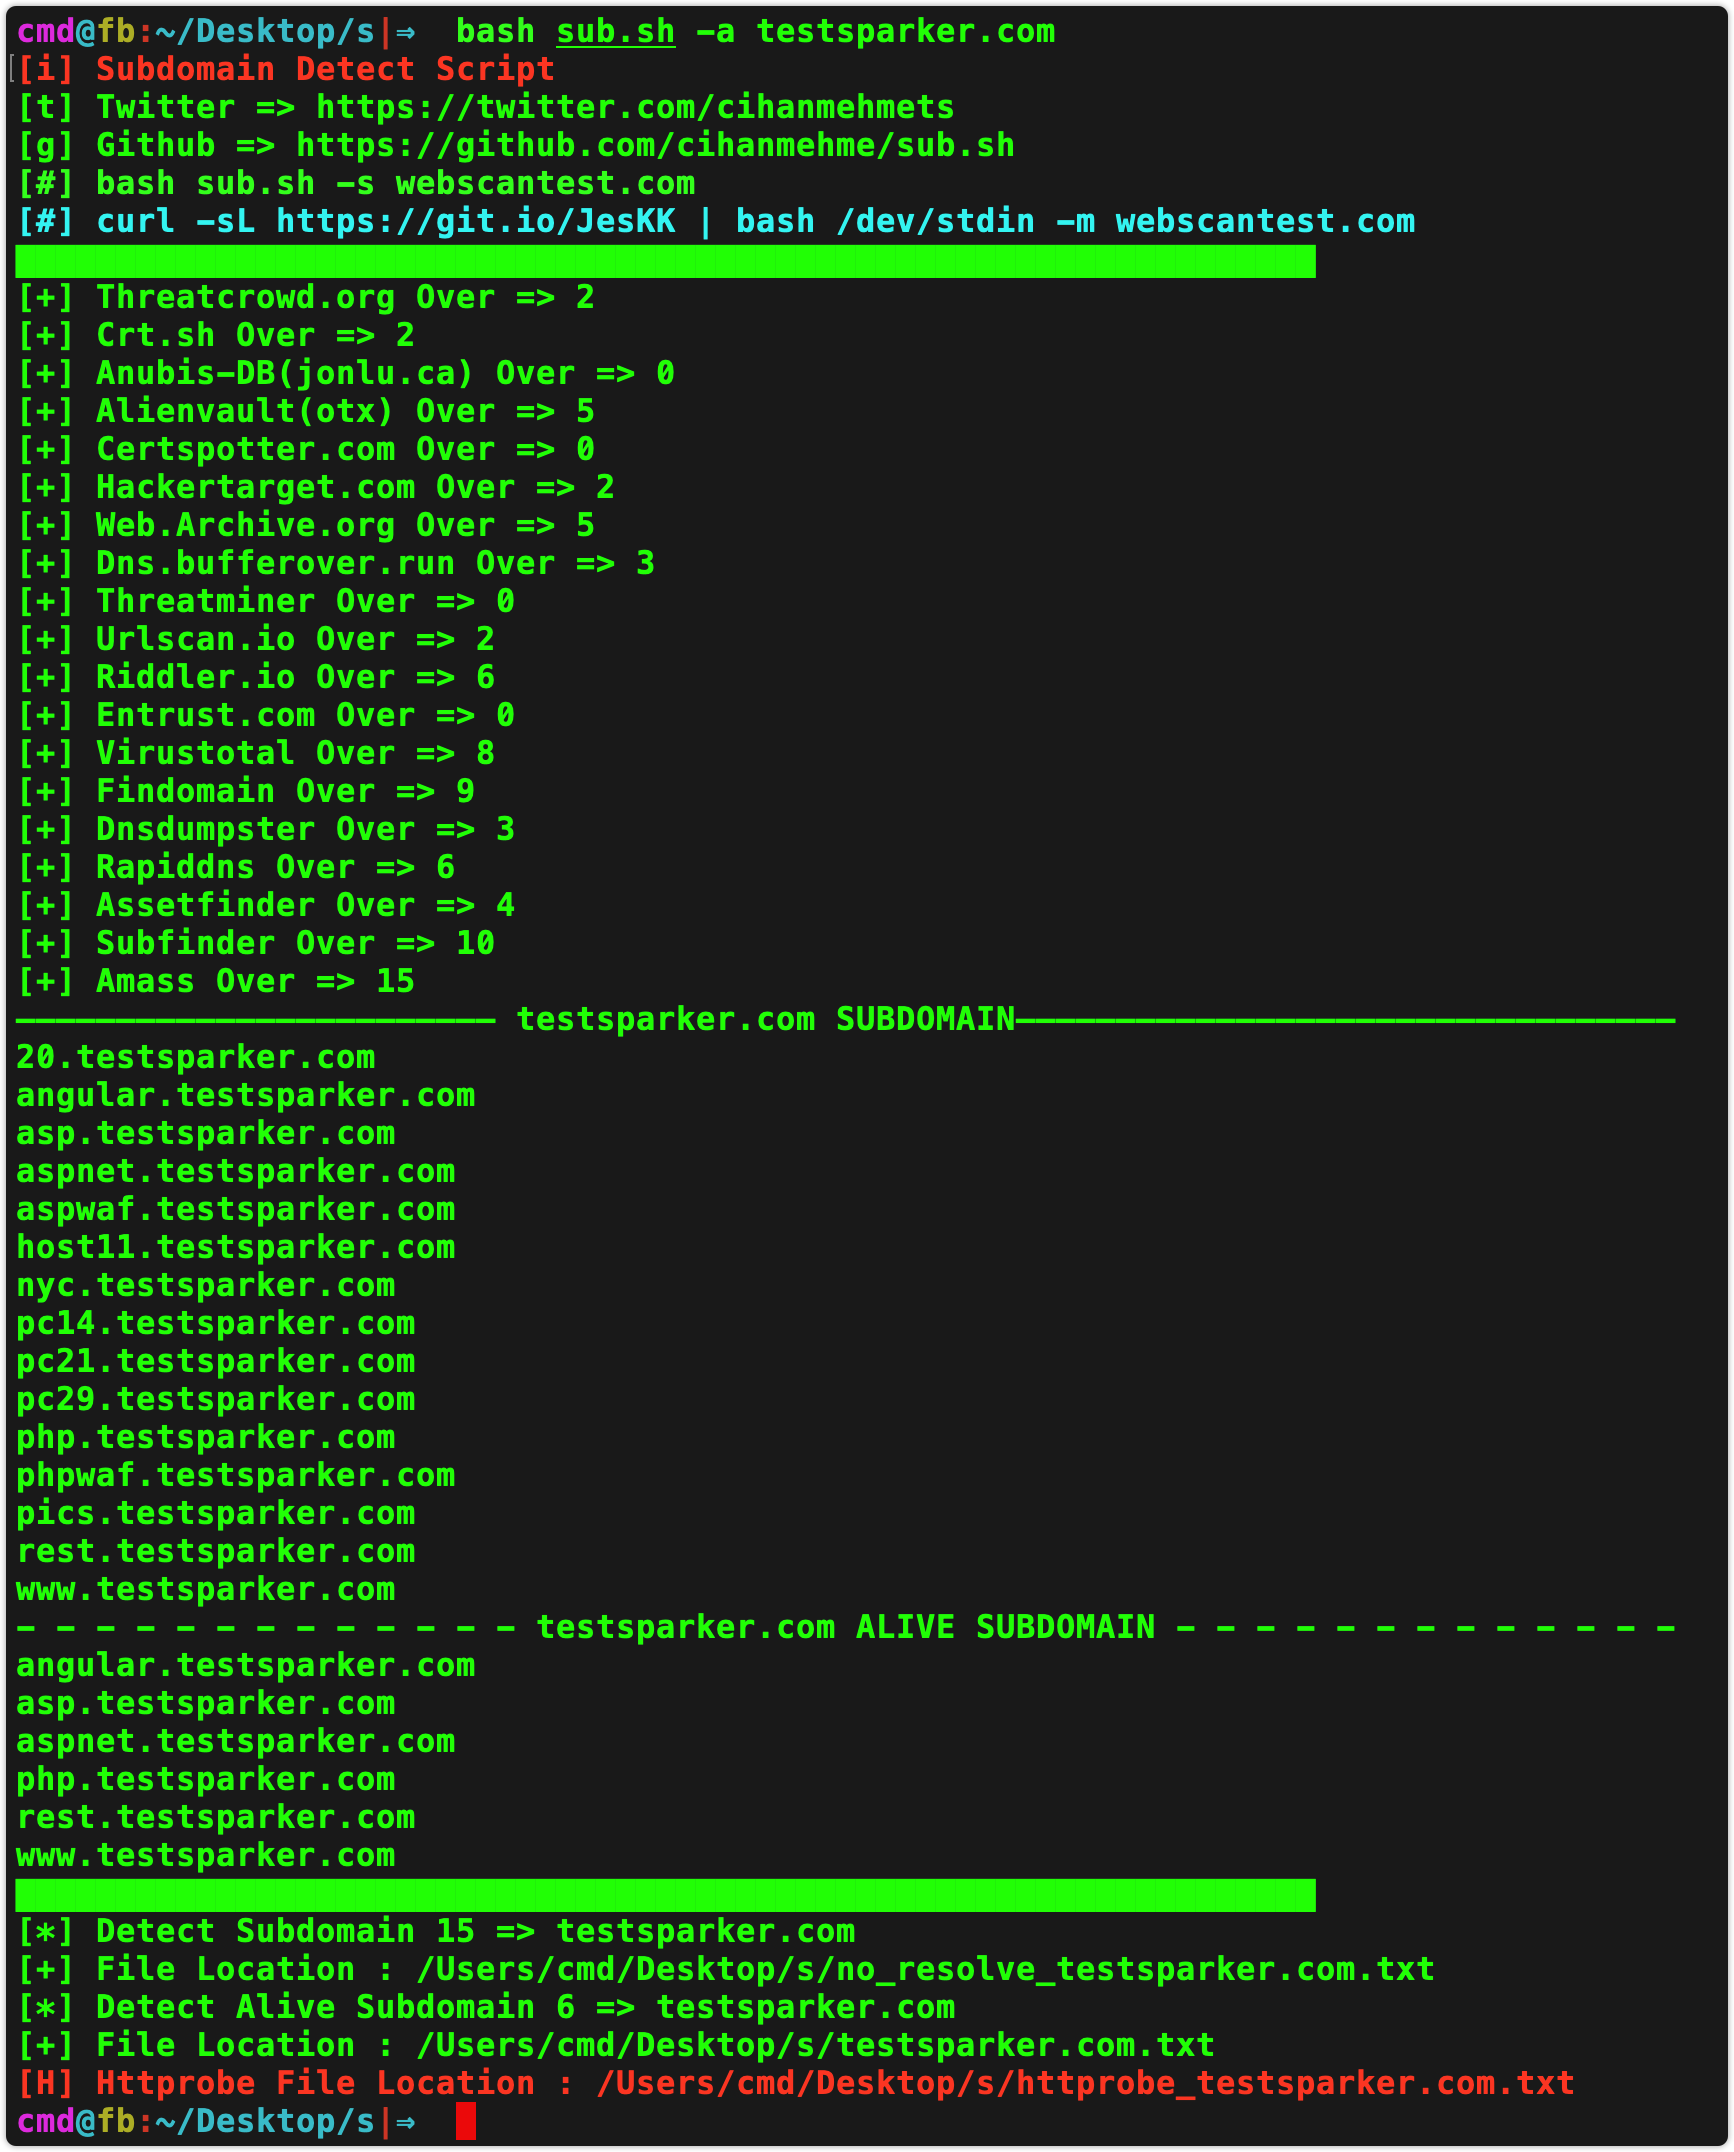 cihanmehmet/sub.sh
बहुप्रक्रिया(समानांतर)उपडोमेन पहचान स्क्रिप्ट
 flipkart-incubator/rta
Red team Arsenal - कंपनी की layer 7 संपत्तियों में सुरक्षा कमजोरियों का पता लगाने के लिए एक बुद्धिमान स्कैनर।
 bountystrike/bountystrike-sh
गरीब (अमीर?) आदमी का बग बाउंटी पाइपलाइन https://dubell.io
 003random/003recon
कुछ उपकरण recon को स्वचालित करने के लिए - 003random
 s0md3v/dump
वे चीजें जो अपने स्वयं के रिपॉजिटरी के लायक नहीं हैं।
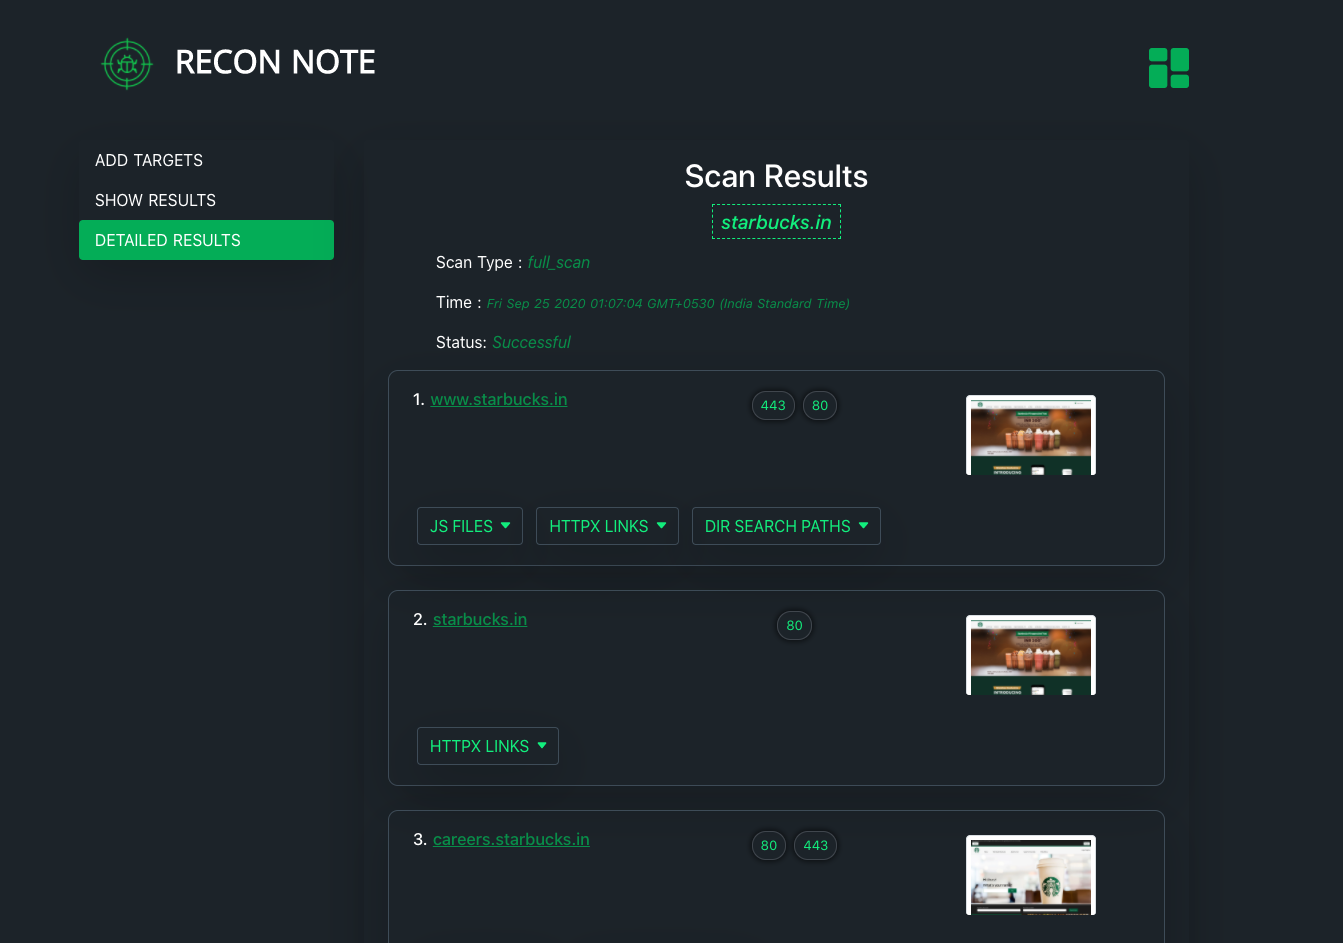 0xdekster/reconnote
वेब एप्लिकेशन सुरक्षा स्वचालन ढाँचा जो विभिन्न संपत्तियों के लिए लक्ष्य का पुन: अन्वेषण करता है ताकि सुरक्षा पेशेवरों और बग हंटर्स के लिए हमले की सतह…
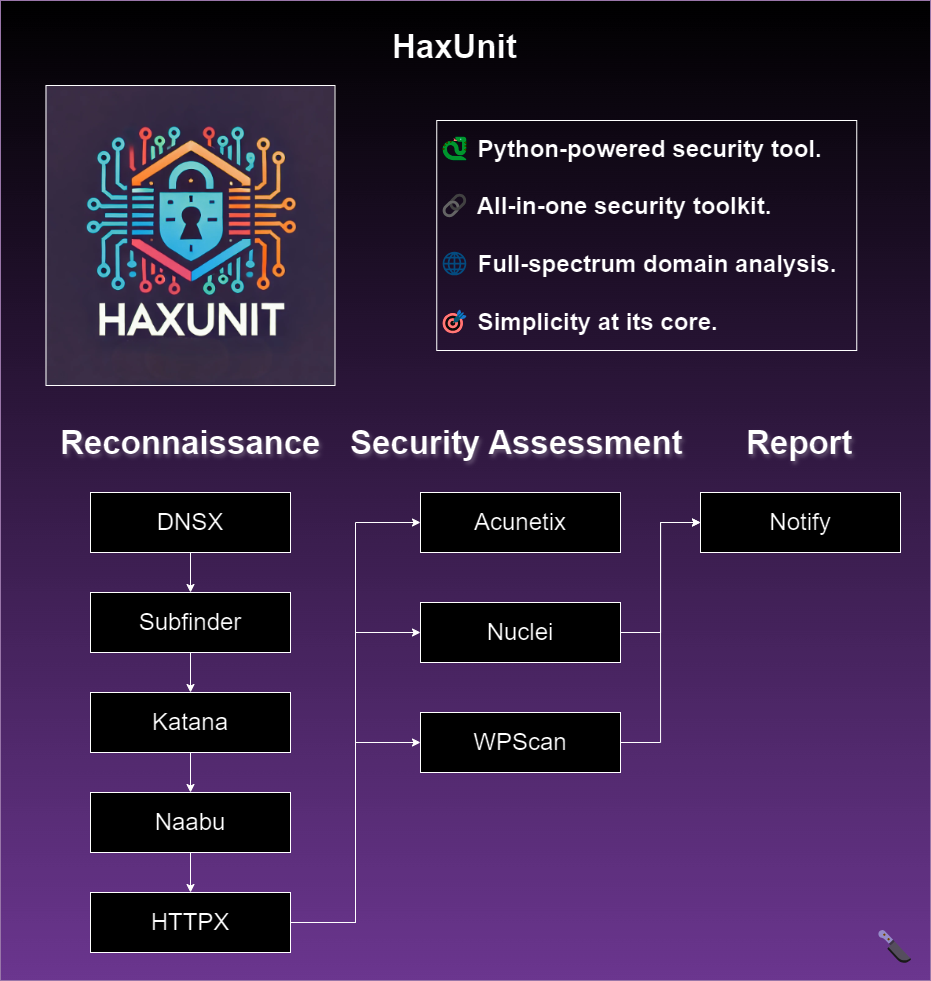 bandit-haxunit/haxunit
स्वचालित वेब डोमेन पुनर्ज्ञान और सुरक्षा मूल्यांकन उपकरण जो सबडोमेन गणना, पोर्ट स्कैनिंग, भेद्यता स्कैनिंग और AI-संचालित खोज को पेनिट्रेशन टेस्टिंग…
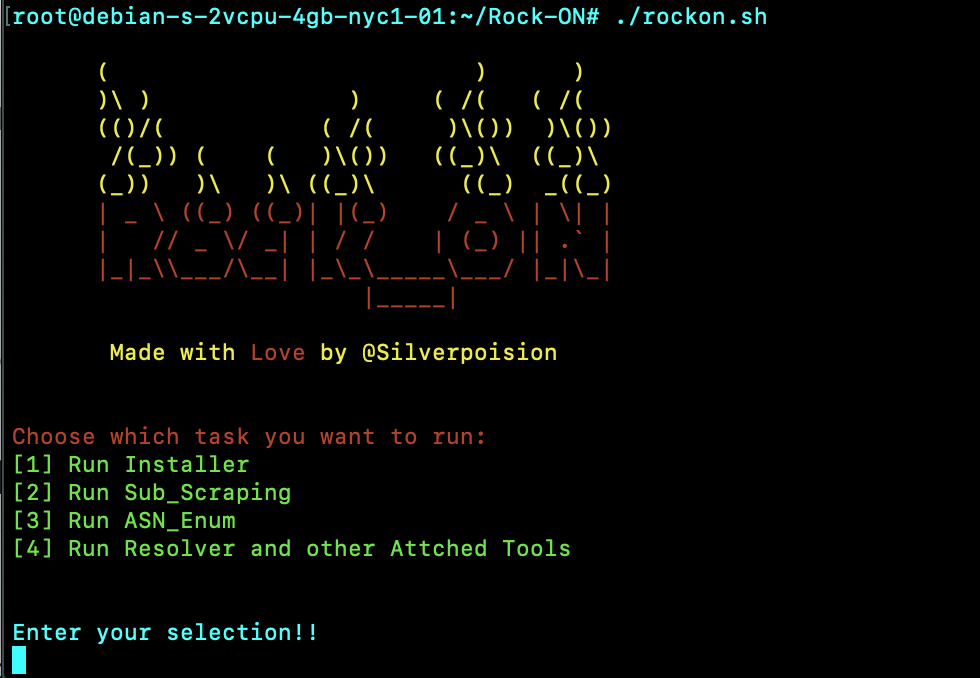 silverpoision/rock-on
Rock-On एक ऑल इन वन रिकॉन टूल है जो सिर्फ डोमेन नाम का एक एंट्री लेगा और सारा काम अकेले करेगा।
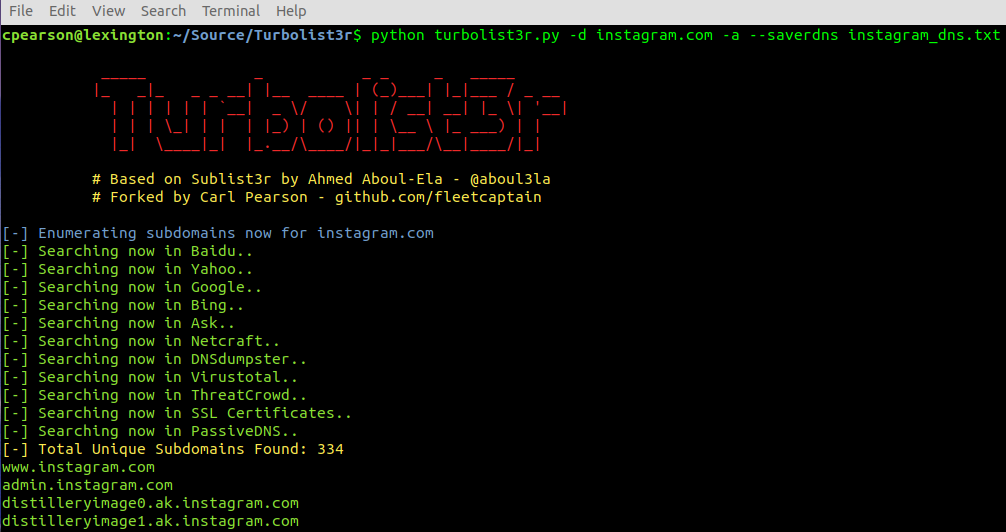 fleetcaptain/turbolist3r
सबडोमेन गणना उपकरण जिसमें खोजे गए डोमेन के लिए विश्लेषण सुविधाएँ हैं
 solomonsklash/chomp-scan
bug bounty/penetration test reconnaissance phase को सरल बनाने के लिए टूल्स की एक स्क्रिप्टेड पाइपलाइन, ताकि आप बग्स को पकड़ने पर ध्यान केंद्रित कर…
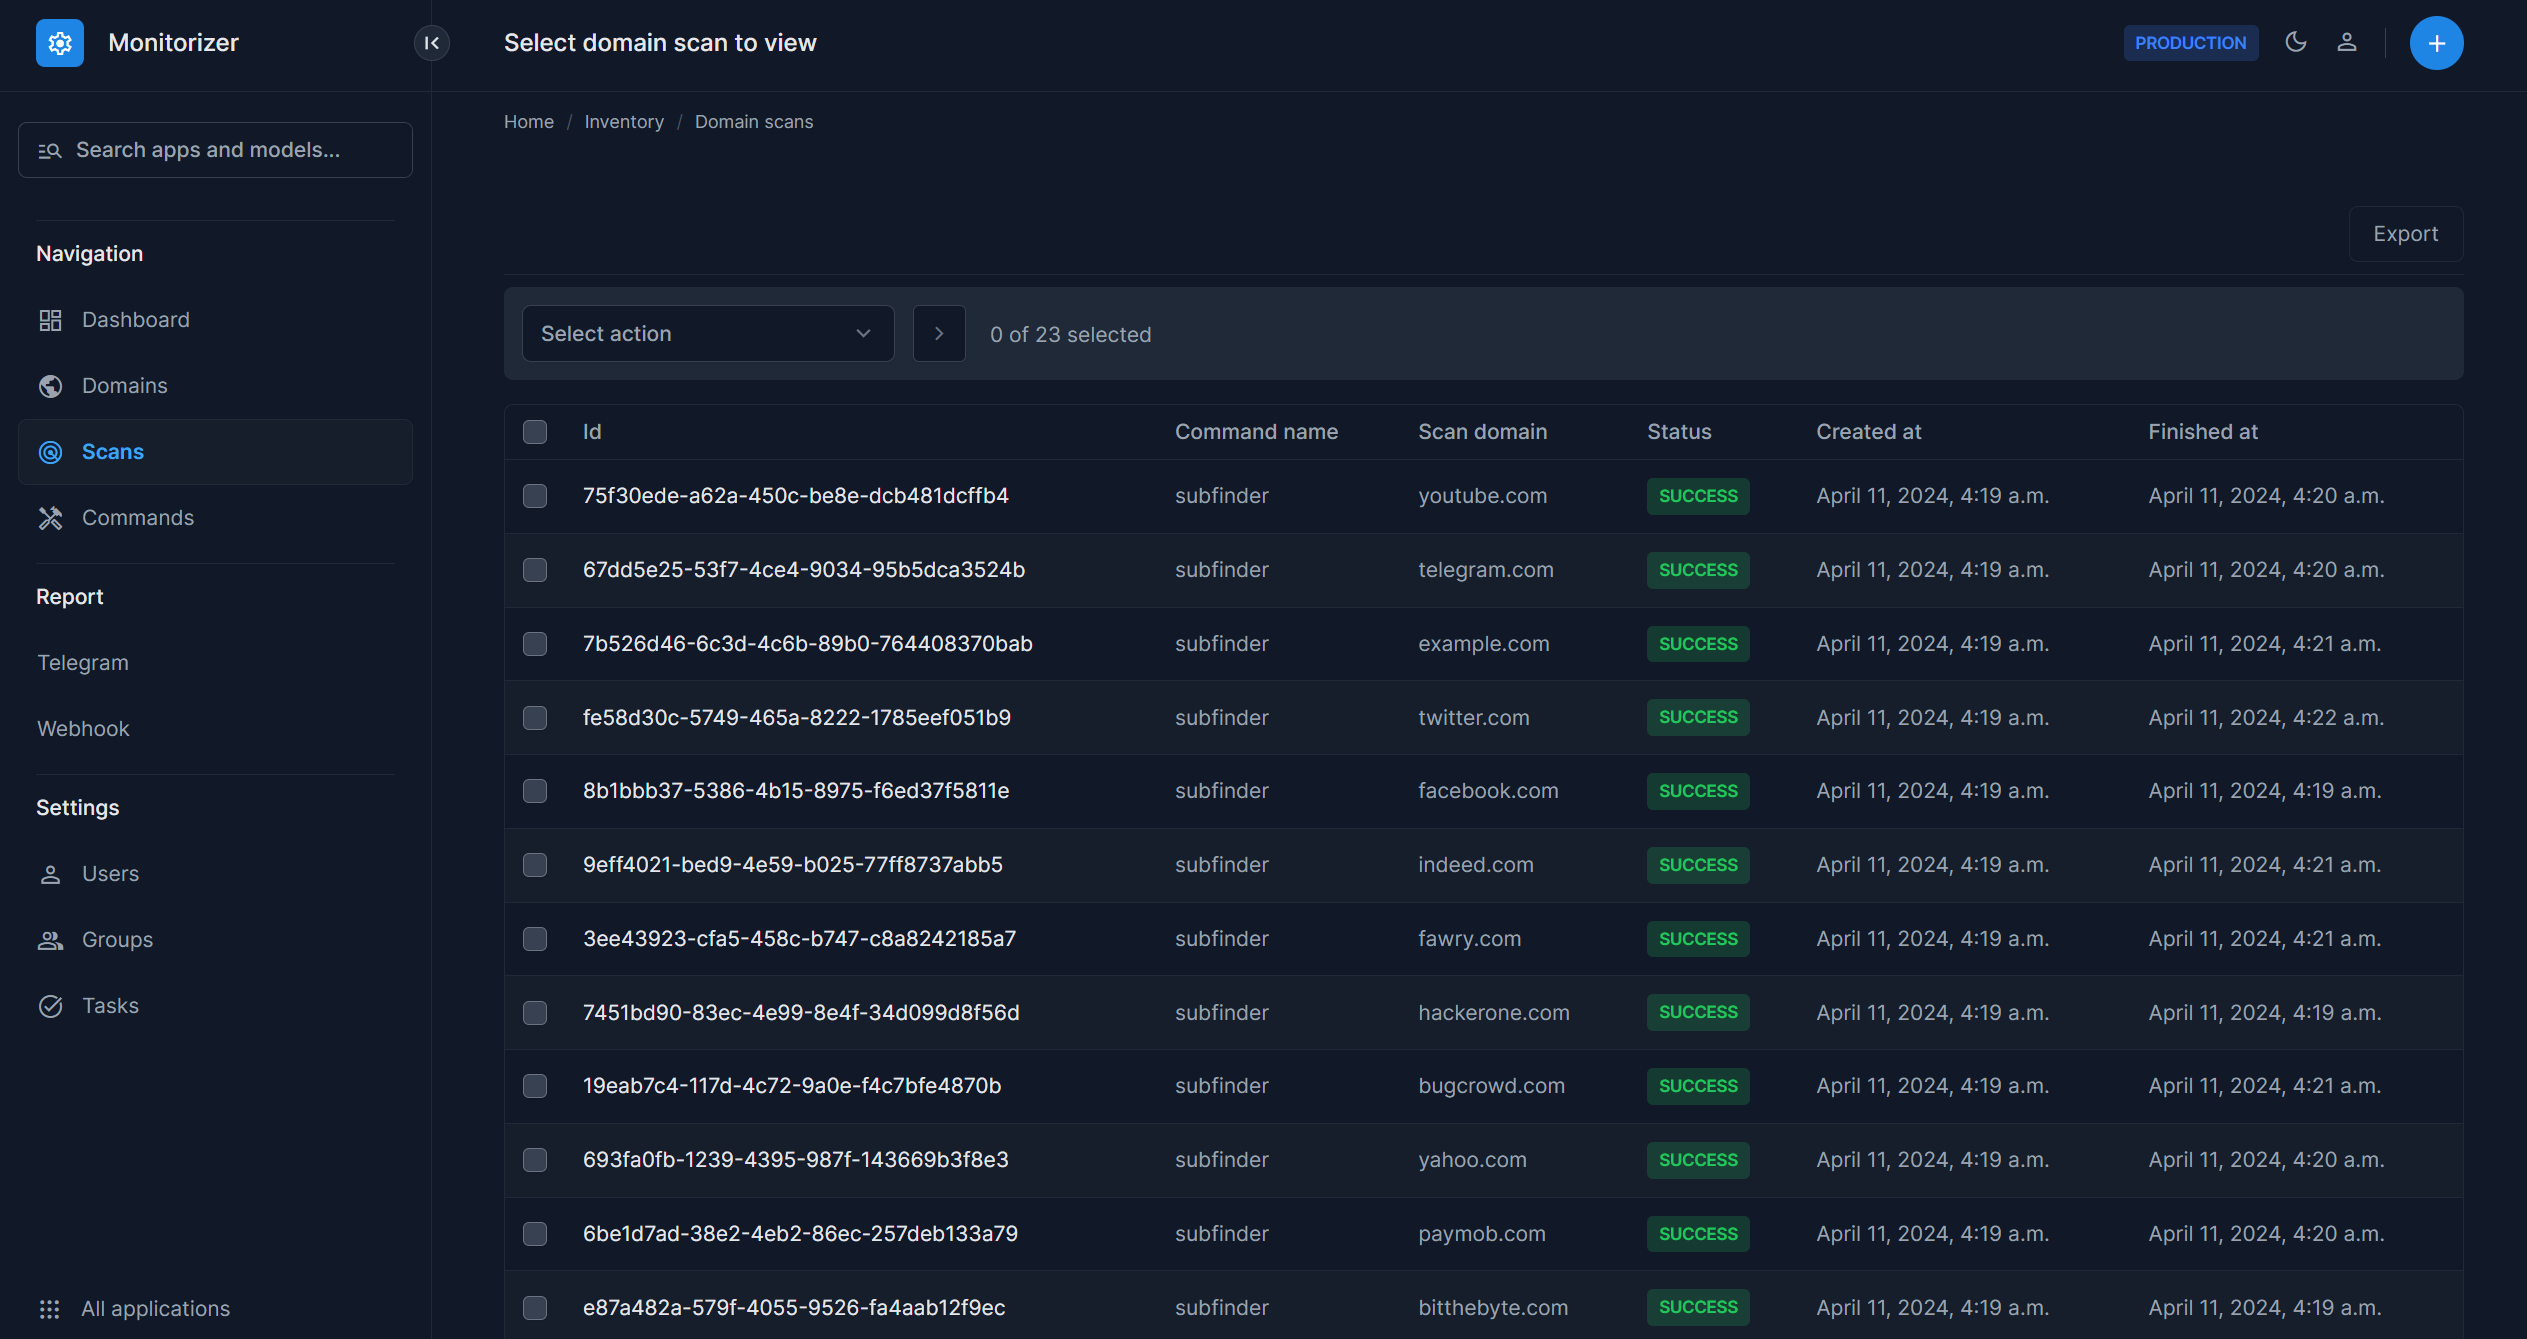 bitthebyte/monitorizer
नई उपडोमेन का पता लगाने और रिपोर्ट करने के लिए मॉनिटरिंग फ्रेमवर्क, विभिन्न स्कैनिंग टूल का उपयोग करके किसी विशिष्ट लक्ष्य पर।
 assetnote/ghostbuster
अपने सभी AWS खातों में अपने संसाधनों का विश्लेषण करके लटकते Elastic IPs को हटाएं।
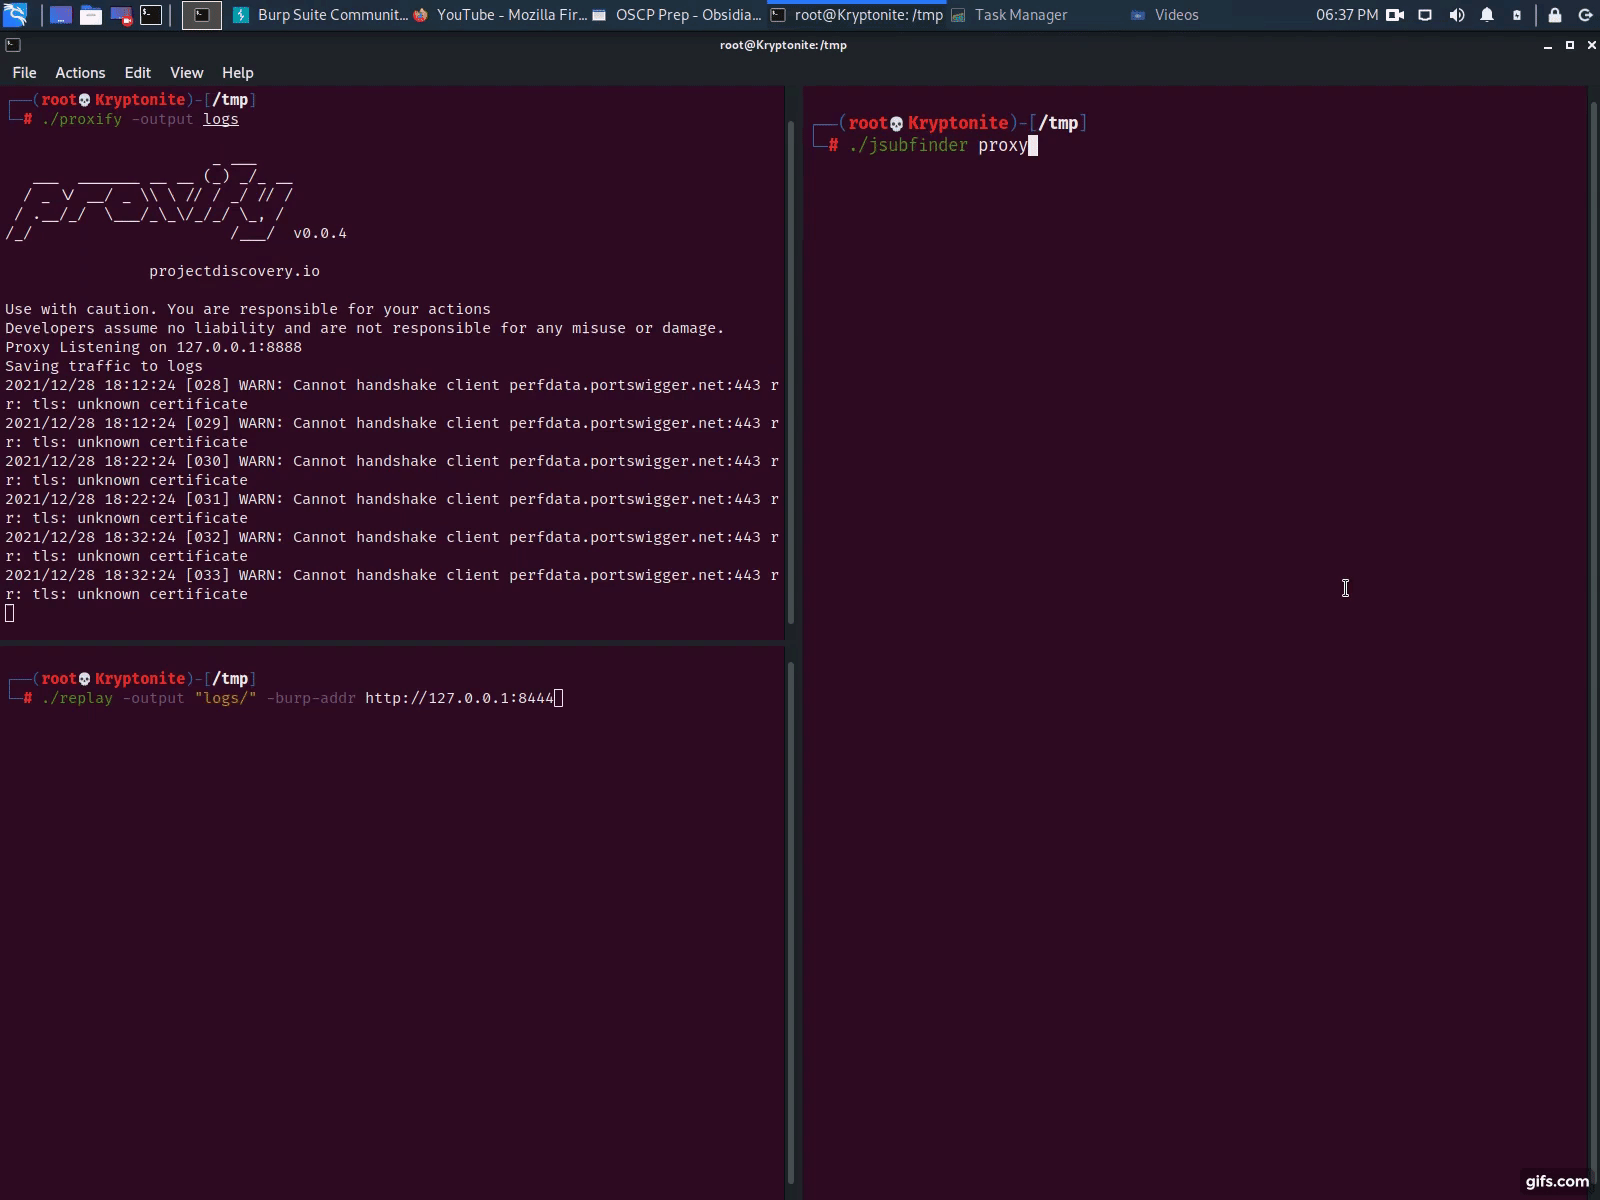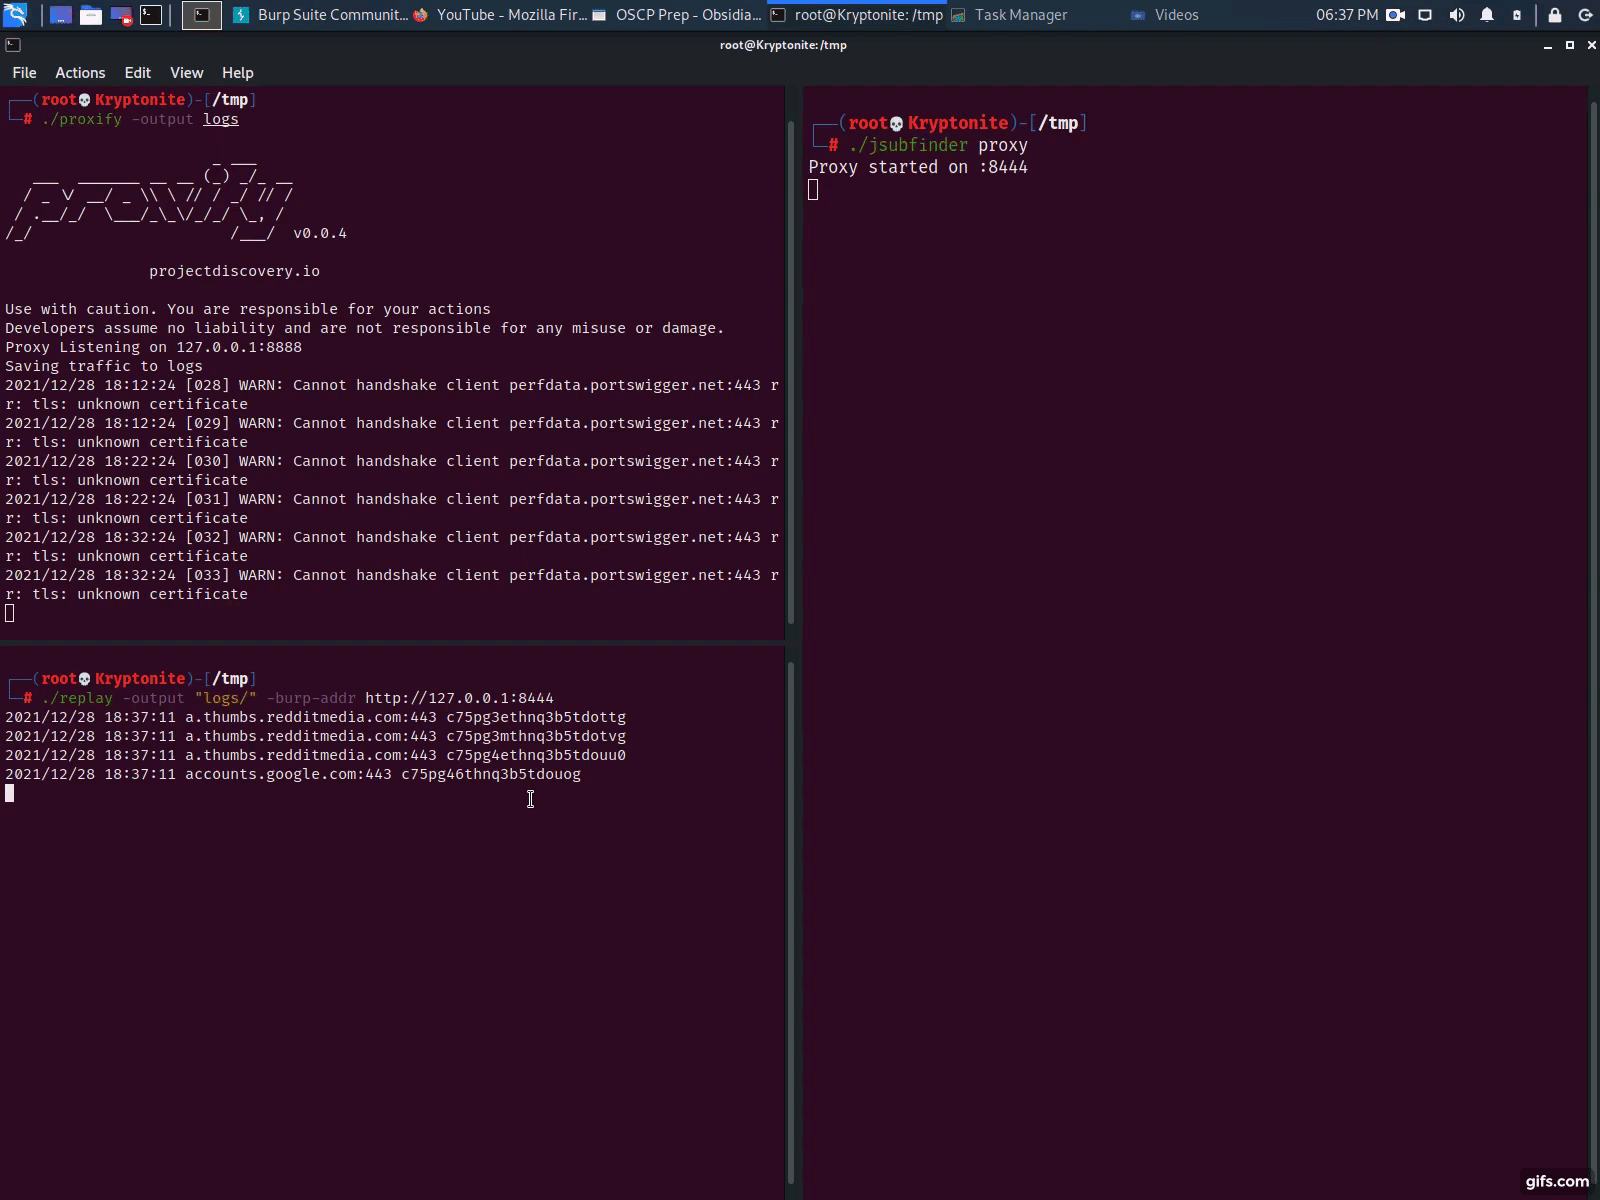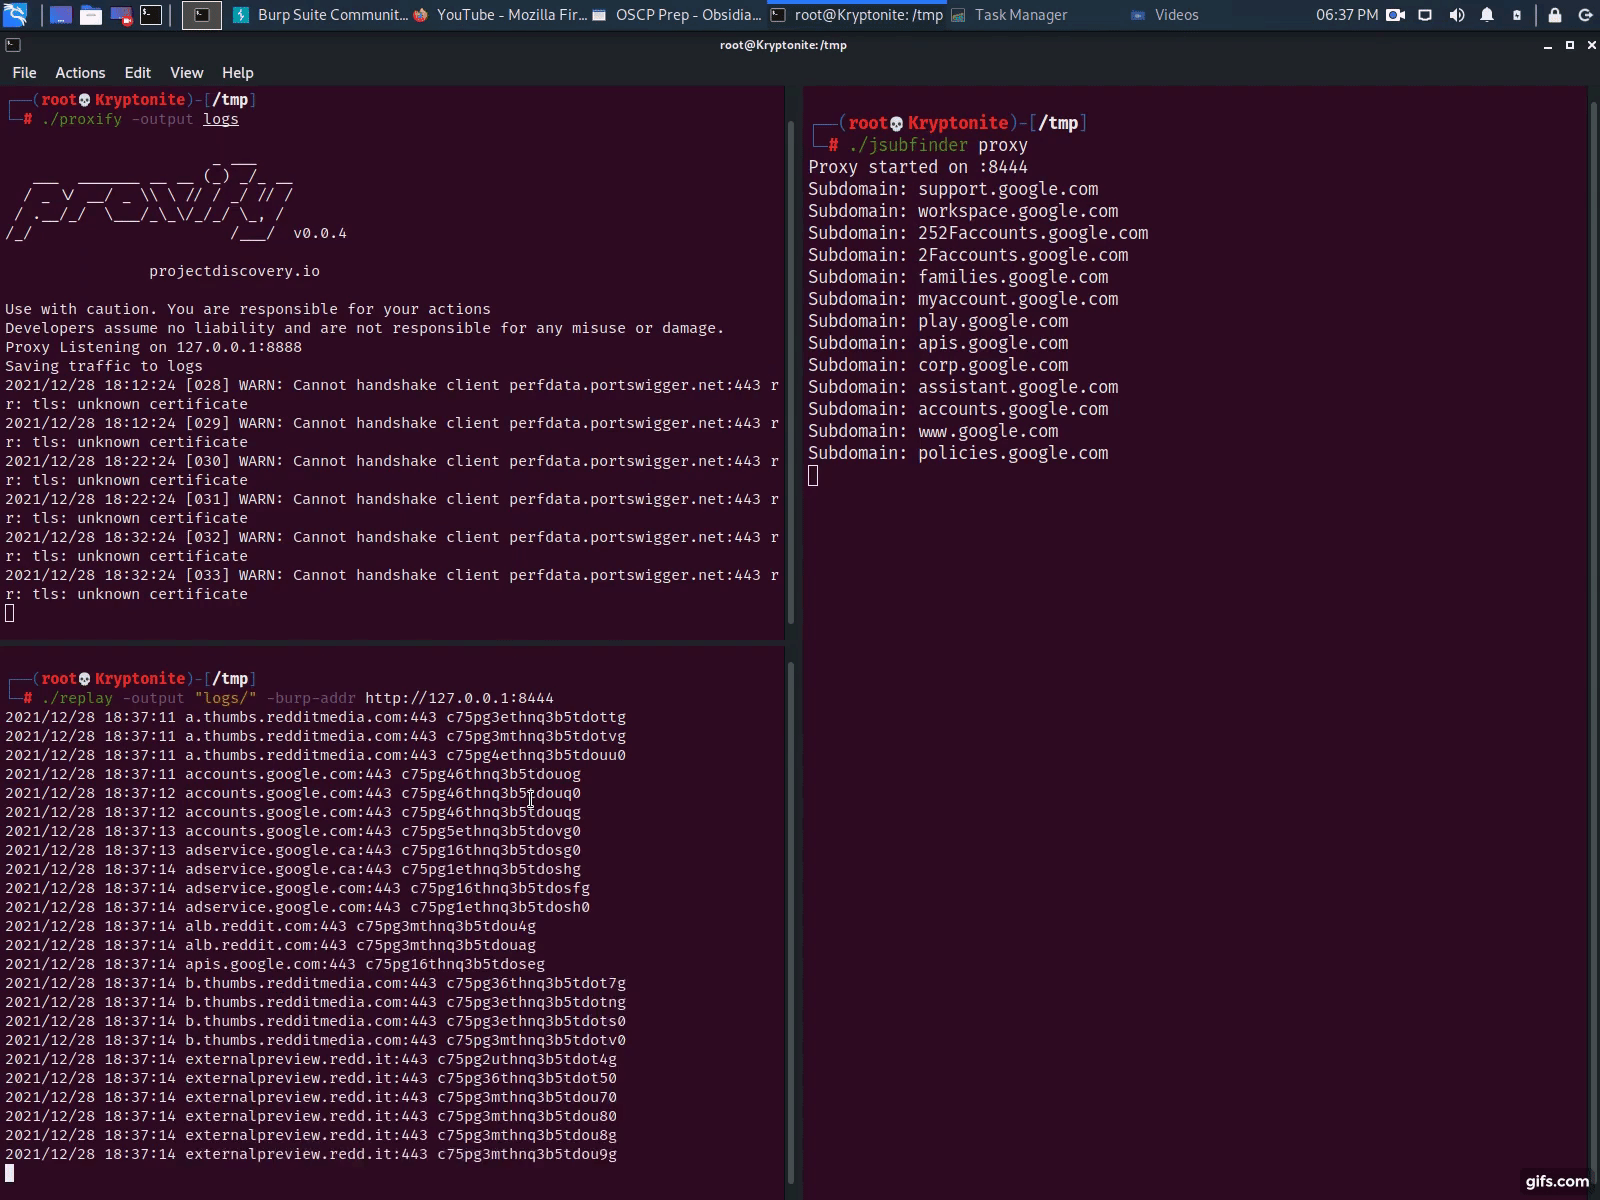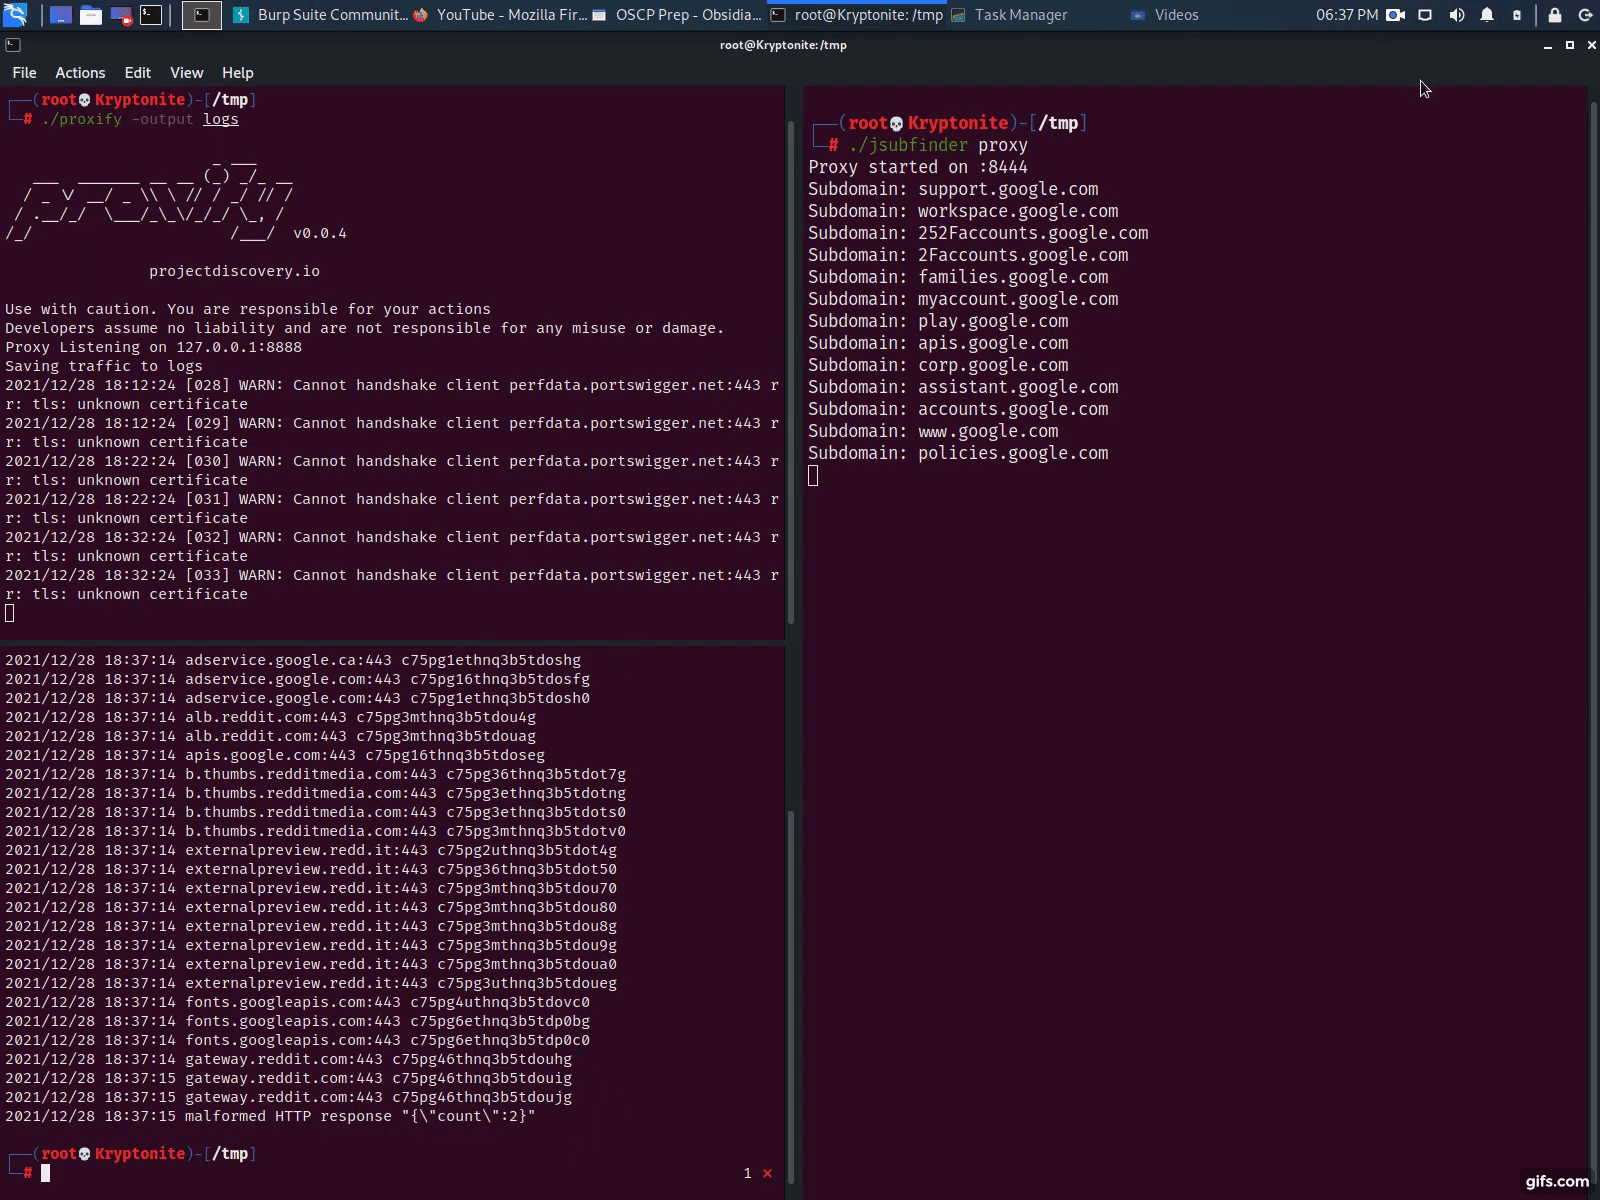 threatunknown/jsubfinder
गो-आधारित उपकरण जो वेबपेजों और जावास्क्रिप्ट फ़ाइलों को स्कैन करके छिपे हुए उपडोमेन और रहस्यों का पता लगाता है, जिसमें बग बाउंटी और पेनिट्रेशन…
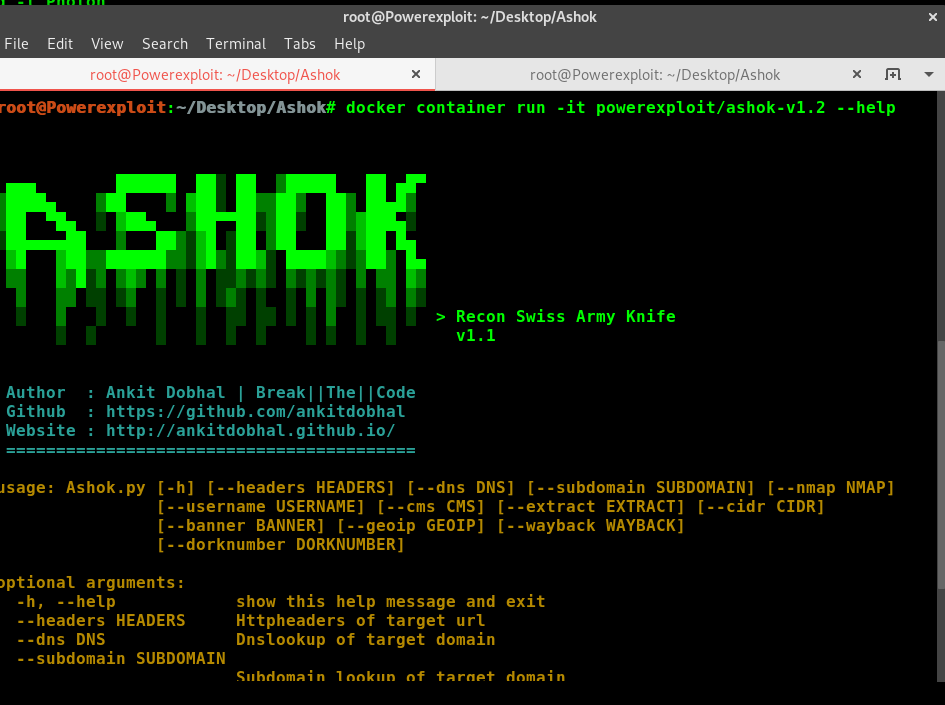 powerexploit/ashok
Ashok एक OSINT जांच उपकरण है, जिसे 😍 स्विस आर्मी चाकू भी कहा जाता है।
 mhmdiaa/second-order
वेब अनुप्रयोगों को क्रॉल करके दूसरे स्तर के सबडोमेन टेकओवर कमजोरियों का पता लगाता है, URL एकत्र करके और गैर-200 प्रतिक्रियाओं के लिए कॉन्फ़िगरेबल…








