
 #1
सबडोमेन खोज, DNS ब्रूट-फोर्स, प्रमाणपत्र पारदर्शिता और एसेट एनुमरेशन उपकरण।
Kitploit अनुशंसित
 abaykan/getsubdomain
उपडोमेन सूची प्राप्त करें और प्रत्येक प्रतिक्रिया कोड के आधार पर जांचें कि वे सक्रिय हैं या नहीं। c99.nl द्वारा API का उपयोग करें।
 tegal1337/pocketpentester
ऑफ़लाइन-प्रथम Android आक्रामक सुरक्षा टूलकिट जिसमें recon, पोर्ट स्कैनिंग, सबडोमेन एन्यूमरेशन, SQLi/XSS/JWT शोषण, पेलोड जनरेशन और हैश विश्लेषण के लिए…
 qyvora/qyvora-anansi
टर्मिनल-प्रथम आक्रमण सतह इंटेलिजेंस इंजन। गति, पोर्टेबिलिटी और कच्चे तकनीकी सिग्नल के लिए बनाया गया।
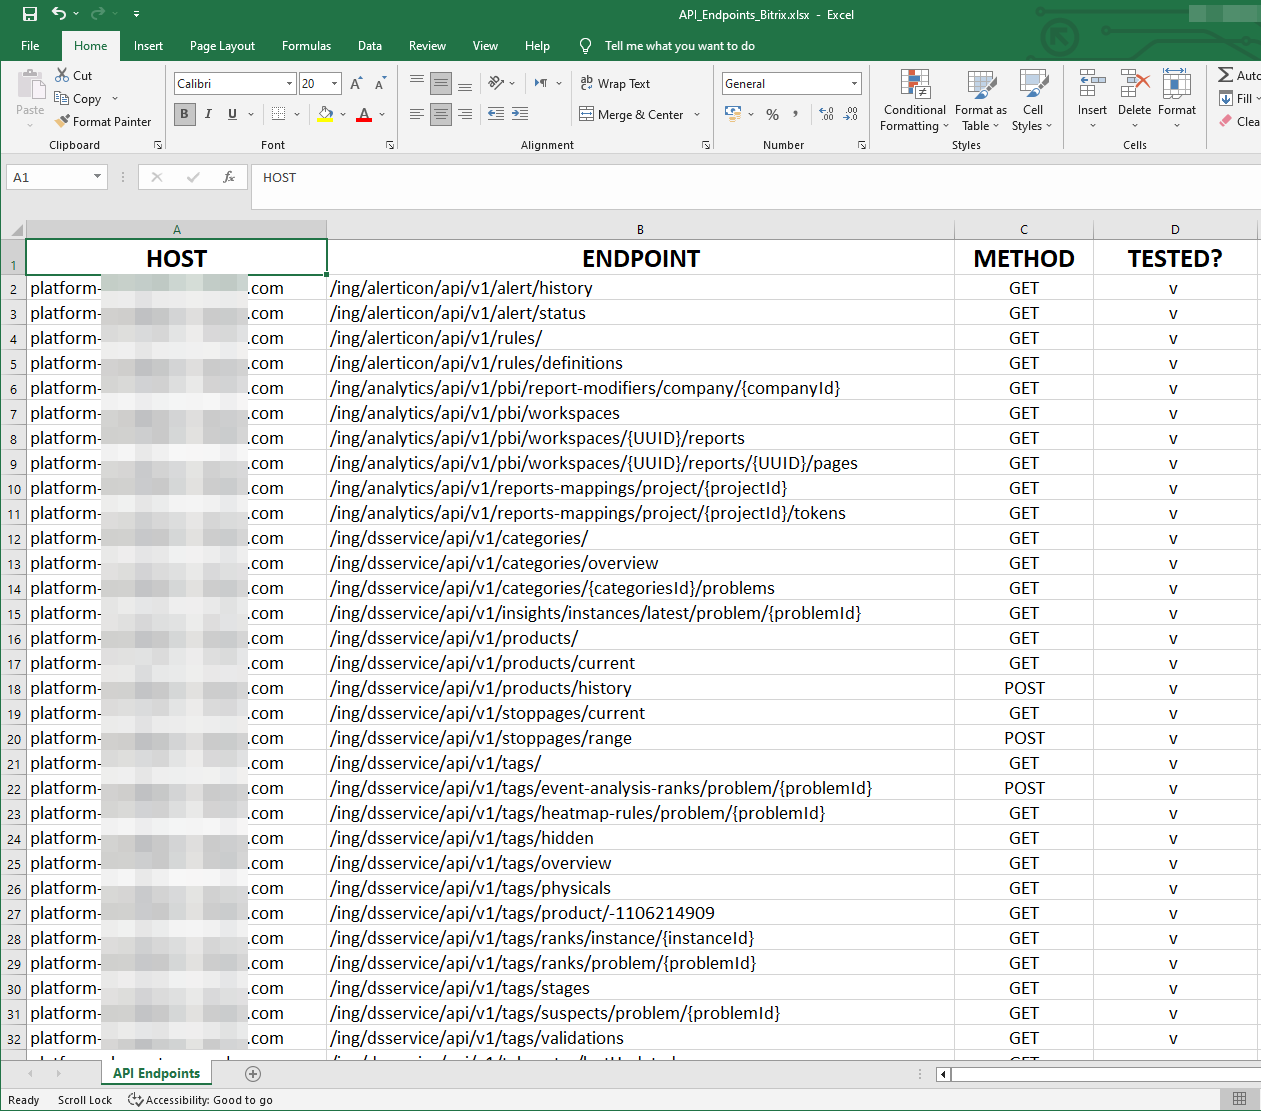 sajibuu/burp_collector
एक मल्टी-प्रोसेसिंग टूल जो Burp Suite आउटपुट फ़ाइल से जानकारी एकत्र करने और निकालने के लिए है, और उसे Excel फ़ाइल में सहेजता है।
 cyberblackhole/domain-to-webapp
बैश स्क्रिप्ट जो Subfinder के माध्यम से उपडोमेन गणना करती है, IP पते हल करती है, और किसी डोमेन पर होस्ट की गई लाइव वेब एप्लिकेशन की पहचान करती है, जो…
 a3h1nt/sububy
मॉड्यूलर सबडोमेन गणना सूट जिसमें सर्टिफिकेट पारदर्शिता, DNS ब्रूट-फोर्स, और API-आधारित खोज शामिल है। पोस्ट-गणना मॉड्यूल जैसे सॉर्टिंग, लाइव होस्ट का…
 emrekybs/veiled-eye
OSINT पहचान जाँच उपकरण। किसी ई-मेल, उपयोगकर्ता नाम, फ़ोन या वॉलेट से 46 स्रोतों में एक प्रोफ़ाइल और संबंध ग्राफ़ में पिवट करें।
 ankhcorp/nuke.sh
Bash-आधारित निष्क्रिय टोही + आक्रमण सतह मैपिंग स्क्रिप्ट जो केवल सार्वजनिक API + स्टॉक Linux उपकरणों (curl, dig, openssl, nmap, python3) का उपयोग…
 vqkro/higernes
पायथन और c++ में एक निष्क्रिय OSINT टूलकिट: उपयोगकर्ता नाम, ईमेल, डोमेन, आईपी, फ़ोन, हैश। कोई कुंजी नहीं, कोई लॉगिन नहीं।
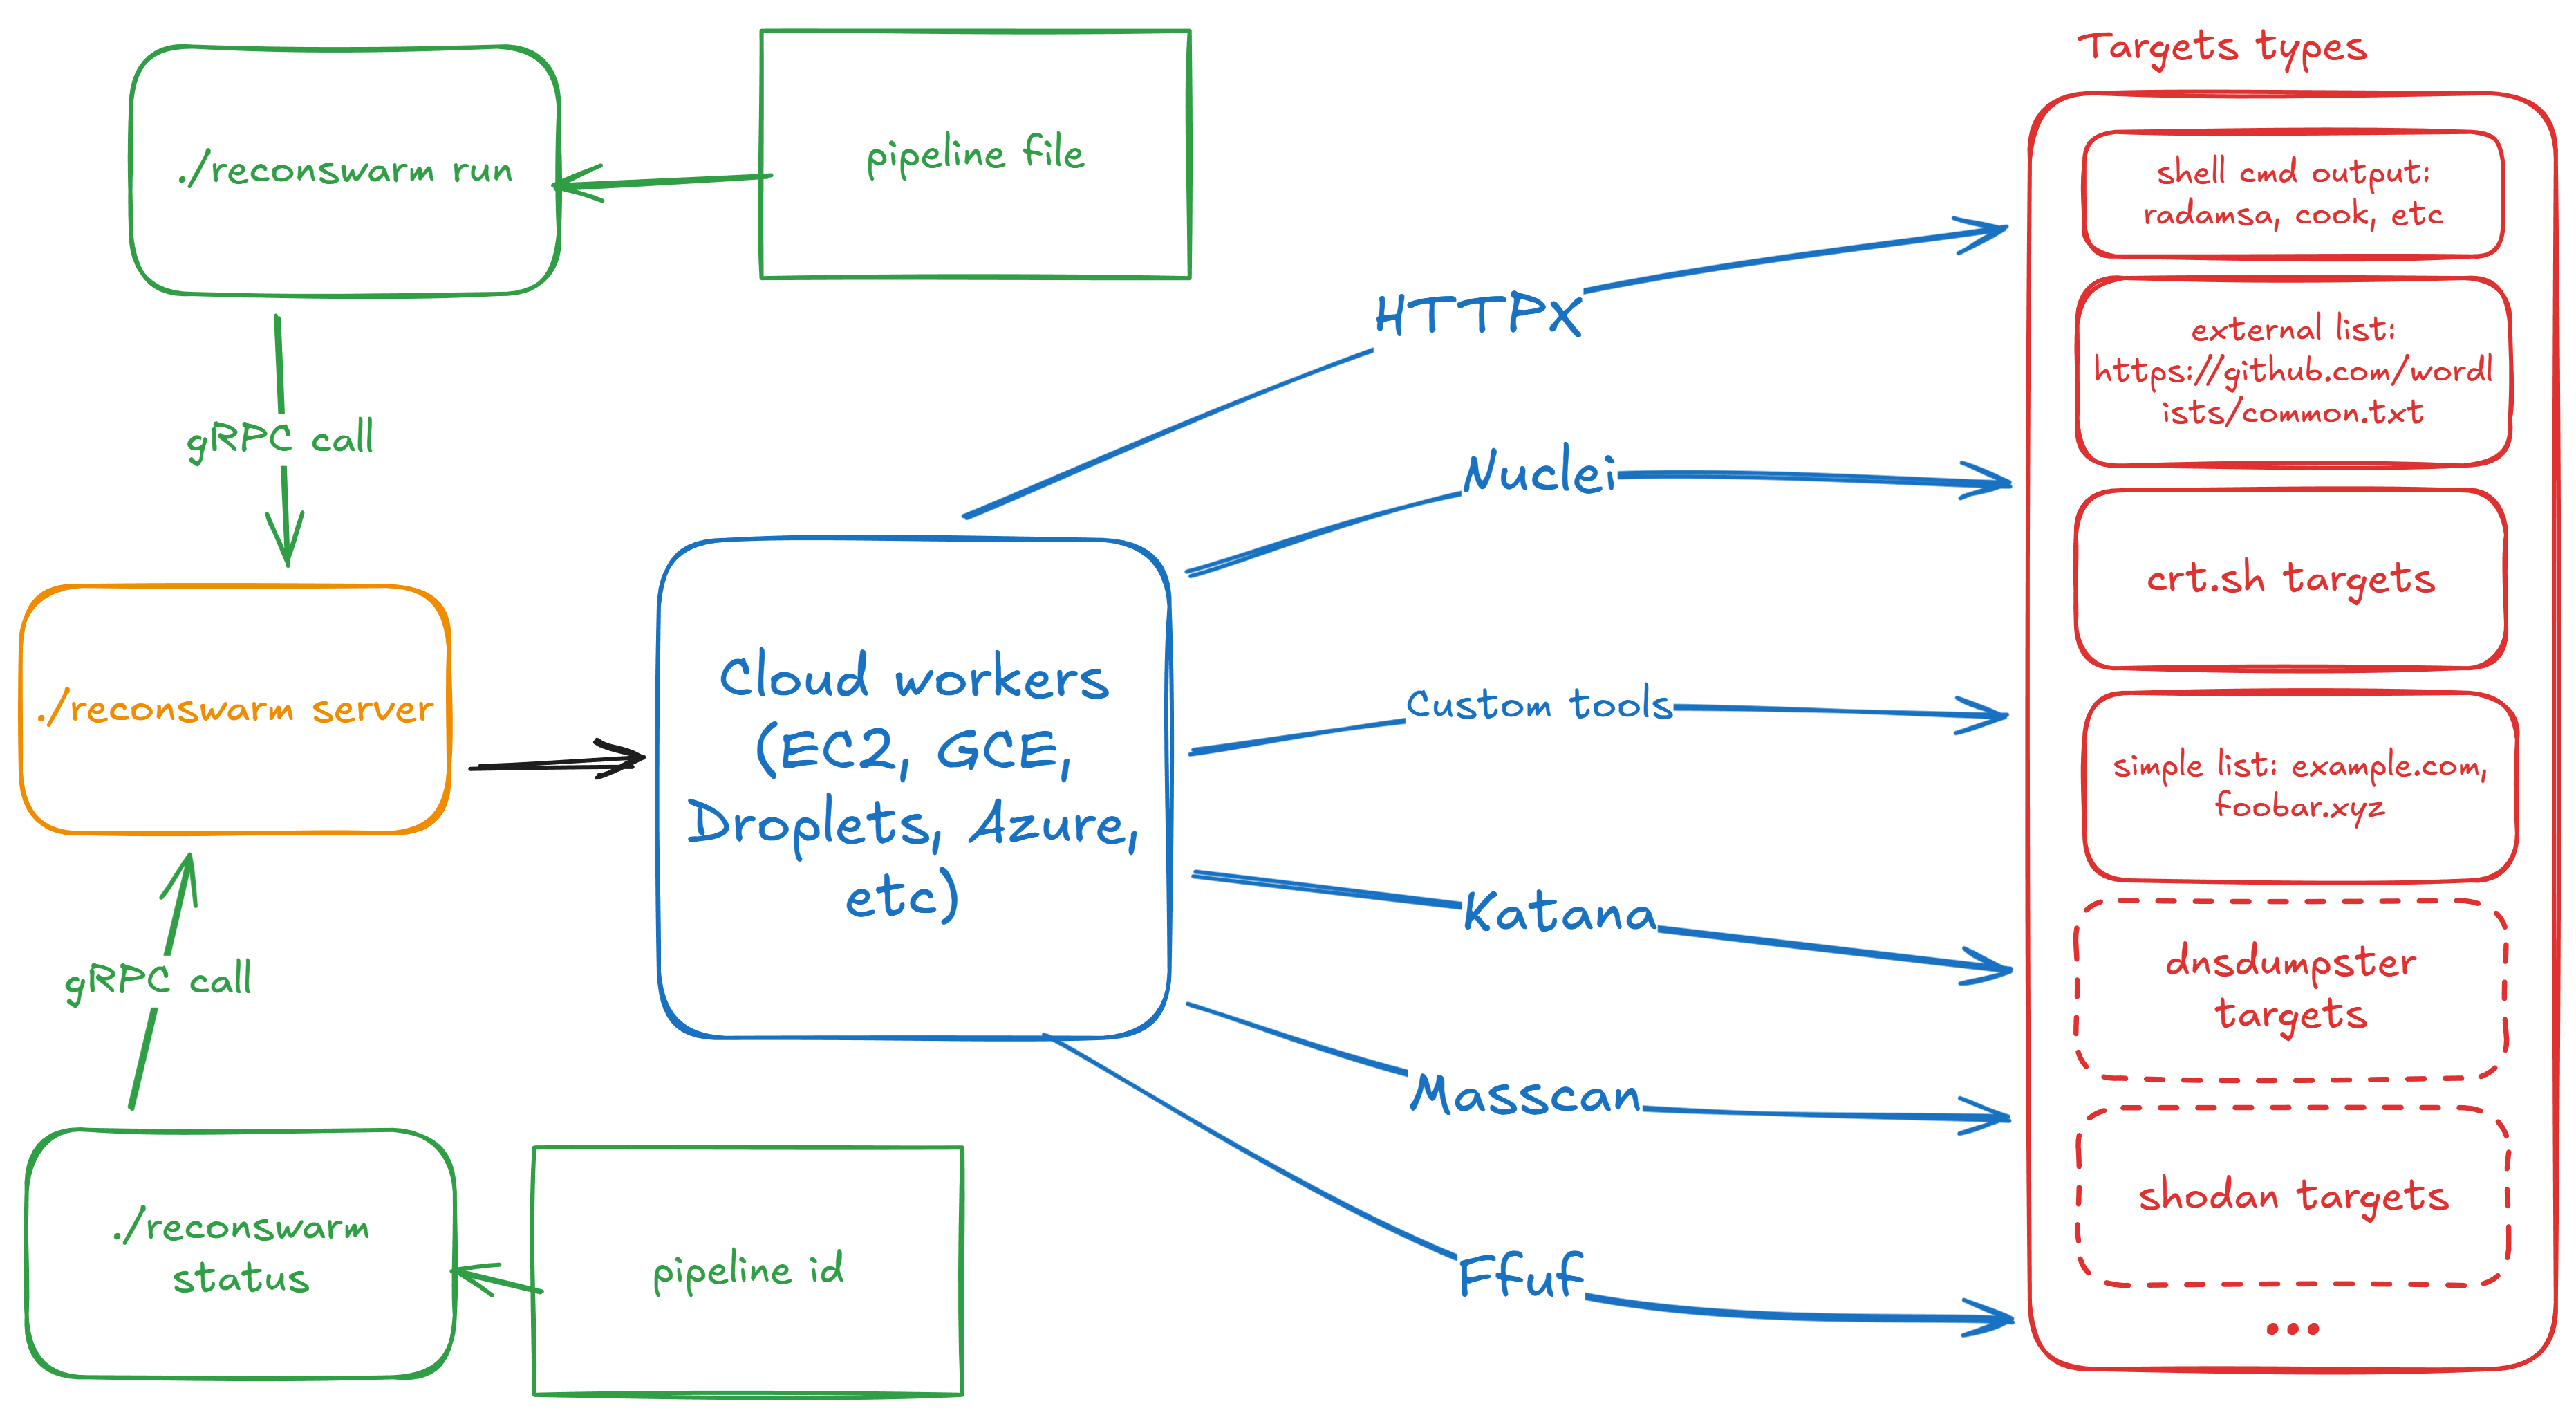 renatus-cartesius/reconswarm
अपनी जांच को क्लाउड की शक्ति से बढ़ाएं
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 dmitryflynn/netlogic
NetLogic ट्रैफ़िक निरीक्षण, पैकेट विश्लेषण और खतरे का पता लगाने के लिए एक उन्नत नेटवर्क विश्लेषण और साइबर सुरक्षा टूलकिट है
 yashas-13/pentx-vapt-skill
ओपन-सोर्स AI-संचालित 5-चरणीय VAPT पेंटेस्ट एजेंट — recon/scan/vuln/exploit/report, PoC के साथ
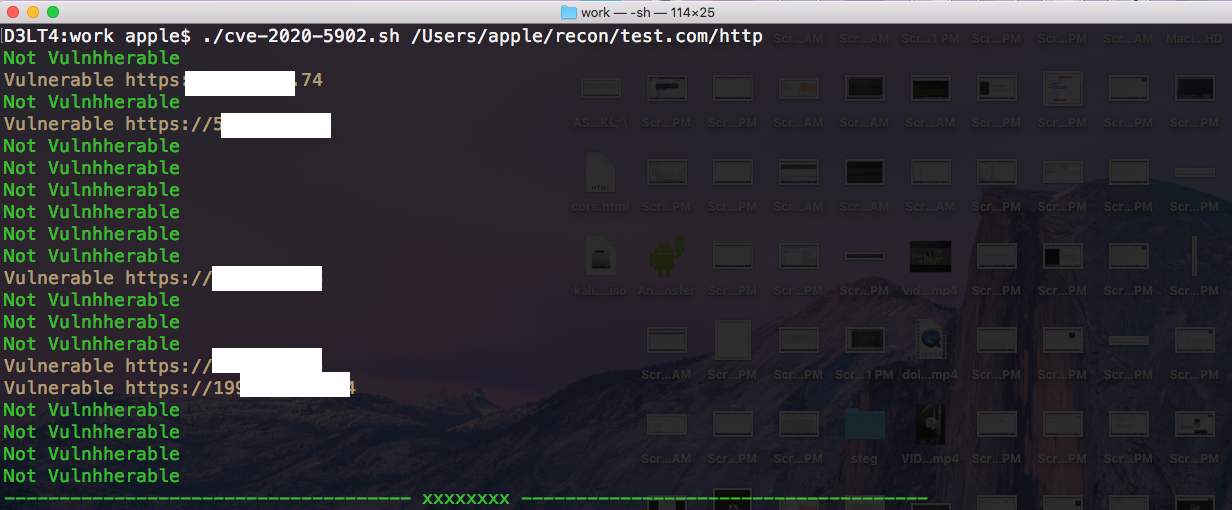 govindpalakkal/evilrip
यह एक छोटा स्क्रिप्ट है जो CVE-2020-5902 के प्रति संवेदनशील subdomains/ip को निकालने के लिए bash में लिखा गया है
 shamo0/cve-2021-44228
log4shell (CVE-2021-44228) स्कैनिंग टूल
 toritoio/torito-r2s
Torito React2Shell स्कैनर और एक्सप्लॉइट टूल (CVE-2025-55182 / 66478)
 mrharshvardhan/py-log4j-rce-scanner
इस टूल का उपयोग करके, आप Apache Log4j पर CVE-2021-44228 रिमोट कमांड निष्पादन भेद्यता के लिए कई पतों पर स्कैन कर सकते हैं।








