
 #1
मानव-आधारित हमलों (फ़िशिंग, प्रीटेक्स्टिंग, बेटिंग) का अनुकरण करने और सुरक्षा में मानवीय कारकों का परीक्षण करने के उपकरण।
Kitploit अनुशंसित

 arcanum-sec/wraith
अधिकृत रेड टीमों और शिक्षकों के लिए ब्राउज़र-हुकिंग फ्रेमवर्क। XSS के माध्यम से ब्राउज़रों को हुक करता है, इंटरैक्टिव पोस्ट-एक्सप्लॉइटेशन नियंत्रण,…
 deadshot0x7/007-thebond
यह स्क्रिप्ट आपको अपने पीड़ित या मित्र के बारे में जानकारी इकट्ठा करने में मदद करेगी।
 albertrg99/redditosint
Reddit OSINT उपयोगकर्ता नाम से। इंडेक्स किए गए पोस्ट, टिप्पणियाँ, हटाई गई और लाइव सामग्री, गतिविधि पैटर्न, उजागर पहचानकर्ता, और एक समग्र एक्सपोज़र…
 undeadsec/socialfish
अधिकृत रेड टीम अभ्यासों के लिए आधुनिक गतिशील फिशिंग टूलकिट। लॉगिन पेजों को क्लोन करता है, क्रेडेंशियल्स, कुकीज़ और 2FA कोड को कैप्चर करता है, जिसमें…
 samratashok/nishang
Nishang - आक्रामक PowerShell रेड टीम, पेनिट्रेशन टेस्टिंग और आक्रामक सुरक्षा के लिए।
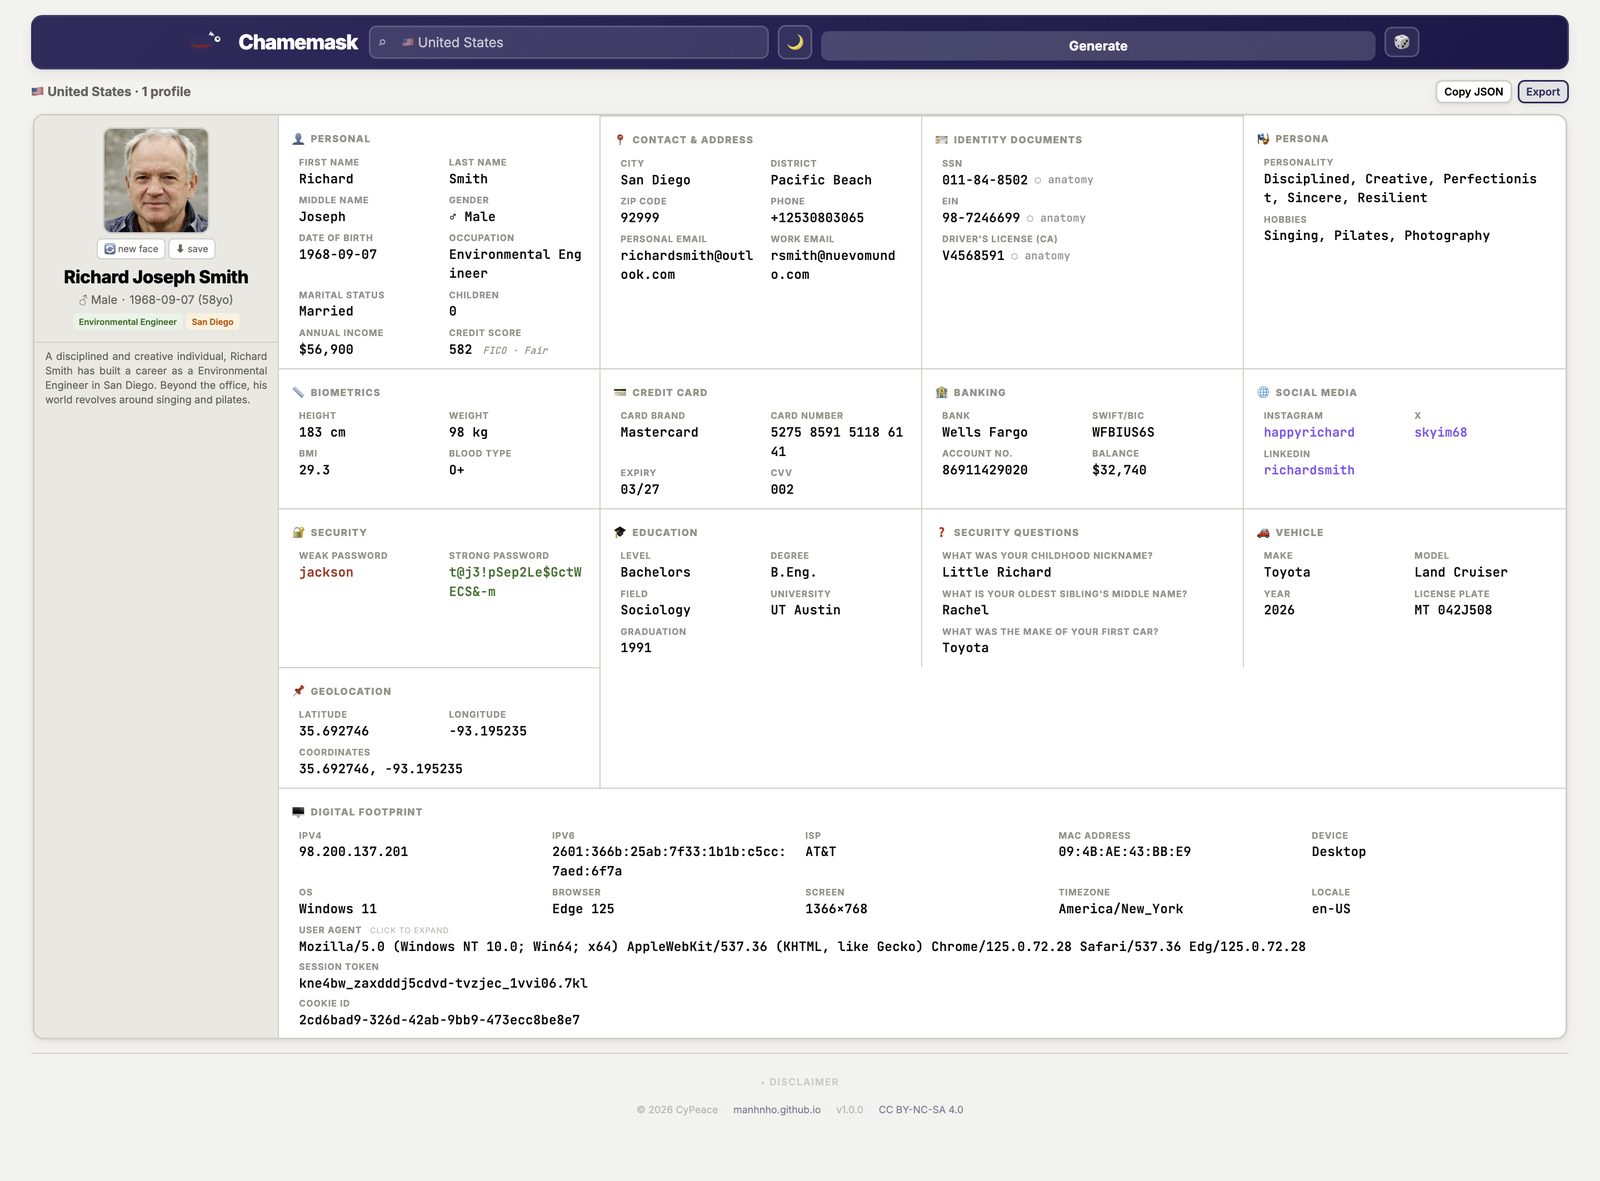 manhnho/chamemask
फ़र्ज़ी पहचान जनरेटर। 102 देश, एक HTML फ़ाइल, कोई सेटअप नहीं।
 dagowda/notrdp
Havoc C2 प्लगइन जो एक छिपा हुआ Windows डेस्कटॉप बनाता है, उसे ब्राउज़र व्यूअर पर स्ट्रीम करता है, और गुप्त रिमोट नियंत्रण के लिए माउस/कीबोर्ड इनपुट…
 cisc0-gif/kitt
पायथन-आधारित पेनटेस्टिंग फ्रेमवर्क
 megadose/holehe
holehe आपको यह जाँचने की सुविधा देता है कि ईमेल का उपयोग विभिन्न साइटों जैसे twitter, instagram पर किया गया है या नहीं, और भूला हुआ पासवर्ड फ़ंक्शन…

 zaproxy/zaproxy
स्वचालित भेद्यता का पता लगाने, मैनुअल पेनिट्रेशन टेस्टिंग, और प्रॉक्सी-आधारित इंटरसेप्शन इंजन के साथ API सुरक्षा परीक्षण के लिए ओपन-सोर्स वेब…
 kgretzky/evilginx2
स्टैंडअलोन मैन-इन-द-मिडिल अटैक फ्रेमवर्क जो लॉगिन क्रेडेंशियल्स के साथ-साथ सत्र कुकीज़ को फिश करने के लिए उपयोग किया जाता है, जिससे दो-कारक…
 emrekybs/draculaos
Dracula OS एक Linux ऑपरेटिंग सिस्टम है जो OSINT (Open Source Intelligence) और Cyber Intelligence मिशनों के लिए सावधानीपूर्वक डिज़ाइन किया गया है।
 enaqx/awesome-pentest
सर्वोत्तम पेनेट्रेशन टेस्टिंग संसाधनों और उपकरणों का संग्रह
 htr-tech/zphisher
30+ टेम्पलेट्स वाला एक स्वचालित फ़िशिंग टूल। यह टूल केवल शैक्षिक उद्देश्य के लिए बनाया गया है! लेखक इस टूलकिट के किसी भी दुरुपयोग के लिए जिम्मेदार…
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।
 michaelweber/macrome
एक्सेल मैक्रो दस्तावेज़ रीडर/राइटर रेड टीमर्स और विश्लेषकों के लिए
 asset-group/ghostsplice
Ghostsplice रिपॉजिटरी: क्रॉस-चैनल ट्रस्ट फ्रैगमेंटेशन अटैक के लिए PoC






