
 #1
सुरक्षा कार्यों, कार्यप्रणालियों और कस्टम टूल विकास को स्वचालित करने के लिए उपकरण और पुस्तकालय।
Kitploit अनुशंसित

 kernelzeroday/cve-2026-29000
Forge JWE-लिपटे अहस्ताक्षरित JWT बनाकर pac4j-jwt हस्ताक्षर सत्यापन (CVE-2026-29000) को बायपास करें और किसी भी उपयोगकर्ता के रूप में प्रमाणित करें;…
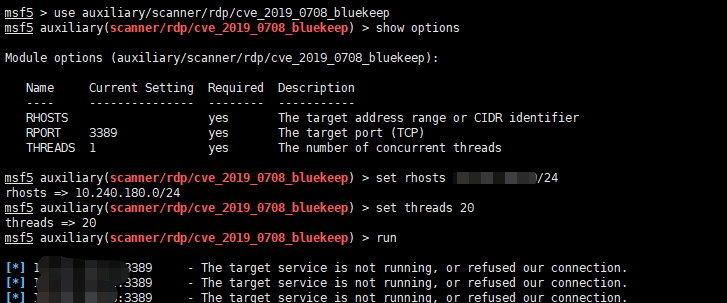 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测
 lufeirider/ingressnightmare-poc
एक-क्लिक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट स्क्रिप्ट IngressNightmare कमजोरियों (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, CVE-2025-1974) के लिए, जो…
 luftwaffe66/gobfuscator
Go स्रोत कोड को AES-256 स्ट्रिंग एन्क्रिप्शन के साथ रनटाइम डिक्रिप्शन, पहचानकर्ता नाम बदलने, और टिप्पणी हटाने के माध्यम से अस्पष्ट करता है ताकि…

 vertexcover-io/strot
API Scraper Agent वेब API's के लिए
 nu11secur1ty/kousei
Python/Go फ्रेमवर्क जो SQL injection PoC अनुरोध उत्पन्न करता है, sqlmap हमलों को स्वचालित करता है, और पैरामीटर डिटेक्शन तथा क्लीनअप के साथ मॉड्यूलर…
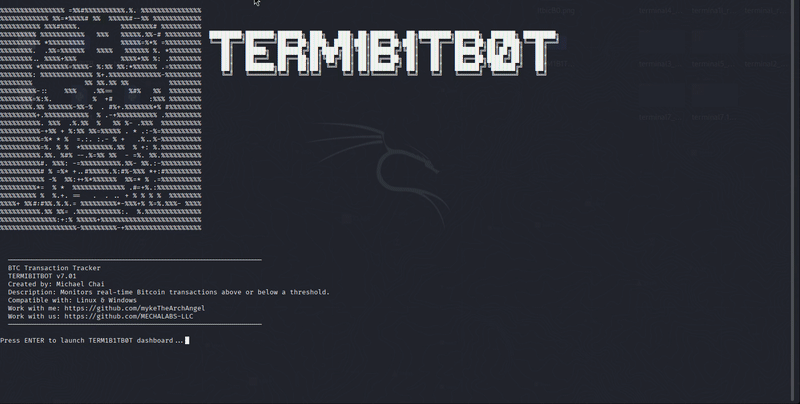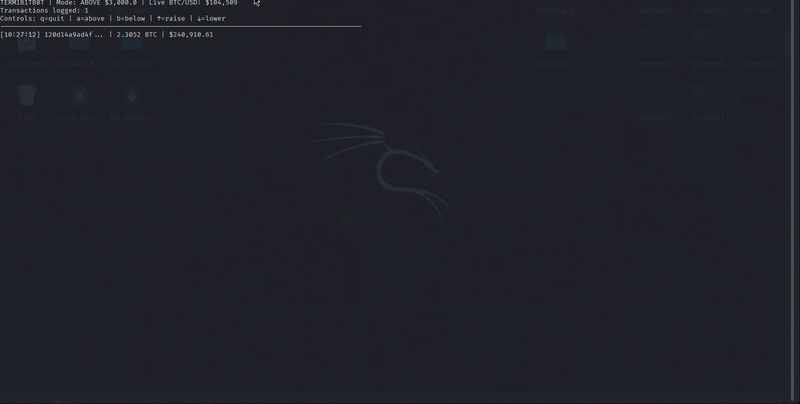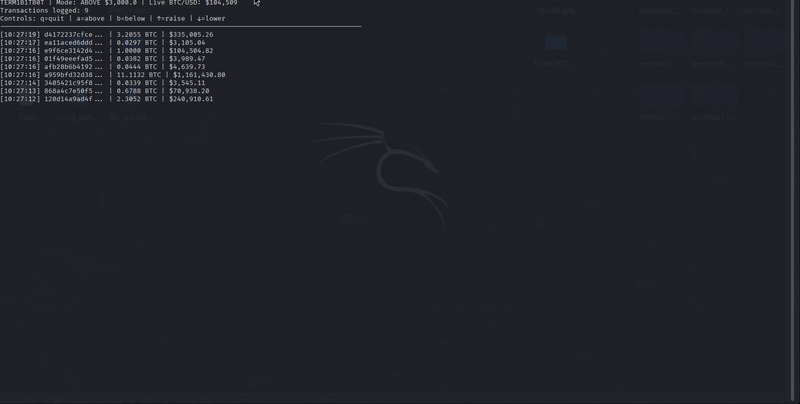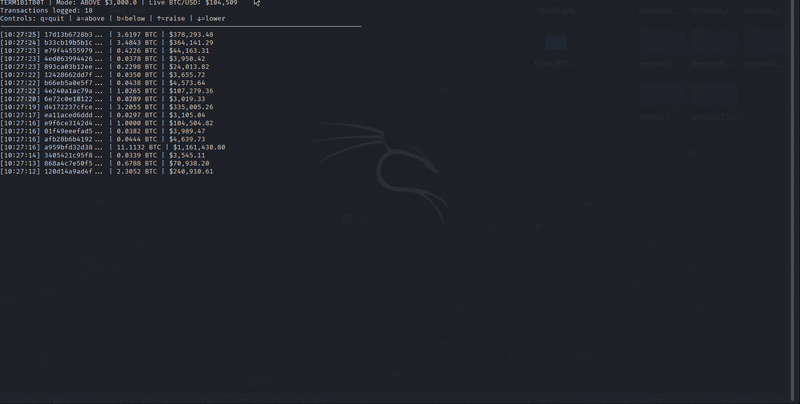 mykethearchangel/term1b1tb0t
एक टर्मिनल-आधारित उपकरण जो निर्दिष्ट सीमा से ऊपर या नीचे वास्तविक समय के Bitcoin लेन-देन की निगरानी करता है।
 joranslingerland/cve-2021-36934
CVE-2021-36934 के लिए फिक्स
 soc-irdoc/irdoc-app
इंसिडेंट रिस्पॉन्स डॉक्युमेंटेशन प्लेटफ़ॉर्म
 bitwire-it/probe-cve-2026-98432
स्थानीय कर्नेल संस्करण चेकर, रिमोट MPTCP क्षमता प्रोब, और Linux कर्नेल IPv4 TCP use-after-free (CVSS 9.8) के प्रति एक्सपोज़र का आकलन करने के लिए…
 dinosn/liferay-ga4-rce-research
Liferay CE 7.0.3 GA4 पर सुरक्षा अनुसंधान: प्री-ऑथ RCE रूट के रूप में (CVE-2020-7961 वर्ग) एंड-टू-एंड पुनरुत्पादित, साथ ही 16 और निष्कर्ष — 8+ बिना…
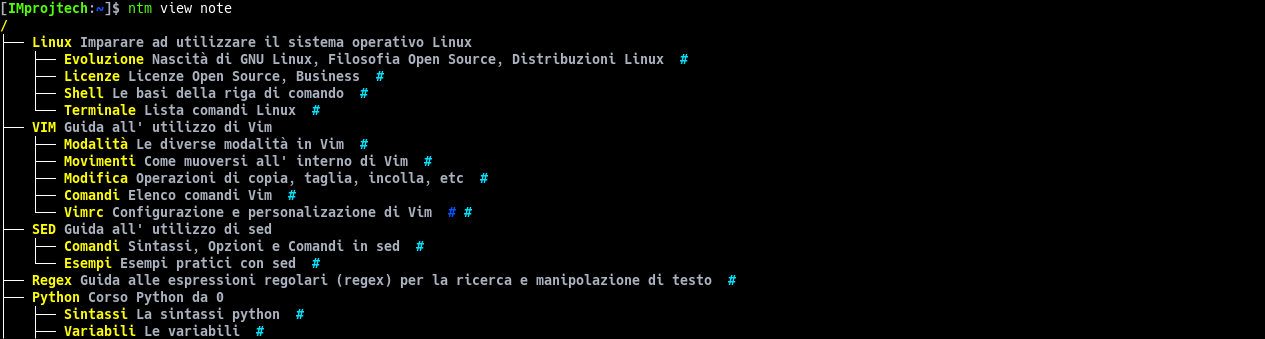 improjtech/notamy
टर्मिनल-आधारित नोट प्रबंधक जिसमें पदानुक्रमित टैगिंग और फ़ाइल लिंकिंग है
 sbaresearch/stop-zenbleed-win
पावरशेल स्क्रिप्ट जो विंडोज़ पर Zenbleed (CVE-2023-20593) MSR वर्कअराउंड लागू करती है
 murrez/cve-2026-92229
Python 3 PoC स्कैनर और CVE-2026-92229 के लिए एक्सप्लॉइट, जो Forminator WordPress प्लगइन संस्करण 1.57.2 और उससे नीचे में एक अनधिकृत मनमाना शॉर्टकोड…
 asmitdesai/ubuntils
Ubuntu सिस्टमों की फोरेंसिक ट्राइएज के लिए Python CLI/TUI — आर्टिफैक्ट संग्रह, टाइमलाइन सहसंबंध और Wazuh एकीकरण के साथ पर्सिस्टेंस मैकेनिज़्म का पता…
 vulncheck-oss/go-exploit-cache
go-exploit के साथ उपयोग करने के लिए HTTP कैश डेटाबेस बनाने की एक उपयोगिता
 aronwang001/linux-cve-2026-98432-fix
Detect CVE-2026-98432 on the running Linux kernel and apply the official fixed kernel only on verified distributions (Debian 12/13, Amazon Linux…








