
 #1
सुरक्षा कार्यों, कार्यप्रणालियों और कस्टम टूल विकास को स्वचालित करने के लिए उपकरण और पुस्तकालय।
Kitploit अनुशंसित
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 tg12/phantomstars
GitHub पर नकली जुड़ाव का स्वचालित पता लगाना और ट्रैकिंग — दैनिक CI, शून्य बुनियादी ढांचा
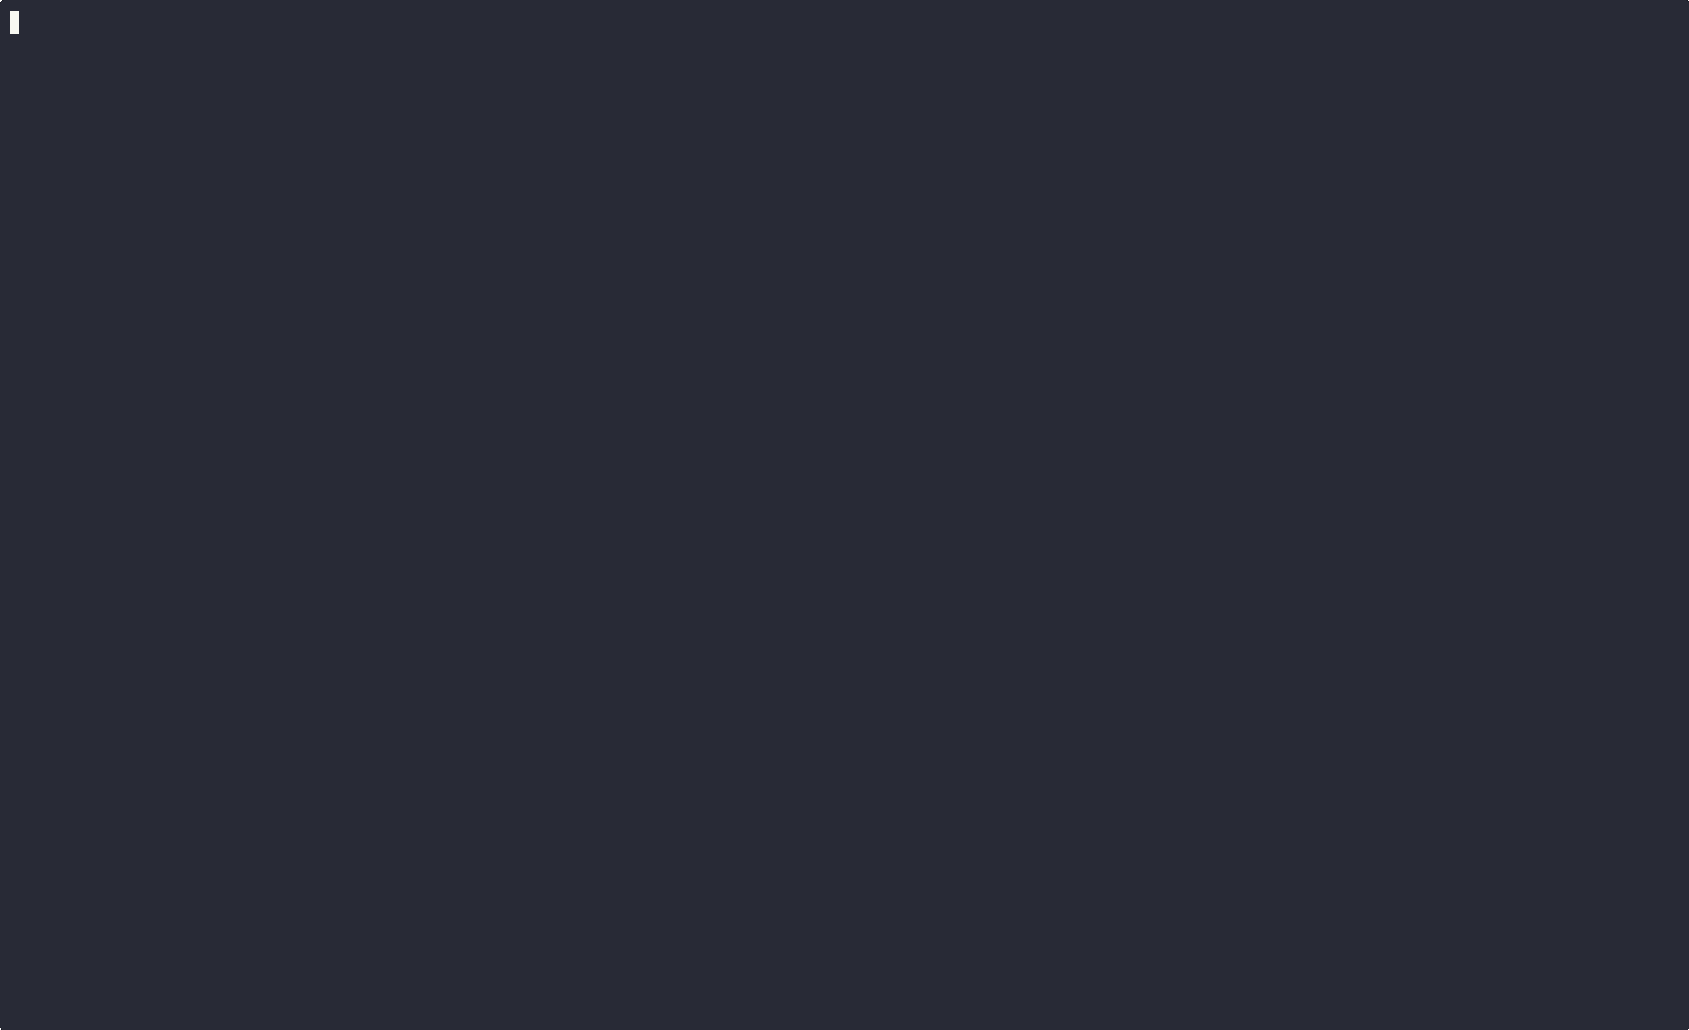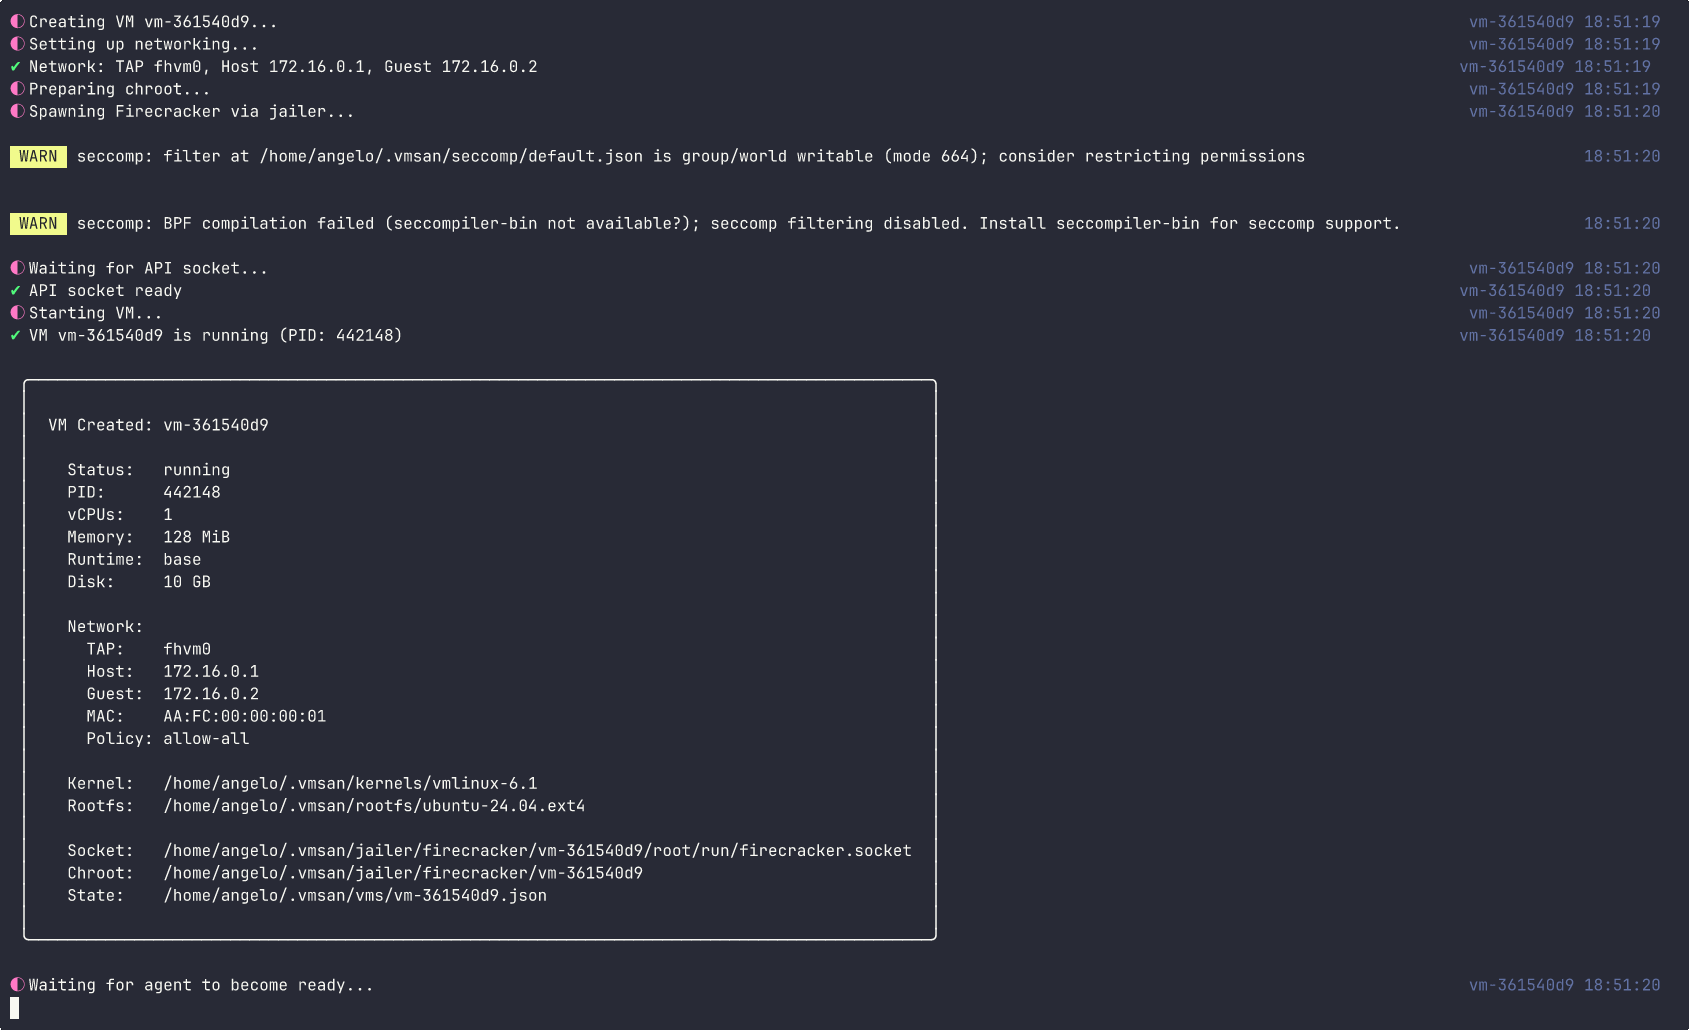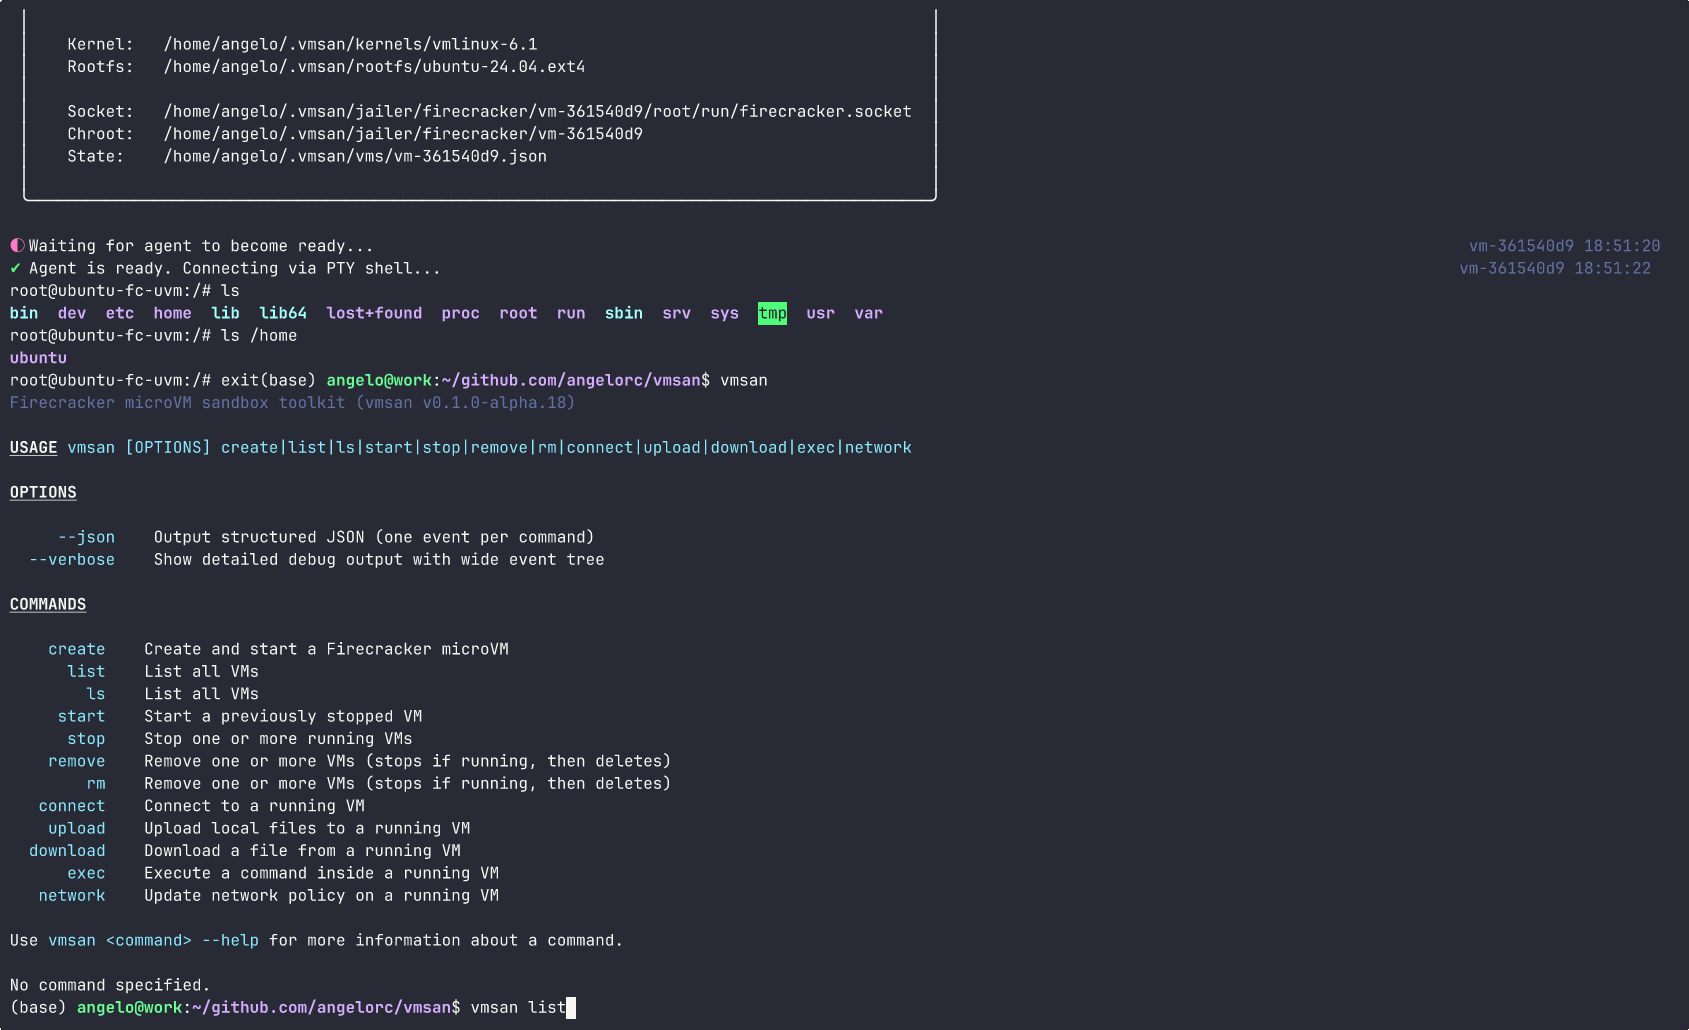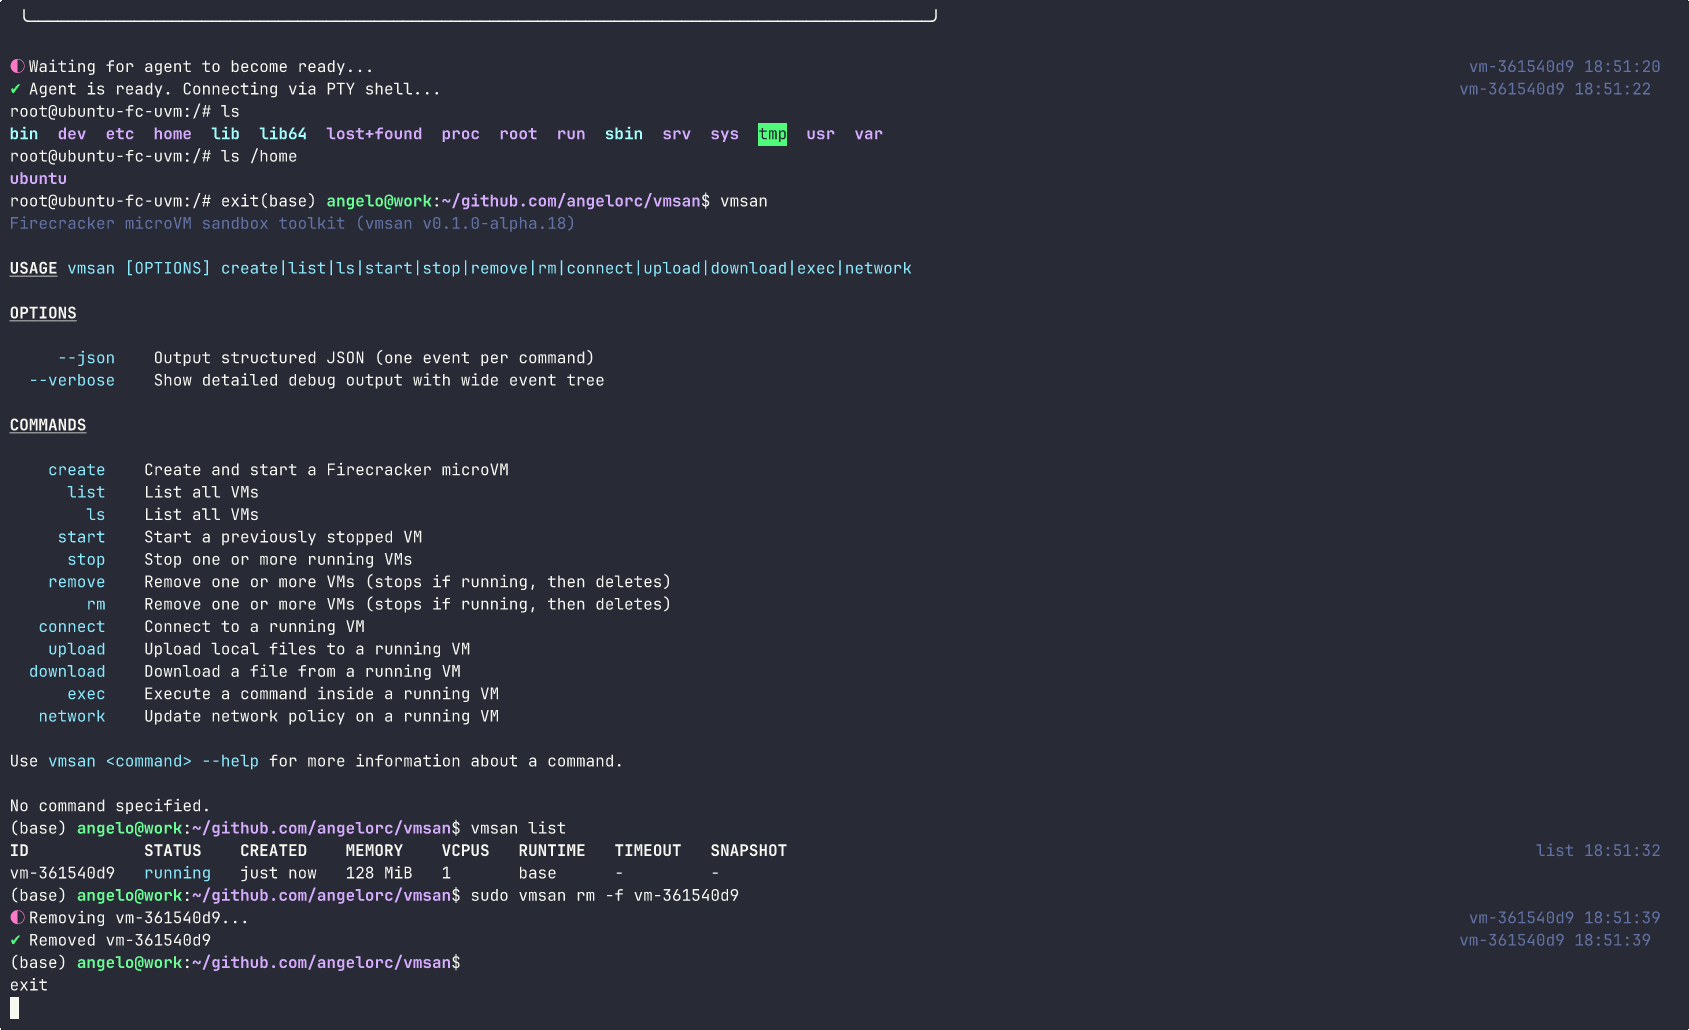 angelorc/vmsan
Firecracker को सरल बनाया गया। मिलीसेकंड में सुरक्षित microVMs स्पिन अप करें, इंस्टॉल से इंटरैक्टिव शेल तक एक कमांड में।
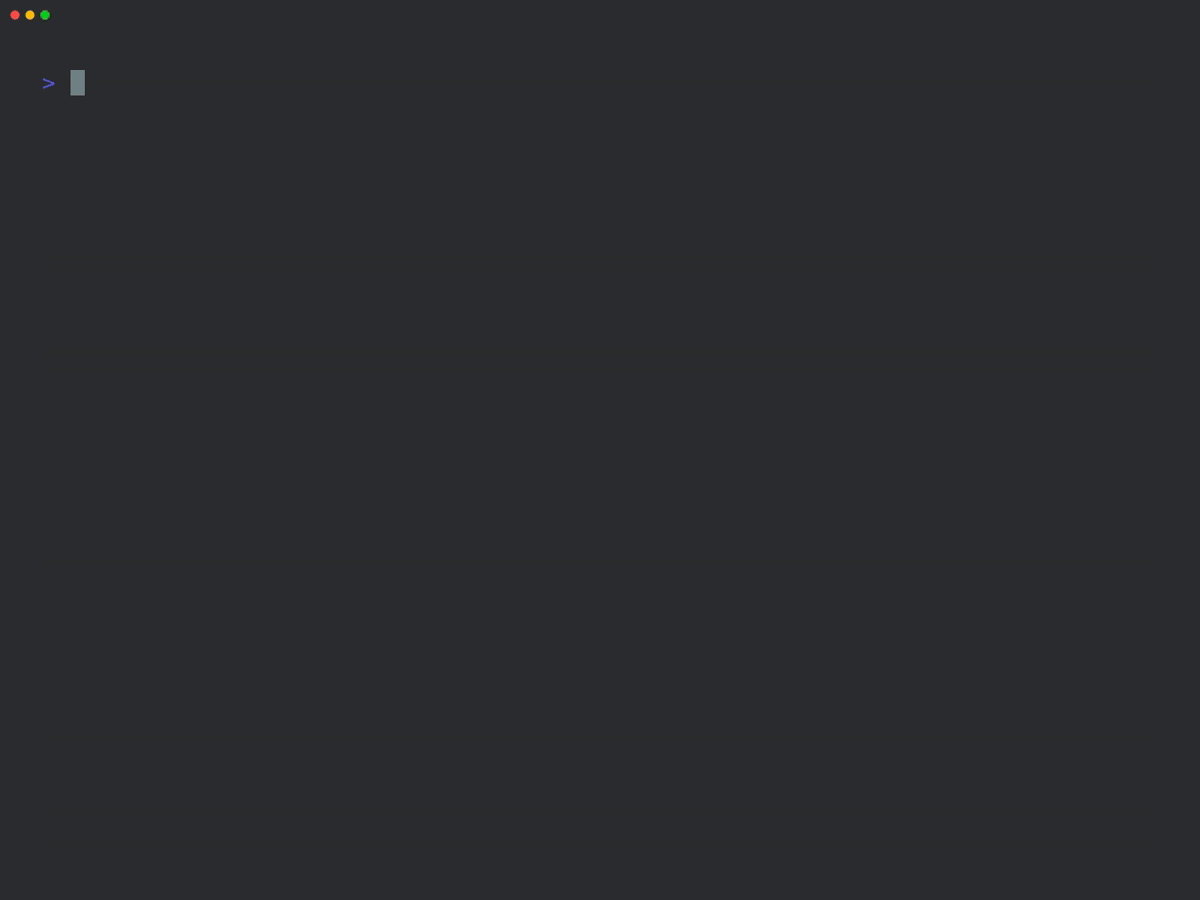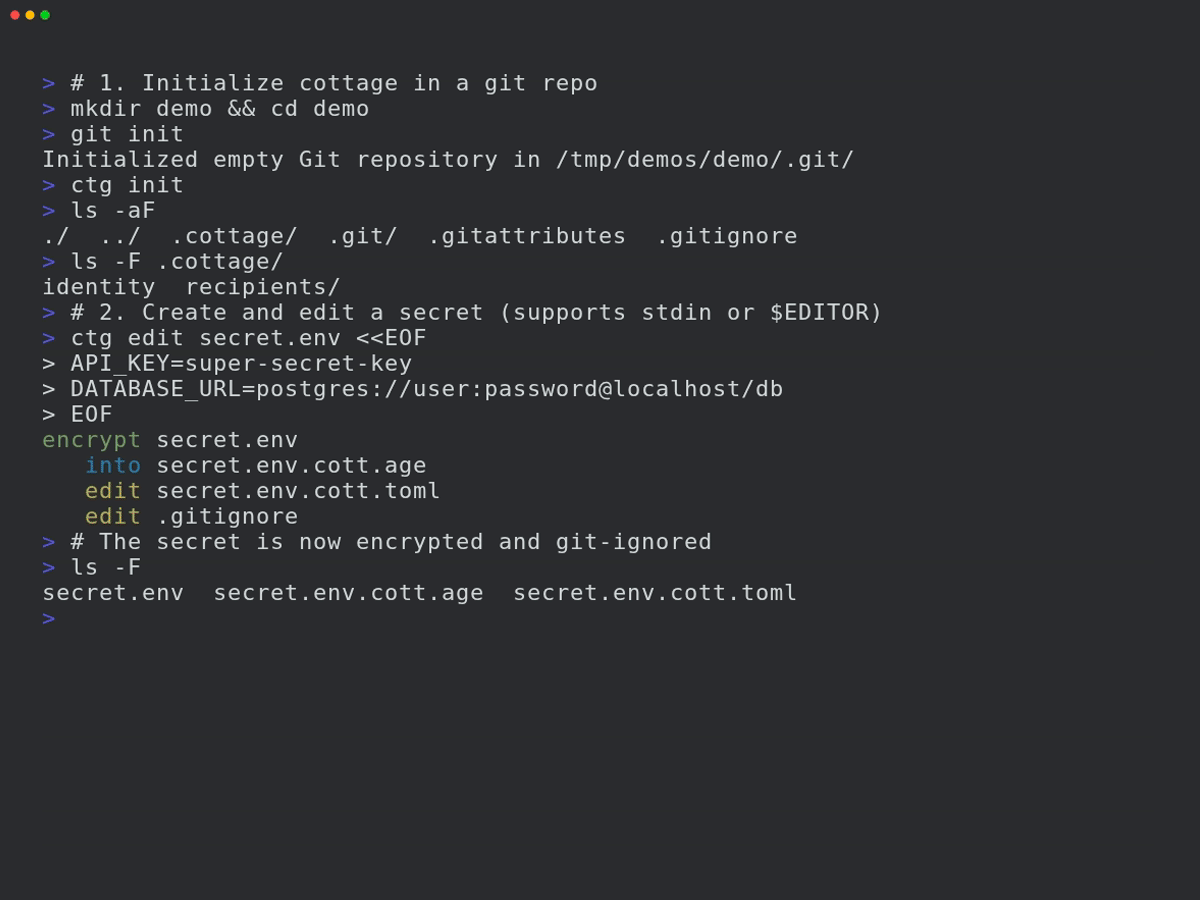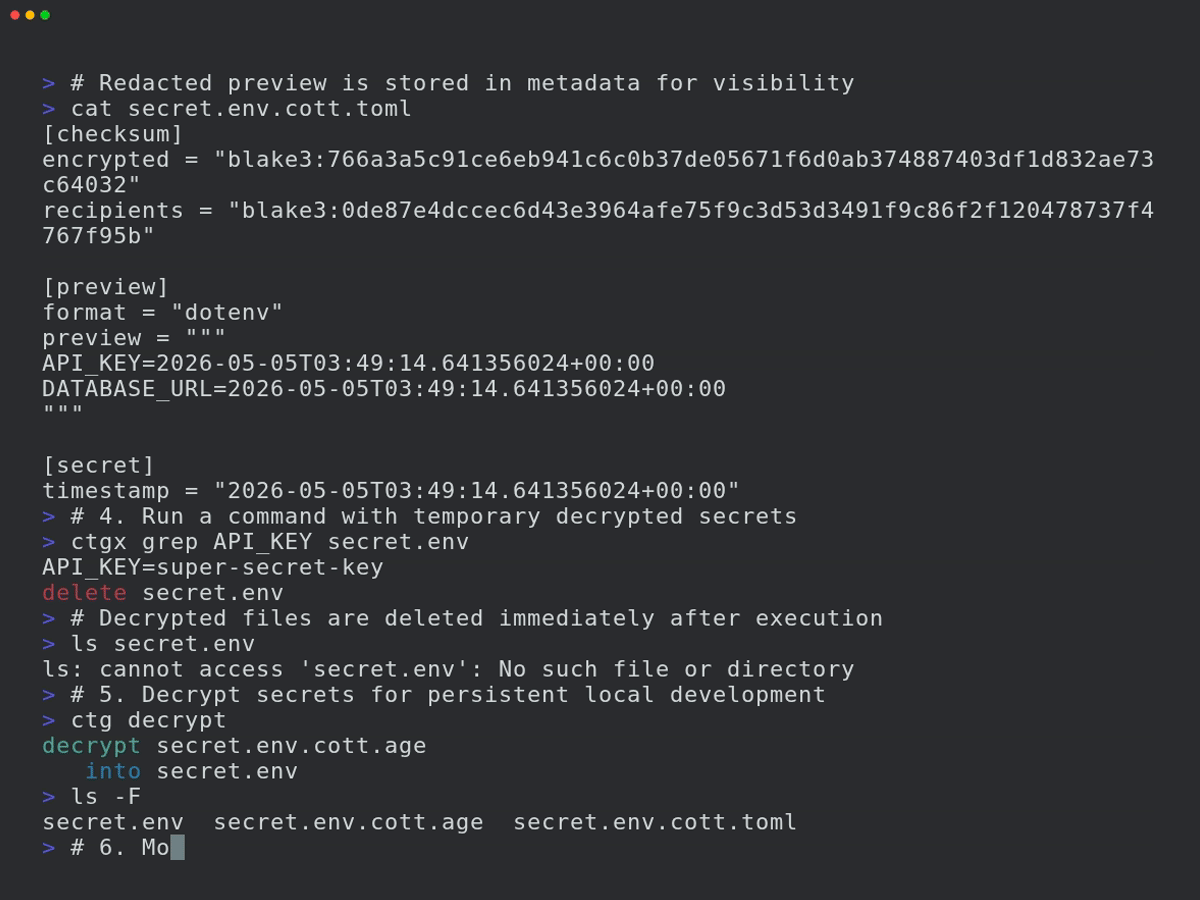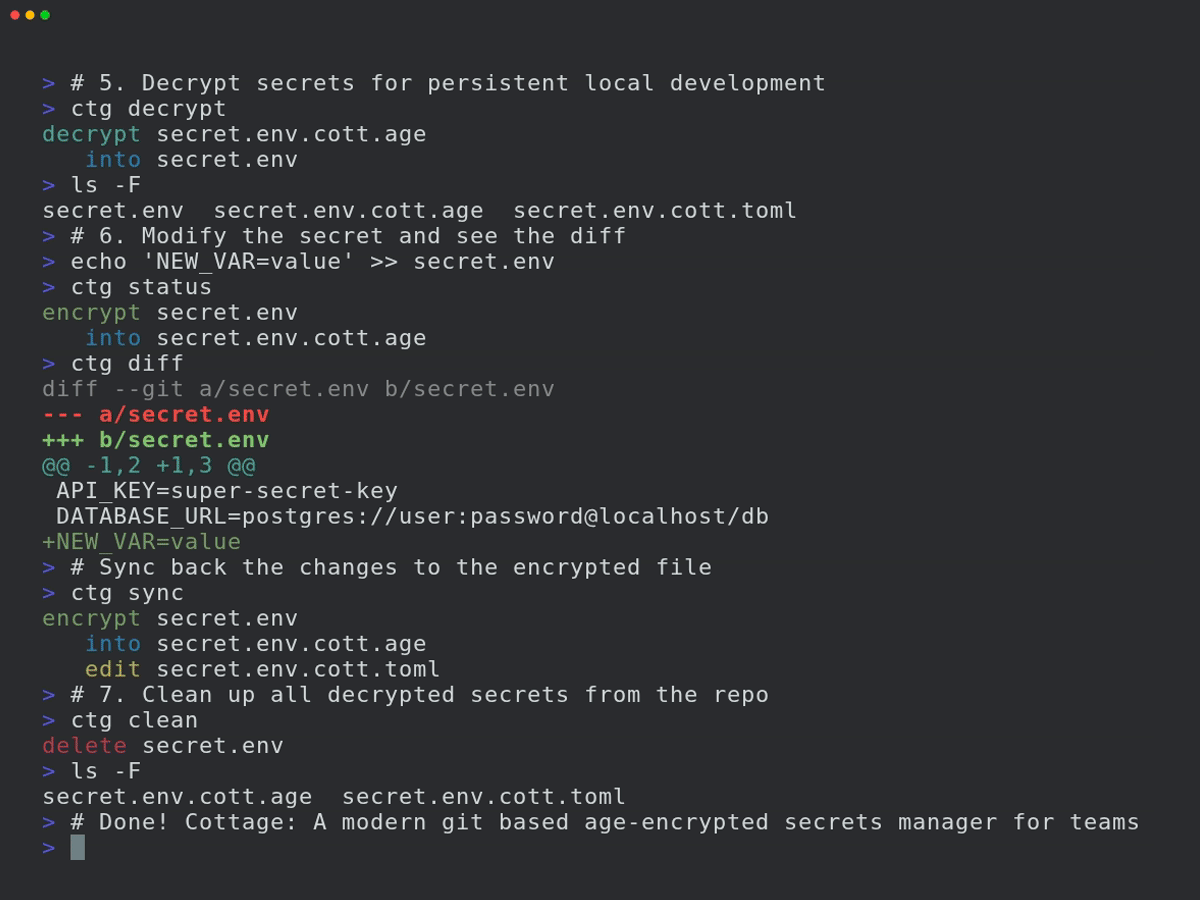 sayanarijit/cottage
टीमों के लिए एक आधुनिक git-आधारित age-एन्क्रिप्टेड सीक्रेट्स मैनेजर।
 sshwarts/skillscript
Skillscript — एजेंट वर्कफ़्लो बनाने के लिए एक छोटी घोषणात्मक भाषा। रनटाइम, कंपाइलर और CLI।
 praetorian-inc/caeruleus
Linux/BlueZ पर Bluetooth Low Energy सुरक्षा परीक्षण के लिए एकल Go बाइनरी: स्कैन, GATT की गणना, पढ़ें/लिखें/सूचित करें, विशेषताओं को फ़ज़ करें, और…
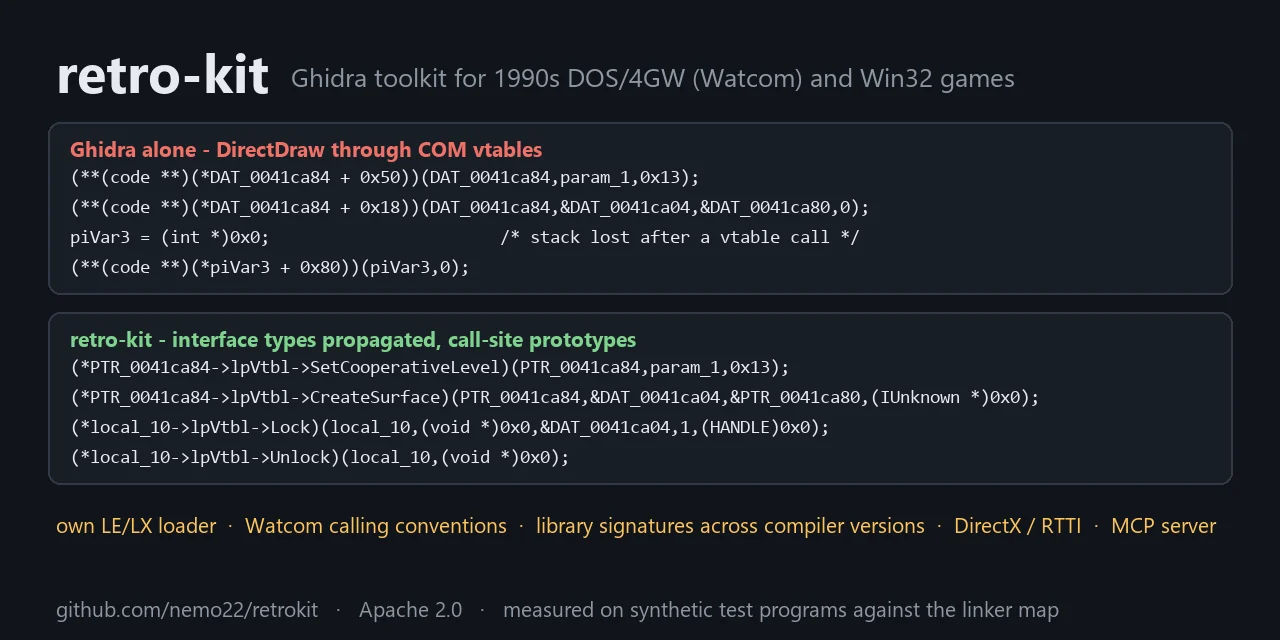 nautilusbits/retrokit
32-बिट DOS और Win32 गेम्स (1993-2010) की रिवर्स इंजीनियरिंग के लिए Headless-Ghidra टूलकिट: स्वयं का LE/LX लोडर, Watcom कॉलिंग कन्वेंशन, लाइब्रेरी…
 tjnull/cygor
एक मॉड्यूलर एसेट डिस्कवरी फ्रेमवर्क जो पायथन में लिखा गया है, दोहराए जाने वाले मैनुअल कार्य को स्वचालित करने के लिए।
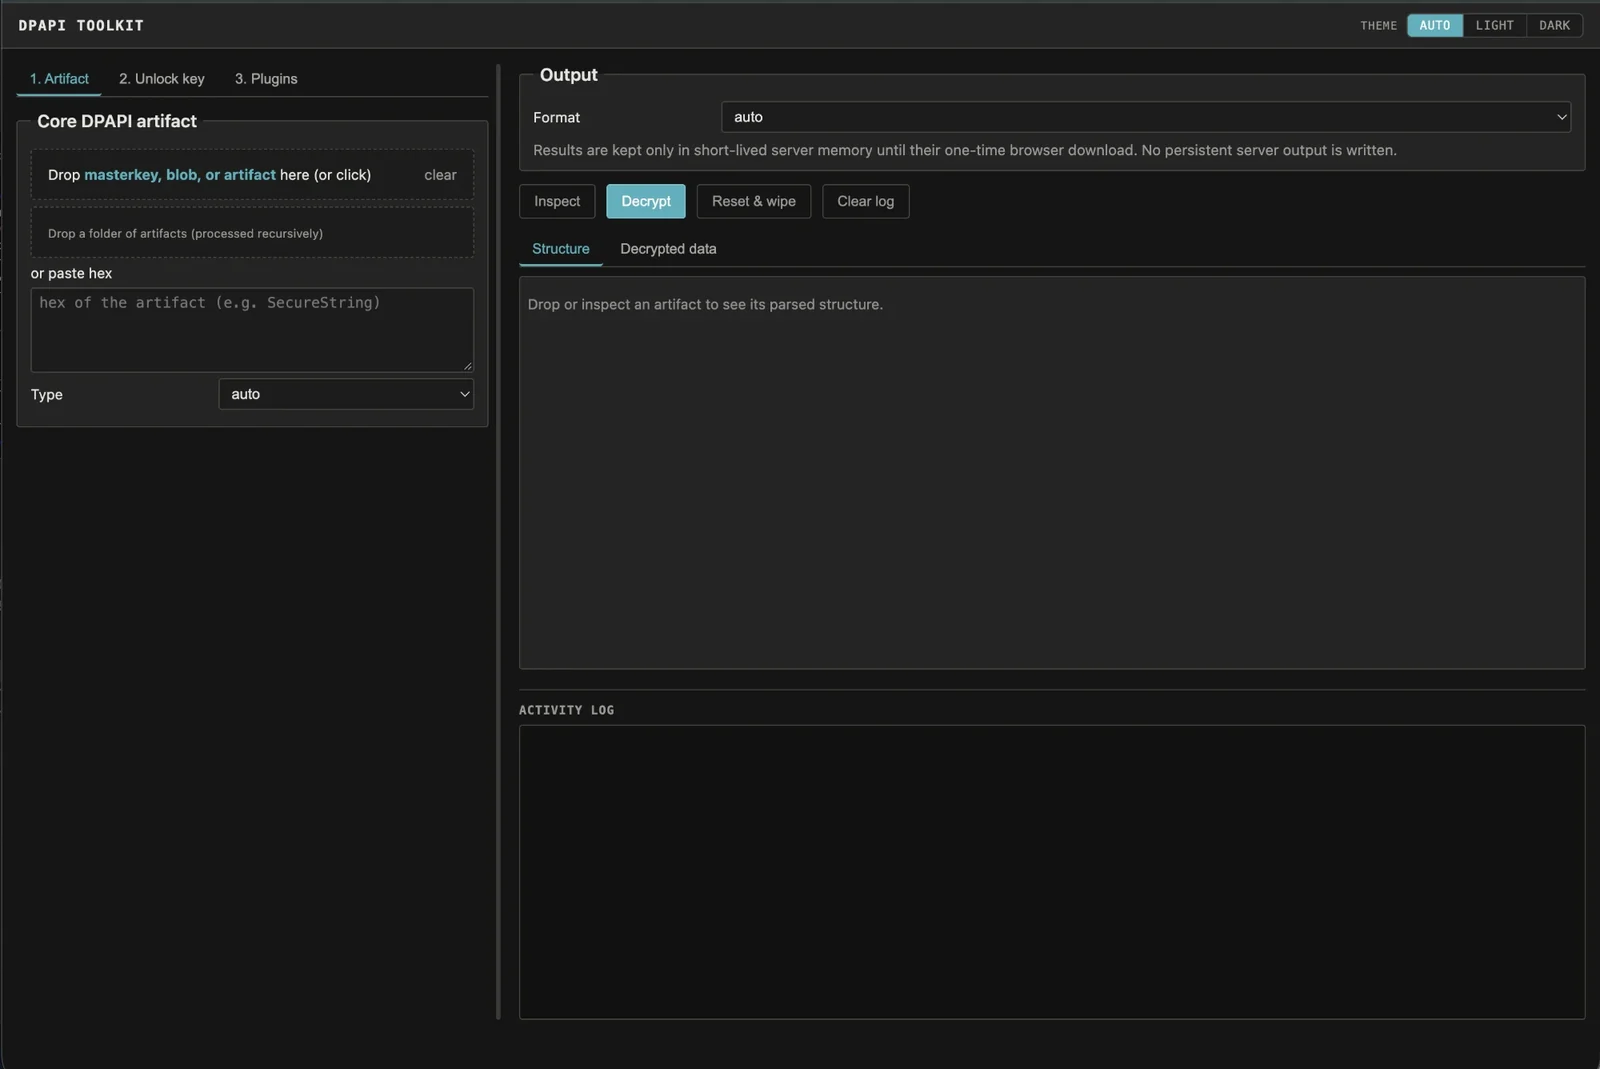 crypt0p3g/dpapi-toolkit
कोई भी Windows DPAPI artifact डालें और यह उसका format तथा आवश्यक exact master key पहचान लेता है, फिर key देने पर decrypt कर देता है। Offline, CLI +…
 neo23x0/mongobleed-detector
MongoBleed शोषण के लिए डिटेक्शन स्क्रिप्ट
 seifreed/yaraast
YARA नियमों को Abstract Syntax Tree (AST) प्रतिनिधित्व के माध्यम से पार्स करने, विश्लेषण करने और हेरफेर करने के लिए एक शक्तिशाली Python लाइब्रेरी और…
 tw1sm/badger-builder
बैजर-बिल्डर डायनामिक Brute Ratel C4 प्रोफाइल उत्पन्न करने के लिए एक AI-सहायता प्राप्त टूल है।
 d4vinci/anti_killer
विंडोज़ उपयोगकर्ताओं के लिए पायथन का उपयोग करके किसी भी एंटीवायरस को समाप्त करें।
 notdodo/pastego
GO और अभिव्यक्ति व्याकरण (PEG) का उपयोग करके Pastebin को स्क्रैप/पार्स करें
 zakipedio/bridgehead
ADWS पर Active Directory तक नेटिव C++ पहुंच, कोई .NET नहीं, कोई WCF नहीं, कोई HTTP स्टैक नहीं।
 zephrfish/autohoneypoc
AutoPoC जनरेटर HoneyPoC
 ekultek/hacapt
हैकर्स द्वारा बनाया गया, हैकर्स के लिए पैकेज मैनेजर
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…








