
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
रिवर्स इंजीनियरिंग — पृष्ठ 89 | Kitploit
श्रेणियाँ

रिवर्स इंजीनियरिंग

दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k2घं 22मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 महीना पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k20घं 42मि पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k9घं 40मि पहले
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k19 दिन पहले
angr preview#7

angr

GitHubangr/angr
9.0k16घं 30मि पहले
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8 महीने पहले
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k3 दिन पहले
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3 महीने पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1816 परिणाम
Learning-History-of-CFF-bug-in-iphone preview

Learning-History-of-CFF-bug-in-iphone

GitHubspiralbl0ck/learning-history-of-cff-bug-in-iphone

CFF फ़ॉन्ट में गोता लगाएँ और संयोगवश किसी jailbreak से cff पार्सिंग में bof के बारे में जानें। सिर्फ़ मज़े के लिए।
ios-securityvulnerability-analysisreverse-engineering+3
12 साल पहले
CVE-2026-56129 preview

CVE-2026-56129

GitHubvalium007/cve-2026-56129

Toshiba qiomem.sys ड्राइवर का उपयोग करके ring 3 से मनमानी भौतिक मेमोरी पढ़ने/लिखने के लिए proof-of-concept, साथ में एक सहायक writeup।
privilege-escalationvulnerability-analysisexploitation+5
5 महीने पहले
ptrace preview

ptrace

GitHubwhatswrongandwhy/ptrace

Linux ptrace-आधारित प्रक्रिया ट्रेसिंग और डिबगिंग उपयोगिता जो सिस्टम कॉल, मेमोरी और प्रोग्राम निष्पादन प्रवाह का निरीक्षण करती है।
dynamic-code-analysisexploitationreverse-engineering+2
3 महीने पहले
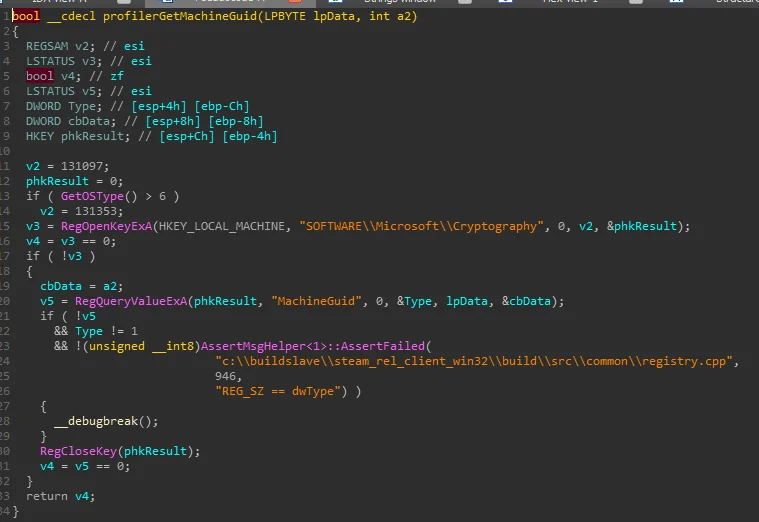
HWID-SteamSpywareTerminator preview

HWID-SteamSpywareTerminator

GitHubgmh5225/hwid-steamspywareterminator

Steam में इंजेक्ट की गई एक कार्य-प्रगति लाइब्रेरी, जो छिपे हुए CFillMachineInfoThread को ब्लॉक करती है जो HWID, डिस्क, नेटवर्क अडैप्टर और रजिस्ट्री…
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
14 साल पहले
MappedImagesDetector preview

MappedImagesDetector

GitHubadem-hosni/mappedimagesdetector

हल्का नेटिव विंडोज मेमोरी स्कैनर जो AV/EDR प्लेटफार्मों के लिए है, IAT थंक द्वारा संदिग्ध मैप की गई इमेज और मैनुअल DLL इंजेक्शन तकनीकों का पता लगाता…
defensive-toolsmemory-forensicsreverse-engineering+4
19 महीने पहले
Partial-deobfuscated-sc-from-HackingTeam-Malware.- preview

Partial-deobfuscated-sc-from-HackingTeam-Malware.-

GitHubspiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-

यह रिपॉजिटरी विश्लेषण ब्लॉग के लिए आवश्यक फ़ाइलें संग्रहीत करता है, जो जल्द ही आएगा।
static-analysisreverse-engineeringshellcode+3
12 साल पहले
CVE-2024-38063 preview

CVE-2024-38063

GitHubfaizan-khanx/cve-2024-38063

CVE-2024-38063 - IPv6 के माध्यम से कर्नेल का दूरस्थ शोषण
memory-forensicsvulnerability-analysisexploitation+5
12 साल पहले
SIDECHANNEL-CVE-2022-38029 preview

SIDECHANNEL-CVE-2022-38029

GitHubspiralbl0ck/sidechannel-cve-2022-38029

SIDECHANNEL+CVE-2022-38029
memory-forensicsvulnerability-analysisexploitation+3
11 साल पहले
TXDXCristhian_2023-CVE-38831 preview

TXDXCristhian_2023-CVE-38831

GitHubcristhiansm0/txdxcristhian_2023-cve-38831

CVE-2023-38831 WinRAR लैब: Sysmon/Wazuh के साथ पहचान, Ghidra के साथ रिवर्स इंजीनियरिंग, पैच विश्लेषण, और निवारण।
vulnerability-analysisreverse-engineeringeducation+3
2 महीने पहले
Zero2hEr0-Solution-for-gozi-string_challenge preview

Zero2hEr0-Solution-for-gozi-string_challenge

GitHubspiralbl0ck/zero2her0-solution-for-gozi-string_challenge

Gozi मैलवेयर का विश्लेषण करने का समाधान: कृपया धैर्यपूर्वक प्रतीक्षा करें, जब तक मैं विवरण तैयार नहीं कर लेता :)
reverse-engineeringmalware-analysisctf+2
13 साल पहले
CVE-2003-0264 preview

CVE-2003-0264

GitHubthemalwareguardian/cve-2003-0264

क्लासिक स्टैक-आधारित बफर ओवरफ्लो SLMail 5.1 में, यह दर्शाता है कि कैसे प्रारंभिक मेल सर्वर अत्यधिक बड़े SMTP और POP3 कमांड के माध्यम से समझौता किए जा…
vulnerability-analysisexploitationreverse-engineering+7
17 महीने पहले
CVE-2024-38077-MadLicense-exploit preview

CVE-2024-38077-MadLicense-exploit

GitHubermensonx/cve-2024-38077-madlicense-exploit

CVE-2024-38077 (Windows RDL heap overflow) के लिए modular exploit framework, जिसमें ASLR bypass, heap grooming, ROP chain generation, और DLL…
exploit-frameworksvulnerability-analysisexploitation+6
110 महीने पहले
pridelocker-analysis preview

pridelocker-analysis

GitHubsynacktiv/pridelocker-analysis

इस रिपॉजिटरी में PrideLocker ESX एन्क्रिप्टर स्ट्रिंग्स को पुनर्प्राप्त करने के लिए एक IDA Python स्क्रिप्ट और एक YARA नियम शामिल है।
static-analysisreverse-engineeringmalware-analysis+2
13 साल पहले
CVE-2026-4747- preview

CVE-2026-4747-

GitHubkaleth4/cve-2026-4747-

FreeBSD CVE-2026-4747 के लिए रिमोट कर्नेल एक्सप्लॉइट, जो kgssapi.ko में स्टैक बफर ओवरफ्लो का लाभ उठाकर रिवर्स शेल के साथ RCE प्राप्त करता है। इसमें…
exploit-frameworksvulnerability-analysisexploitation+3
16 महीने पहले
CVE-2025-5548 preview

CVE-2025-5548

GitHubthemalwareguardian/cve-2025-5548

FreeFloat FTP Server 1.0 में बफ़र ओवरफ़्लो यह दर्शाता है कि कैसे एक असुरक्षित हैंडलर विभिन्न कमांडों में कई CVE प्रविष्टियाँ उत्पन्न कर सकता है।
vulnerability-analysisexploitationreverse-engineering+7
17 महीने पहले
CVE-2020-8423 preview

CVE-2020-8423

GitHublnversed/cve-2020-8423

CVE-2020-8423 के लिए कस्टम C एक्सप्लॉयट जो MIPS राउटर्स को लक्षित करता है, जिसमें हुक्ड open() सिस्कॉल शामिल है और यह Linux kernel 2.6.31 के लिए…
embedded-systems-securityvulnerability-analysisexploitation+3
14 साल पहले
CVE-2017-14980 preview

CVE-2017-14980

GitHubthemalwareguardian/cve-2017-14980

Sync Breeze Enterprise 10.0.28 में /login हैंडलर के माध्यम से पहुंचने योग्य स्टैक-आधारित बफर ओवरफ्लो, यह प्रदर्शित करता है कि कैसे अनियंत्रित इनपुट…
vulnerability-analysisexploitationreverse-engineering+7
17 महीने पहले
CVE-2022-37017 preview

CVE-2022-37017

GitHubapeppels/cve-2022-37017

Symantec Endpoint Protection के क्लाइंट यूज़र इंटरफ़ेस पासवर्ड के लिए बायपास

authentication-authorizationprivilege-escalationvulnerability-analysis+4
12 साल पहले
पिछला1…888990…100अगला








