
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 nccgroup/proxmark3-amiimicyou
Proxmark3 Amiibo सिम्युलेटर जैसा कि Recon Montreal 2018 में दिखाया गया है
 m417z/x64dbg-xfg-marker
एक x64dbg प्लगइन जो XFG कॉल सिग्नेचर को डेटा के रूप में चिह्नित करता है
 checkpointsw/nodejs-tracer
Node.js मैलवेयर विश्लेषण के लिए रनटाइम ट्रेसर जो कोर मॉड्यूल को हुक करता है, कॉल लॉग करता है, एंटी-विश्लेषण जांचों को स्पूफ करता है, और फ़ाइल राइट्स…
 robertdfrench/ifuncd-up
GNU IFUNC, CVE-2024-3094 के पीछे असली कारण है
 hackinglz/maps_scanner
MAPS क्लाउड स्कैनर और प्रतिक्रिया पार्सर है जो Microsoft Defender अनुसंधान के लिए है।
 cxiao/rust-reversing-workshop-recon-2024
REcon 2024 में 28 जून, 2024 को प्रस्तुत 'Reversing Rust Binaries: One step beyond strings' कार्यशाला के स्लाइड्स और फ़ाइलें।
 bronils/aotopsy
Flutter/Dart AOT स्नैपशॉट के लिए स्थैतिक विश्लेषक — Dart VM को एम्बेड या निष्पादित किए बिना libapp.so से फ़ंक्शन नाम, क्लास पदानुक्रम, कॉल ग्राफ़ और…
 feiman55/cve-2026-98260-ghostkey
GhostKey - CVE-2026-98260 वन-क्लिक प्रिविलेज एस्केलेशन टूल (Shizuku + NDK Native)
 catern/rsyscall
Linux सिस्टम कॉल के लिए प्रक्रिया-स्वतंत्र इंटरफ़ेस
 infobyte/draytek-arsenal
Draytek फ़ायरवॉल के लिए रिवर्स इंजीनियरिंग और अवलोकन टूलकिट
 jackdoe/pico2-swd-riscv
SWD डिबग प्रोब लाइब्रेरी RP2350 RISC-V कोर के लिए। PIO बिट-बैंगिंग का उपयोग करके दो GPIO तारों पर halt/resume/step, रजिस्टर और मेमोरी एक्सेस, कोड…
 0x33c0unt/cve-2024-21633
MobSF दूरस्थ कोड निष्पादन (CVE-2024-21633 के माध्यम से)
 ahaggard2013/binaryninja-ollama
Binary Ninja के लिए प्लगइन जो स्थानीय Ollama मॉडलों को एकीकृत करता है ताकि डीकंपाइल किए गए HLIL कोड में फ़ंक्शनों और वेरिएबलों का नाम बदला जा सके,…
 cloudflare/filterforge
BPF फ़िल्टर हल करने और इनके आधार पर पैकेट बनाने के लिए उपकरण
 airbus-cert/ditto
PowerShell और JavaScript स्क्रिप्ट्स को tree-sitter-आधारित पार्सिंग का उपयोग करके अस्पष्ट (obfuscate) करता है, जिसमें चुपके (stealth), आकार (size),…
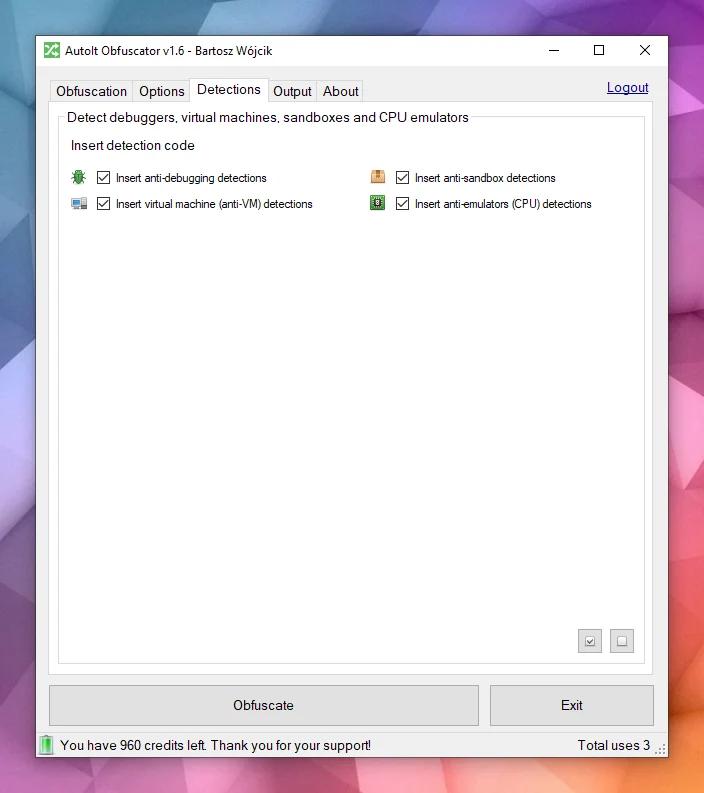 pelock/autoit-obfuscator
AutoIt स्क्रिप्ट्स को अस्पष्ट (obfuscate) करता है ताकि उन्नत अस्पष्टीकरण और पॉलीमॉर्फिक एन्क्रिप्शन का उपयोग करके स्रोत कोड को विश्लेषण, रिवर्स…
 xoreaxlmbdx/die-in-browser
Detect It Easy के साथ स्टैटिक बाइनरी विश्लेषण — 100% आपके ब्राउज़र में, कोई अपलोड नहीं
 huntdownproject/koodousfinder
एक सरल उपकरण जो उपयोगकर्ताओं को संभावित सुरक्षा खतरों और कमजोरियों के लिए एंड्रॉइड ऐप्स खोजने और विश्लेषण करने की अनुमति देता है








