
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 hasherezade/libpeconv
मैनुअल मैपिंग, IAT हुकिंग, मेमोरी डंपिंग, और मैलवेयर विश्लेषण तथा रिवर्स इंजीनियरिंग के लिए इम्पोर्ट्स को पुनर्निर्मित करने हेतु कस्टम PE लोडिंग और…
 reclassnet/reclass.net
ReClass के .NET प्लेटफ़ॉर्म पर एक पोर्ट से अधिक।
 bootleg/ret-sync
ret-sync एक प्लगइन्स का सेट है जो डिबगिंग सत्र (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) को IDA/Ghidra/Binary Ninja डिसअसेंबलरों के साथ सिंक्रोनाइज़ करने में…
 kevthehermit/ratdecoders
सामान्य रिमोट एक्सेस ट्रोजन के लिए पायथन डिकोडर
 softscheck/tplink-smartplug
TP-Link WiFi SmartPlug क्लाइंट और Wireshark डिसेक्टर
 vicanso/pingap
nginx जैसा रिवर्स प्रॉक्सी, pingora पर निर्मित, सरल और कुशल।
 ilias1988/hacking-cheatsheets
पेनिट्रेशन टेस्टिंग चीटशीट, गाइड और टूल्स का एक व्यापक संग्रह।
 greatscottgadgets/facedancer
Python में अपना स्वयं का USB डिवाइस लागू करें, जिसे Cynthion या GreatFET जैसे हार्डवेयर पेरिफेरल द्वारा समर्थित किया गया हो
 taielab/awesome-hacking-lists
विभिन्न क्षेत्रों में शीर्ष-स्तरीय पैठ परीक्षण उपकरणों और उत्पादकता उपयोगिताओं का एक क्यूरेटेड संग्रह। अन्वेषण करने, योगदान करने और अपने हैकिंग…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG, Ghidra और OllyDBG प्लगइन्स की एक क्यूरेटेड सूची।
 intelxed/xed
IA32/Intel64 x86 निर्देशों को एन्कोड और डिकोड करने के लिए निम्न-स्तरीय लाइब्रेरी, जो निर्देश लंबाई, ऑपरेंड्स, श्रेणियों और नियंत्रण-प्रवाह मेटाडेटा…
 mandiant/flare-learning-hub
FLARE टीम द्वारा रिवर्स इंजीनियरिंग और मैलवेयर विश्लेषण पर मुफ्त शैक्षिक सामग्री
 hahwul/mobilehackersweapons
मोबाइल हैकर्स के हथियार / मोबाइल हैकर्स द्वारा उपयोग किए जाने वाले शानदार टूल्स का संग्रह। हैप्पी हैकिंग , हैप्पी बग-हंटिंग
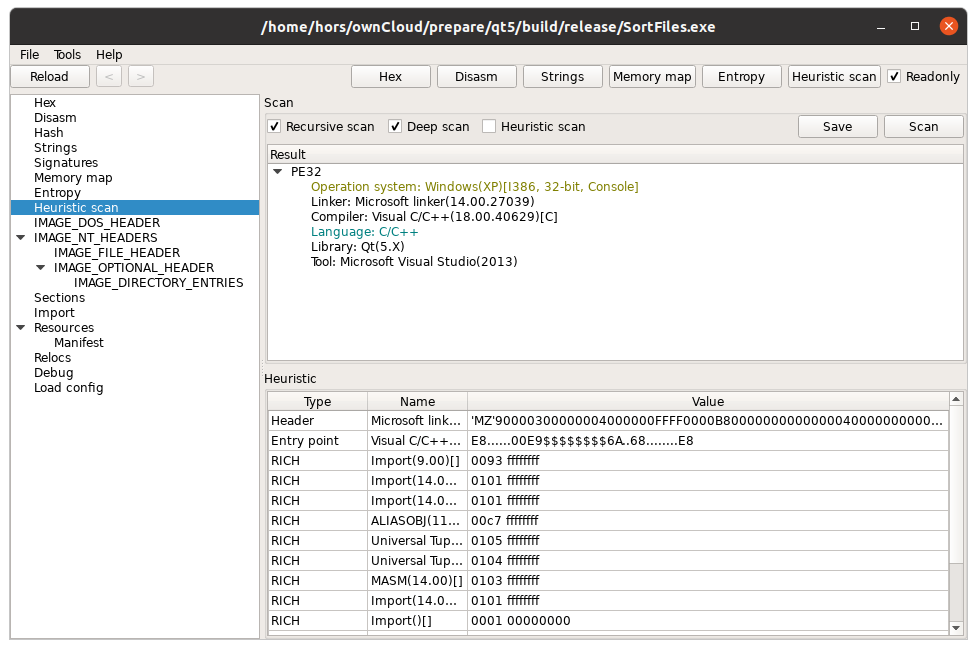 horsicq/xpeviewer
Windows, Linux और MacOS के लिए PE फ़ाइल दर्शक/संपादक।
 theopolis/uefi-firmware-parser
BIOS/Intel ME/UEFI फर्मवेयर से संबंधित संरचनाओं को पार्स करें: Volumes, FileSystems, Files, आदि
 califio/publications
सुरक्षा अनुसंधान पत्रों, CVE एक्सप्लॉइट राइटअप, Apple के आंतरिक घटकों के रिवर्स-इंजीनियरिंग विश्लेषण, और कमीशन किए गए सुरक्षा ऑडिट रिपोर्ट (Mbed TLS,…
 rehints/efixplorer
IDA प्लगइन और लोडर UEFI फर्मवेयर विश्लेषण और रिवर्स इंजीनियरिंग स्वचालन के लिए








