
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 gaasedelen/tenet
रिवर्स इंजीनियर्स के लिए एक Trace Explorer
 jamesrep/cve-2021-40444
CVE-2021-40444 का शोषण करने वाली 'A Letter Before Court 4.docx' दुर्भावनापूर्ण फ़ाइलों का रिवर्स इंजीनियरिंग
 chrispetrou/hrshell
HRShell फ्लास्क के साथ निर्मित एक HTTPS/HTTP रिवर्स शेल है। यह कई सुविधाओं और क्षमताओं वाला एक उन्नत C2 सर्वर है।
 synacktiv/toy-wasm-symbexp
एक खिलौना प्रतीकात्मक निष्पादन इंजन, ब्लॉग लेख ... का समर्थन करने वाला
 metarget/k0otkit
k0otkit एक सार्वभौमिक पोस्ट-पेनिट्रेशन तकनीक है जिसका उपयोग Kubernetes क्लस्टर के विरुद्ध पेनिट्रेशन में किया जा सकता है।
 mrakovic-org/nashavm
Nasha एक वर्चुअल मशीन है .NET फ़ाइलों के लिए और इसका रनटाइम C++/CLI में बनाया गया था।
 a3h1nt/gimmesh
उन पेंटेस्टर्स के लिए जो अपने टर्मिनलों को छोड़ना नहीं चाहते।
 federicodotta/ghidra2frida
Ghidra एक्सटेंशन जो Frida के माध्यम से स्थैतिक और गतिशील विश्लेषण को जोड़ता है, जिससे Windows, macOS, Linux, iOS, Android और QNX पर बाइनरी रिवर्स…
 mattifestation/powershellarsenal
रिवर्स इंजीनियरिंग के लिए समर्पित एक PowerShell मॉड्यूल
 secretsquirrel/bdfproxy
MITM के माध्यम से बाइनरी पैच करें: BackdoorFactory + mitmProxy।
 gabemarshall/brosec
Brosec - सुरक्षा पेशेवरों को उपयोगी पेलोड और कमांड का उपयोग करने में मदद करने के लिए एक इंटरैक्टिव संदर्भ उपकरण।
 guelfoweb/peframe
PEframe एक ओपन सोर्स टूल है जो Portable Executable मैलवेयर और दुर्भावनापूर्ण MS Office दस्तावेज़ों पर स्टैटिक विश्लेषण करता है।
 k3vinlusec/r7000_httpd_bof_cve-2020-15416
CVE-2020-15416 बफर ओवरफ्लो एक्सप्लॉइट के लिए Netgear R7000 राउटर का वॉकथ्रू, जिसमें QEMU यूज़र-मोड डिबगिंग वातावरण सेटअप और विस्तृत भेद्यता विश्लेषण…
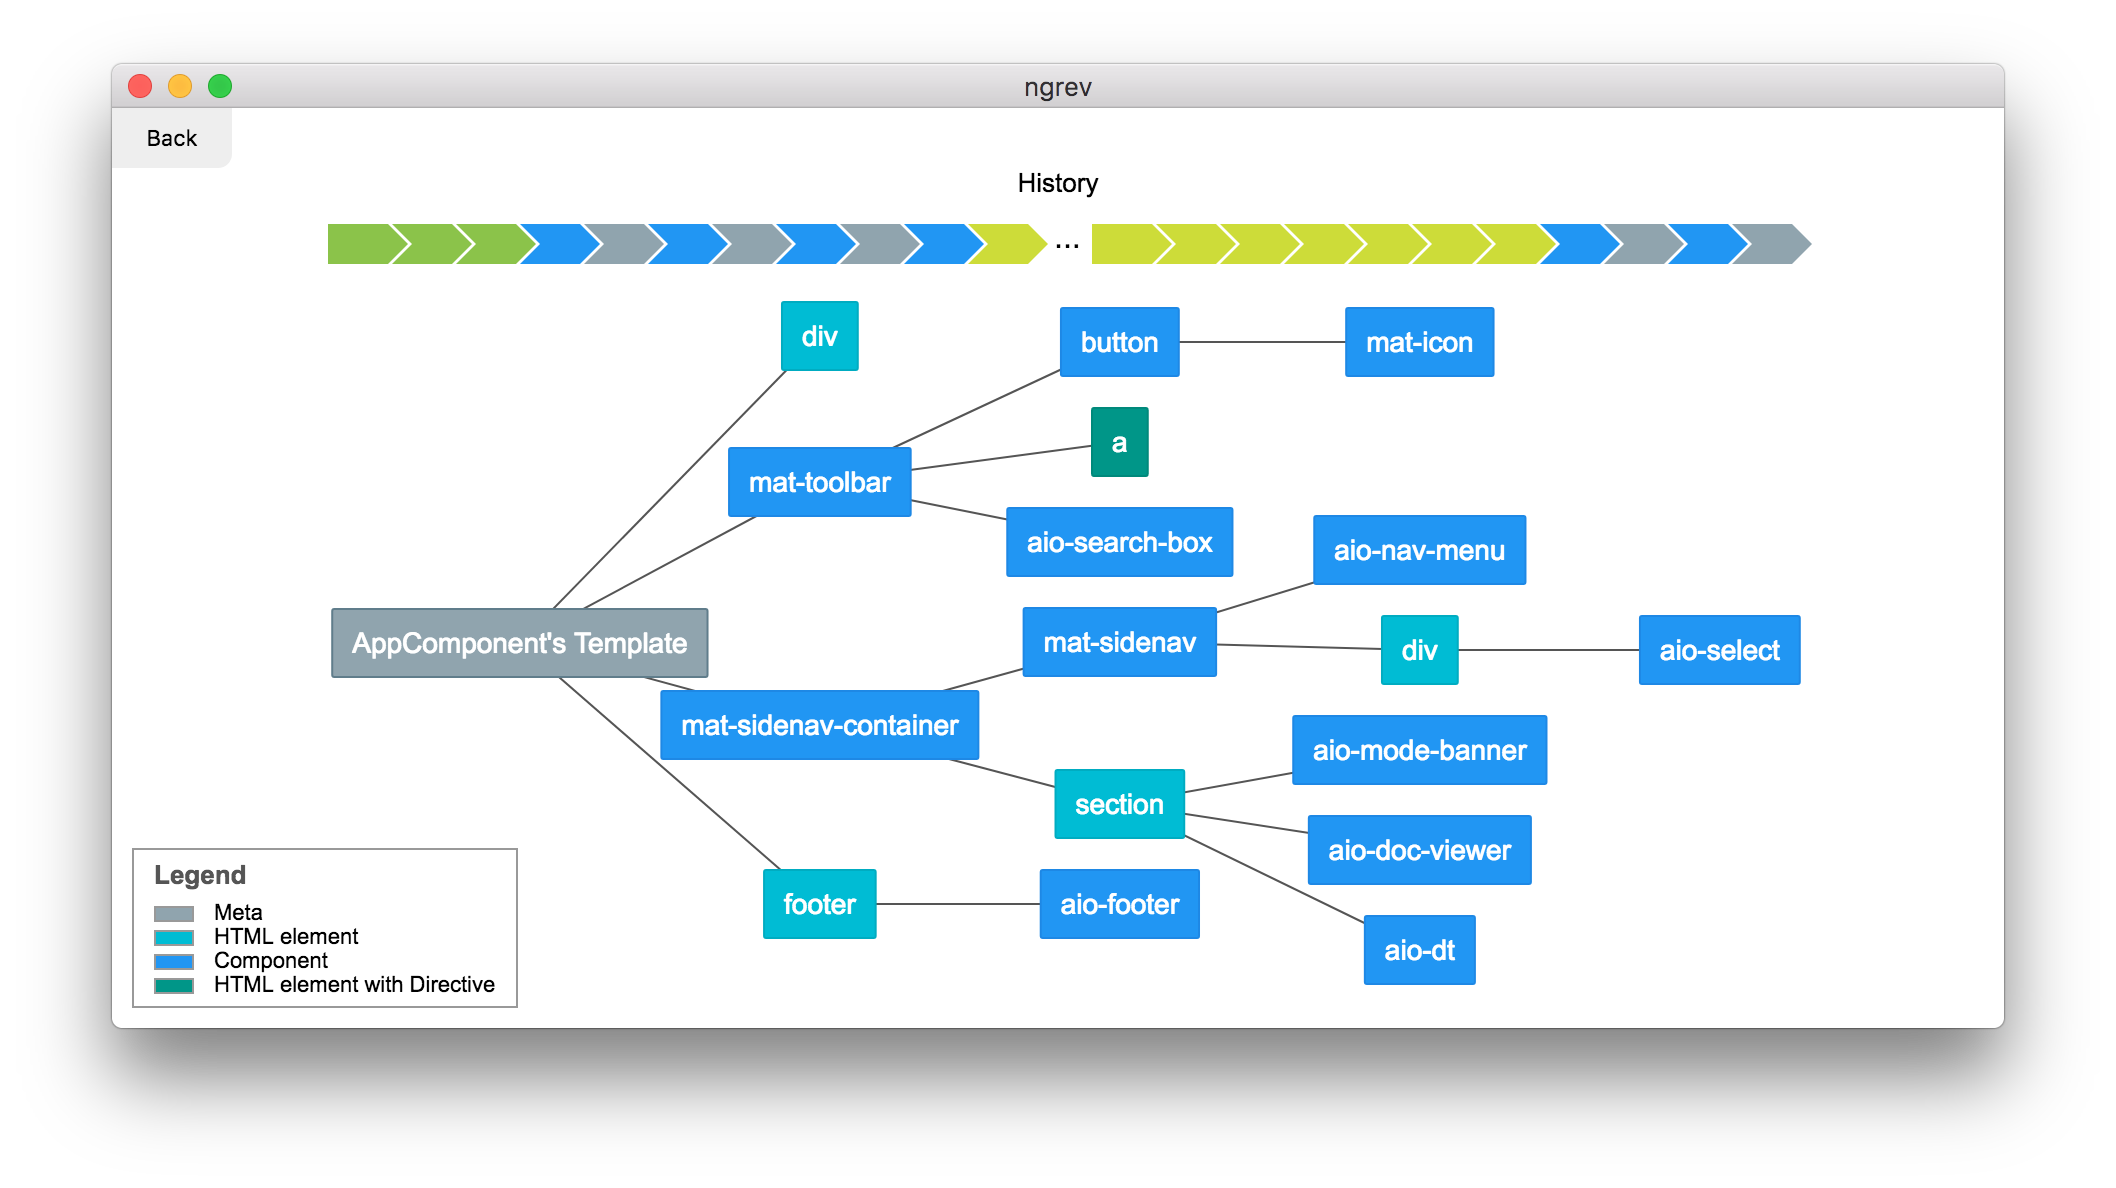 mgechev/ngrev
एंगुलर अनुप्रयोगों के रिवर्स इंजीनियरिंग के लिए उपकरण
 nccgroup/asadbg
asadbg उपकरणों का एक ढांचा है जो Cisco ASA डिवाइसों के लाइव डिबगिंग को स्वचालित करने में सहायता करता है।
 loerting/threadtear
बहु-कार्यात्मक Java deobfuscation टूल सूट
 zznop/sploit
गो पैकेज जो बाइनरी विश्लेषण और शोषण में सहायता करता है।
 idanshechter/cve-2017-13208-scanner
पायथन स्क्रिप्ट जो r2pipe का उपयोग करके एंड्रॉइड libnetutils.so में CVE-2017-13208 का पता लगाती है, स्थैतिक बाइनरी विश्लेषण के माध्यम से dhcp_size…








