
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
यह रिपॉजिटरी विश्लेषण ब्लॉग के लिए आवश्यक फ़ाइलें संग्रहीत करता है, जो जल्द ही आएगा।
 romanrybachek/cve-2024-20698
भेद्यता का विश्लेषण
 watchtowrlabs/ivantiinitrddecryptor
Ivanti डिवाइस initrd इमेज को डिक्रिप्ट करने के लिए एक उपकरण, जो कर्नेल के bzImage का रिवर्स-इंजीनियरिंग करके एम्बेडेड AES कुंजी का पता लगाता और उपयोग…
 joxeankoret/cosa-nostra
कोसा नोस्ट्रा, एक FOSS ग्राफ-आधारित मालवेयर क्लस्टरीकरण टूलकिट।
 malgamy/scripts-with-malware-analysis
मैलवेयर नमूनों का विश्लेषण करने, समझौता संकेतक (indicators of compromise) निकालने और डिजिटल फोरेंसिक जांचों में सहायता करने के लिए Python स्क्रिप्ट्स…
 0xjiayu/go_parser
IDAPro के लिए एक और Golang बाइनरी पार्सर
 skysafe/reblog
SkySafe विविध रिवर्स इंजीनियरिंग ब्लॉग
 cryptogenic/ps5-ipv6-kernel-exploit
<= 4.51FW वाले PS5 के लिए एक प्रायोगिक webkit-आधारित कर्नेल एक्सप्लॉइट (Arb. R/W)
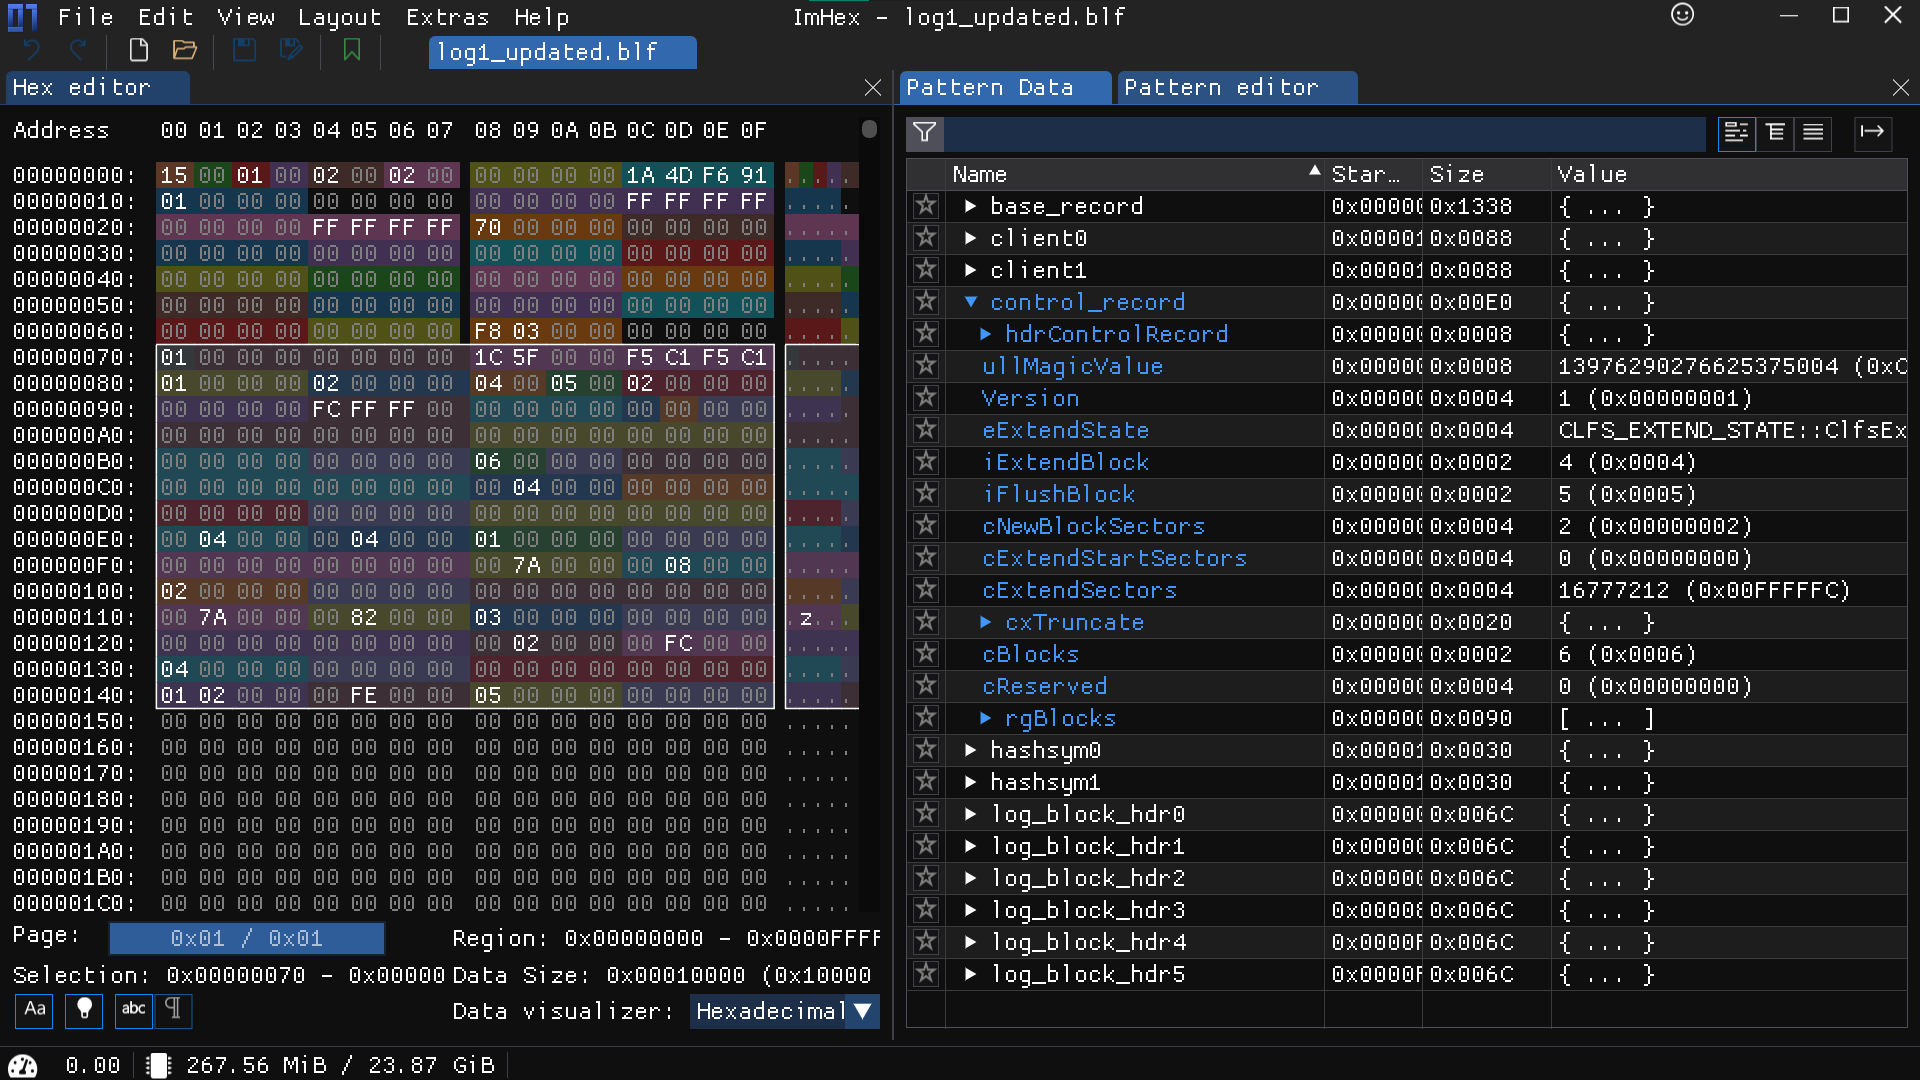 romanrybachek/cve-2023-36900
सेवा अस्वीकार PoC | विवरण | CLFS संरचनाओं के साथ हेडर | .blf एक्सटेंशन के लिए Imhex पैटर्न
 theatha/yara_for_config_extraction
मैलवेयर कॉन्फ़िगरेशन निकालने के लिए C में एक कस्टम YARA मॉड्यूल बनाने का ट्यूटोरियल और सोर्स कोड, जिसमें एक व्यावहारिक Danabot उदाहरण और पुन:…
 0x33c0unt/cve-2024-21633
MobSF दूरस्थ कोड निष्पादन (CVE-2024-21633 के माध्यम से)
 gmh5225/ida_plugin_pcodegpt
IDA Pro प्लगइन जो फ़ंक्शन नामकरण, कोड व्याख्या और डीकंपाइल किए गए स्यूडोकोड विश्लेषण जैसे रिवर्स इंजीनियरिंग कार्यों को स्वचालित करने के लिए OpenAI…
 spiralbl0ck/learning-history-of-cff-bug-in-iphone
CFF फ़ॉन्ट में गोता लगाएँ और संयोगवश किसी jailbreak से cff पार्सिंग में bof के बारे में जानें। सिर्फ़ मज़े के लिए।
 wrongbaud/hackaday-u
hackaday.io Ghidra प्रशिक्षण के लिए पाठ्यक्रम सामग्री

 caoweiquan322/notenough
यह उपकरण CVE-2023-4863 के लिए पेचीदा विहित हफ़मैन हिस्टोग्राम की गणना करता है।
 carpedm20/awesome-hacking
हैकिंग ट्यूटोरियल्स, टूल्स और संसाधनों की एक बेहतरीन चुनिंदा सूची









