
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 nccgroup/android_demystification_toolbox
ADT एक टूलसेट है जिसे एप्लिकेशन व्यवहार को मॉडल करने, सुरक्षा कमजोरियों पर शोध और परीक्षण करने, तथा दुर्भावनापूर्ण कोड को रिवर्स करने में सहायता करने…
 rew-sploit/rew-sploit
MSF और *अन्य* हमलों का अनुकरण और विच्छेद करें
 petergabaldon/cve-2024-1346
LaborOfficeFree में MySQL डेटाबेस का कमजोर रूट पासवर्ड संस्करण 19.10 को प्रभावित करता है। यह भेद्यता एक हमलावर को दो स्थिरांकों का उपयोग करके…
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe का हैकिंग टीम के लिए विश्लेषण
 dnakov/r2d2
🤖🏴☠️ GPT-4 के लिए radare2 प्लगइन 🦜। स्वचालित रूप से crackmes हल करें 🪄
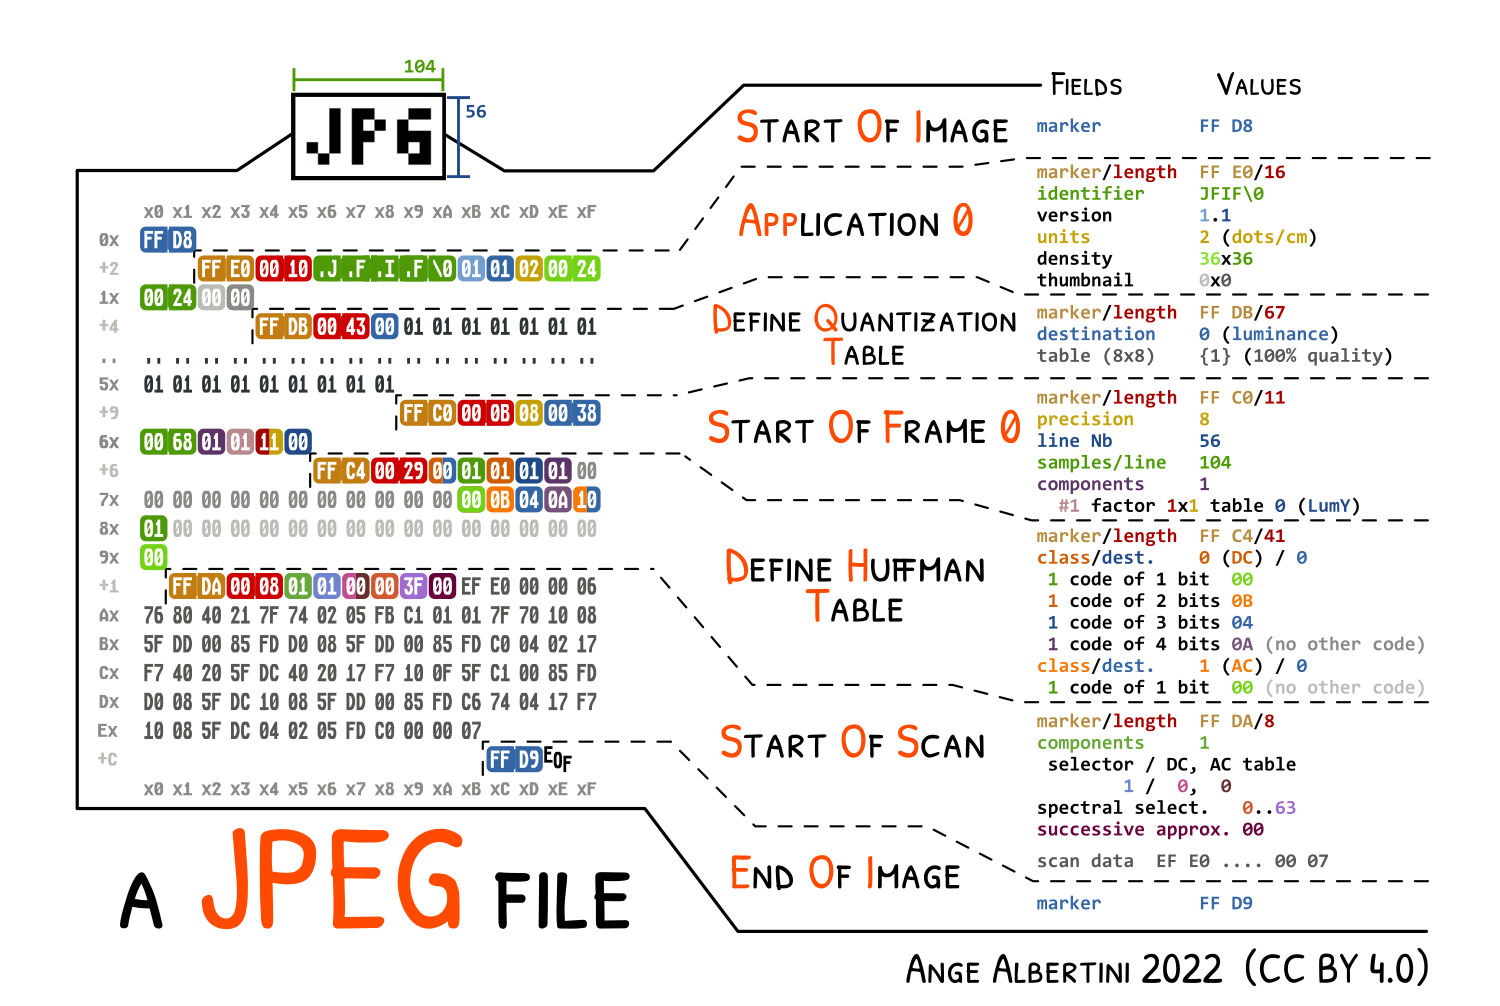 corkami/pics
फ़ाइल प्रारूप विच्छेदन और भी बहुत कुछ...
 driverunload/cve-2024-25423
c4d फ़ाइलों को पार्स करते समय Cinema 4D में आउट-ऑफ-बाउंड्स राइट कमजोरी
 losfuzzys/glacierctf2023_writeups
GlacierCTF 2023 के लिए क्यूरेटेड CTF writeup संग्रह, जिसमें pwn, rev, web, crypto और स्मार्ट कॉन्ट्रैक्ट चुनौतियों के समाधान और शैक्षिक व्याख्याएँ…
 cisco-talos/pyrebox
पायथन स्क्रिप्टेबल रिवर्स इंजीनियरिंग सैंडबॉक्स, QEMU पर आधारित एक वर्चुअल मशीन इंस्ट्रुमेंटेशन और निरीक्षण ढांचा
 gmh5225/evilkaspersky
Windows kernel driver प्रयोग KasperskyHook पर आधारित है जो interprocess memory copying के लिए direct syscalls का उपयोग करता है, साथ ही driver को…
 ea/xfg_analyzer
एक Binary Ninja प्लगइन जो ब्रूटफोर्स किए गए XFG हैश का उपयोग करके सटीक फ़ंक्शन प्रोटोटाइप प्राप्त करता है।
 gaasedelen/lighthouse
रिवर्स इंजीनियरों के लिए एक कवरेज एक्सप्लोरर
 alfarom256/logmeinpochandledup
LogMeIn/GoTo Windows कर्नेल ड्राइवर रेस कंडीशन के लिए एक्सप्लॉइट जो SYSTEM हैंडल्स की नकल करता है, जिससे थ्रेड-टोकन इम्पर्सनेशन और लोकल प्रिविलेज…
 lauriewired/jadxecute
JADX-gui स्क्रिप्टिंग प्लगइन गतिशील डीकंपाइलर हेरफेर के लिए
 mrexodia/dumpulator
मेमोरी डंप का अनुकरण करने के लिए एक आसान-से-उपयोग लाइब्रेरी। मैलवेयर विश्लेषण (कॉन्फ़िग निष्कर्षण, अनपैकिंग) और सामान्य रूप से डायनेमिक विश्लेषण…
 sentinelabs/alphagolang
गोलैंग बाइनरीज़ का विश्लेषण करने के लिए IDApython स्क्रिप्ट्स
 accenture/spartacus
# Spartacus DLL/COM हाइजैकिंग टूलकिट
 trailofbits/rpcinvestigator
विंडोज RPC इंटरफ़ेस डिस्कवरी और विश्लेषण उपकरण जिसमें दृश्य एंडपॉइंट गणना, PE पार्सिंग, प्रतीक समाधान, रीयल-टाइम ETW स्निफिंग, और सुरक्षा ऑडिटिंग के…








