
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 themoonsir/watcher
रिवर्स शेल का पता लगाएं और शेल प्रयास करने से पहले इसे मार डालें।
 hackinglz/maps_scanner
MAPS क्लाउड स्कैनर और प्रतिक्रिया पार्सर है जो Microsoft Defender अनुसंधान के लिए है।
 elastic/die-python
@horsicq के Detect-It-Easy के लिए नेटिव Python3 बाइंडिंग्स
 mephistolist/soviet
Linux ELF बाइनरी के लिए C में एक रनटाइम क्रिप्टर।
 peterhackz/zyrox
Zyrox: LLVM आधारित, संकलन-समय अस्पष्टता प्लगइन।
 rampagex/firmware-mod-kit
स्वचालित रूप से code.google.com/p/firmware-mod-kit से निर्यात किया गया
 unicorn-engine/unicorn
Unicorn CPU एमुलेटर फ्रेमवर्क (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 xkiian/datadome-vm
नए Datadome VM का रिवर्स इंजीनियरिंग 🔥
 sobri3195/-pegasus-suite
1000+ पेनिट्रेशन टेस्टिंग और सुरक्षा मूल्यांकन उपकरणों के साथ एक व्यापक सुरक्षा टूलकिट।
 bootleg/ret-sync
ret-sync एक प्लगइन्स का सेट है जो डिबगिंग सत्र (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) को IDA/Ghidra/Binary Ninja डिसअसेंबलरों के साथ सिंक्रोनाइज़ करने में…
 pan-unit42/dotnetfile
Python लाइब्रेरी जो .NET असेंबलियों में CLR/PE मेटाडेटा को पार्स करती है, मैलवेयर विश्लेषण और खतरे की खोज में सहायता के लिए स्ट्रीम और हैश…
 scorpion-security-labs/cve-2020-12124
CVE-2020-12124 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Wavlink AC1200 राउटर को लक्षित करता है, CGI इंटरफेस में अनप्रमाणित कमांड इंजेक्शन और स्टैक बफर…
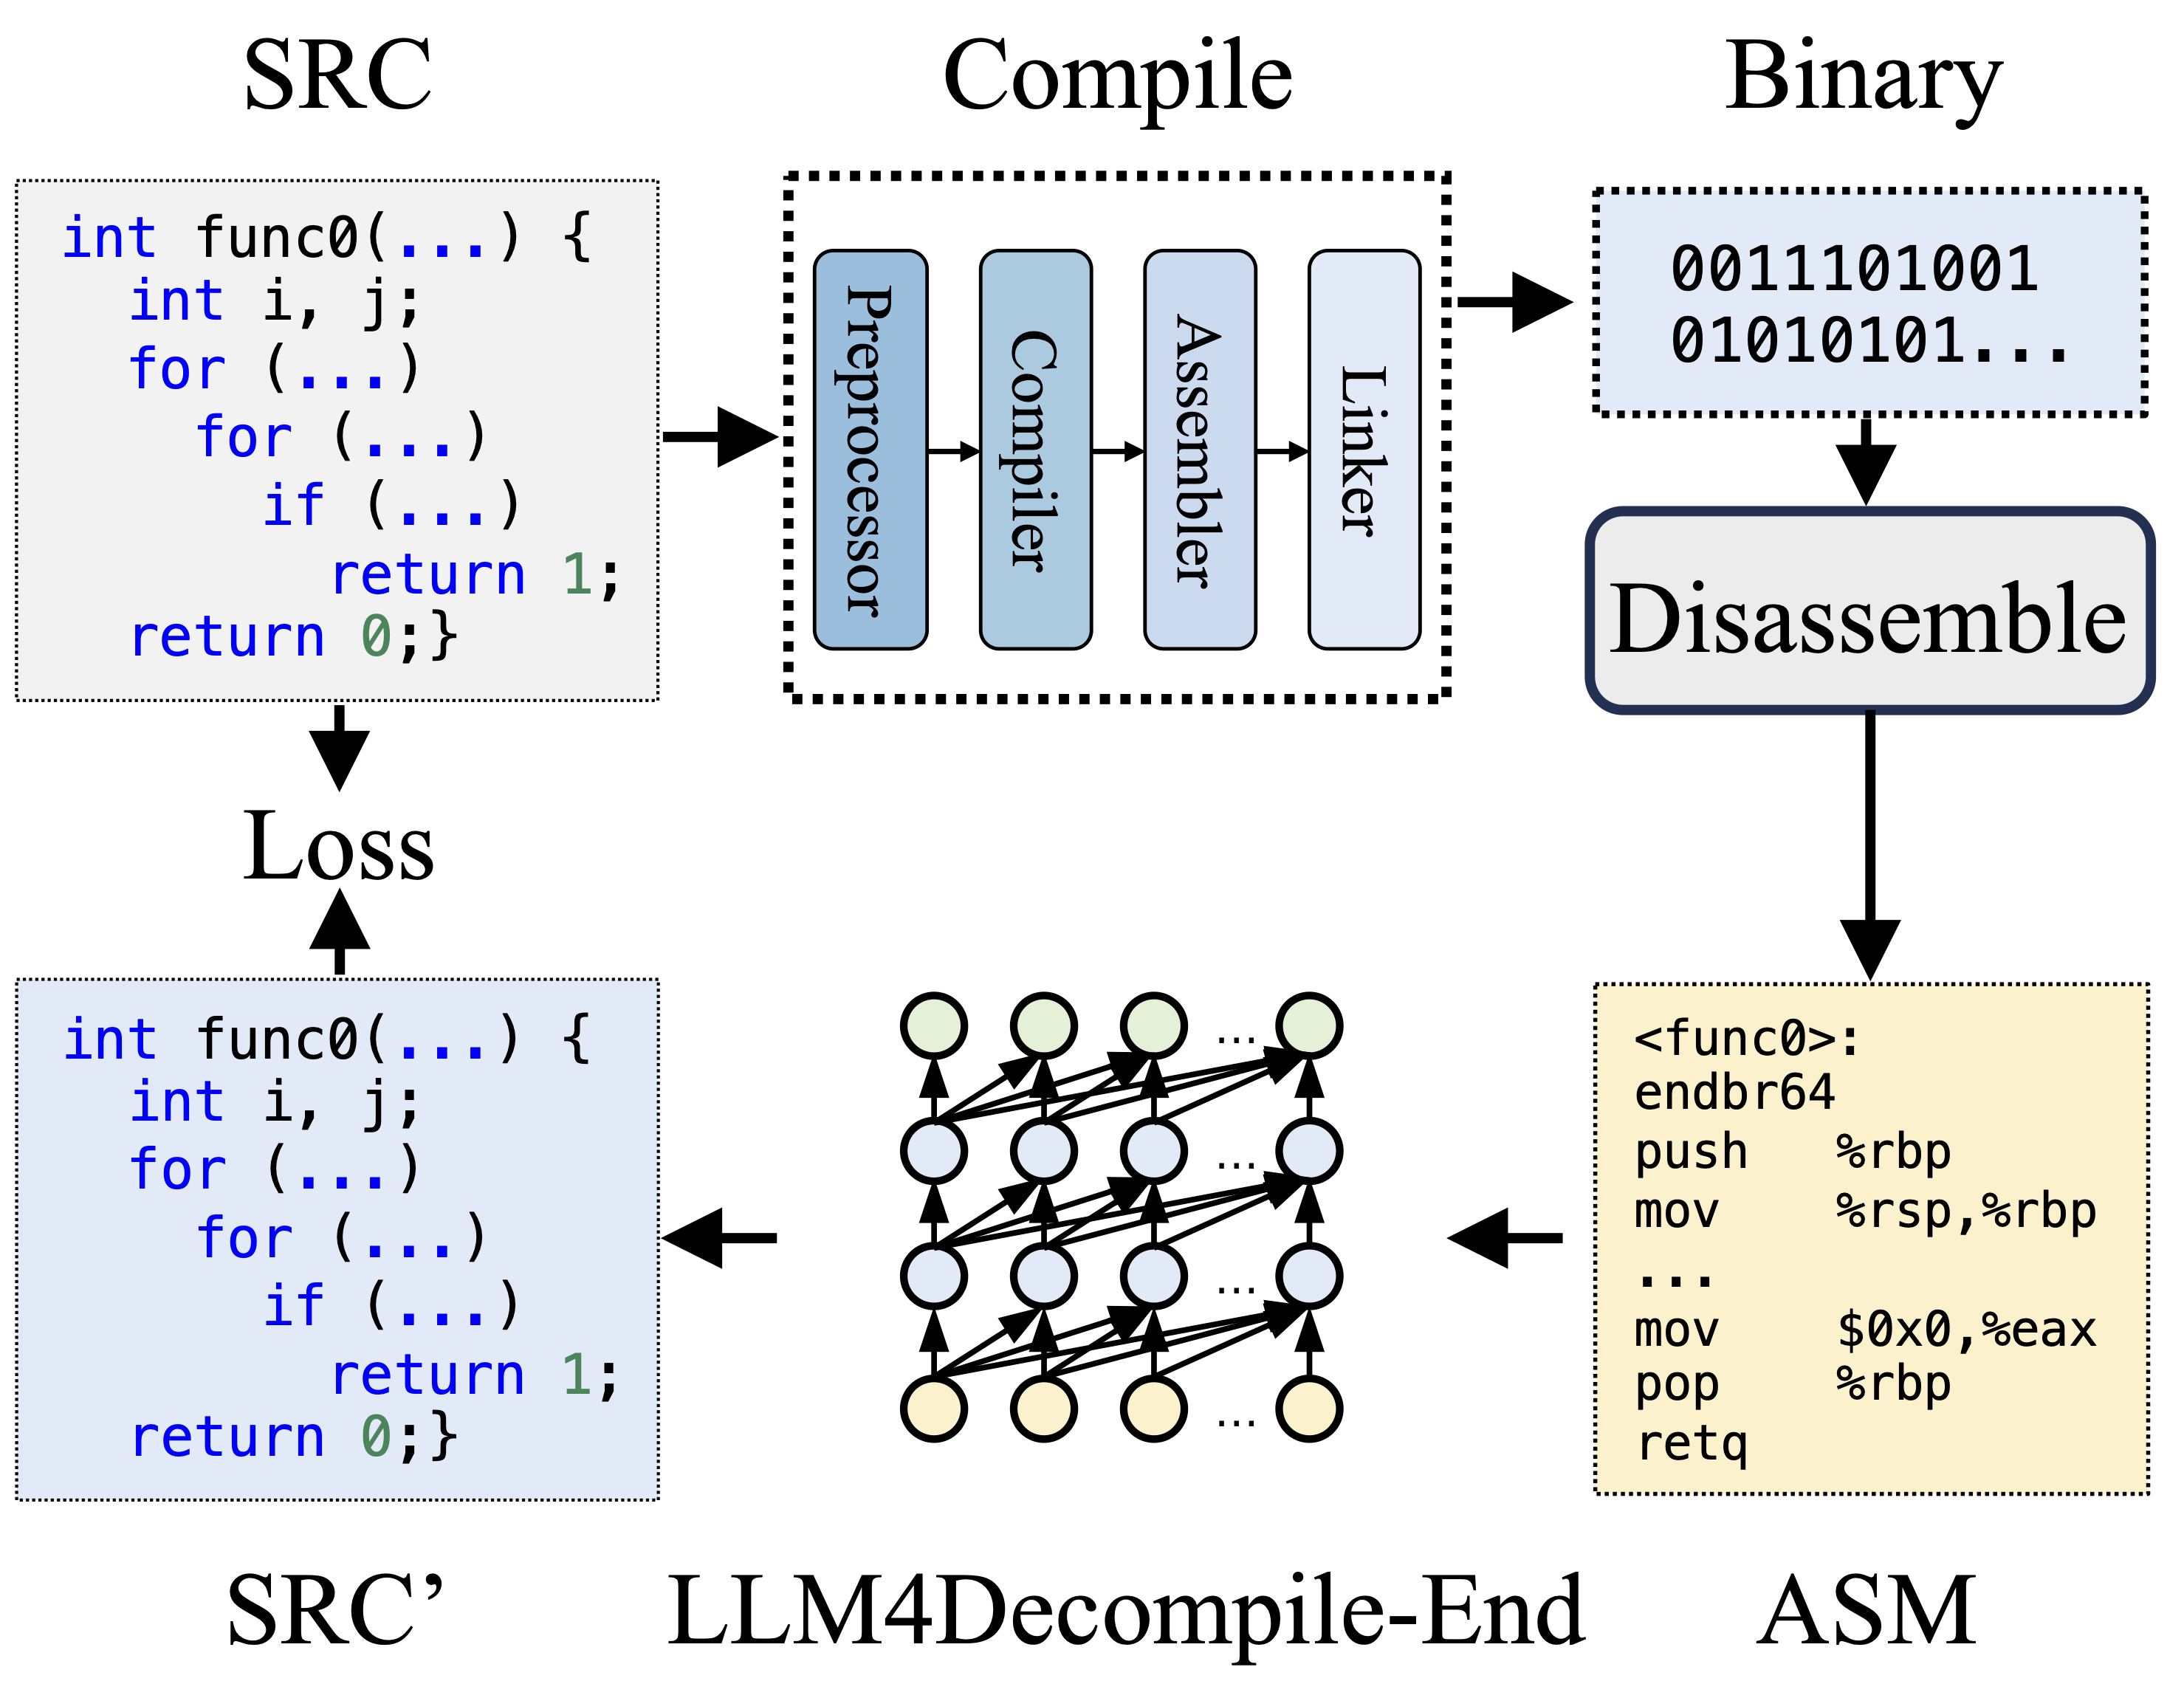 albertan017/llm4decompile
रिवर्स इंजीनियरिंग: बड़े भाषा मॉडलों के साथ बाइनरी कोड को डीकंपाइल करना
 uky007/cve-2025-62215_analysis
Claude Code Agent Team का उपयोग करके CVE-2025-62215 एक्सप्लॉइट विकास
 kyxiaxiang/360wfp_exploit
BYOVD: EDR/XDR नेटवर्क कनेक्शन को ब्लॉक करने के लिए 360 WFP ड्राइवर का उपयोग करें।
 pstirparo/machofile
machofile एक मॉड्यूल है जो Mach-O बाइनरी फ़ाइलों को पार्स करने के लिए है
 lilify-jp/squre
🛡️ Windows PE के लिए ओपन-सोर्स बाइनरी सुरक्षा टूलकिट। Nanomite, VM protection, anti-debug, और और भी।
 dman95/sasm
SASM - NASM, MASM, GAS और FASM असेंबली भाषाओं के लिए सरल क्रॉस-प्लेटफ़ॉर्म IDE







