
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 kaisonox/apiscope
एक API हुकिंग फ्रेमवर्क जो विंडोज अनुप्रयोगों को इंटरसेप्ट और मॉनिटर करने के लिए है
 mattiwatti/efiguard
बूट समय पर PatchGuard और Driver Signature Enforcement अक्षम करें
 vichhka-git/renef-skills
renef.io संचालित करने के लिए एजेंट स्किल — Android ARM64 डायनामिक इंस्ट्रूमेंटेशन: native/Java हुक करें, मेमोरी पैच करें, syscalls ट्रेस करें, SSL…
 venkatkrishna07/mkdev
विश्वसनीय localhost HTTPS — स्थानीय CA, /etc/hosts, mDNS LAN साझाकरण, रिवर्स प्रॉक्सी. मैप करता है https://name.local → localhost:port
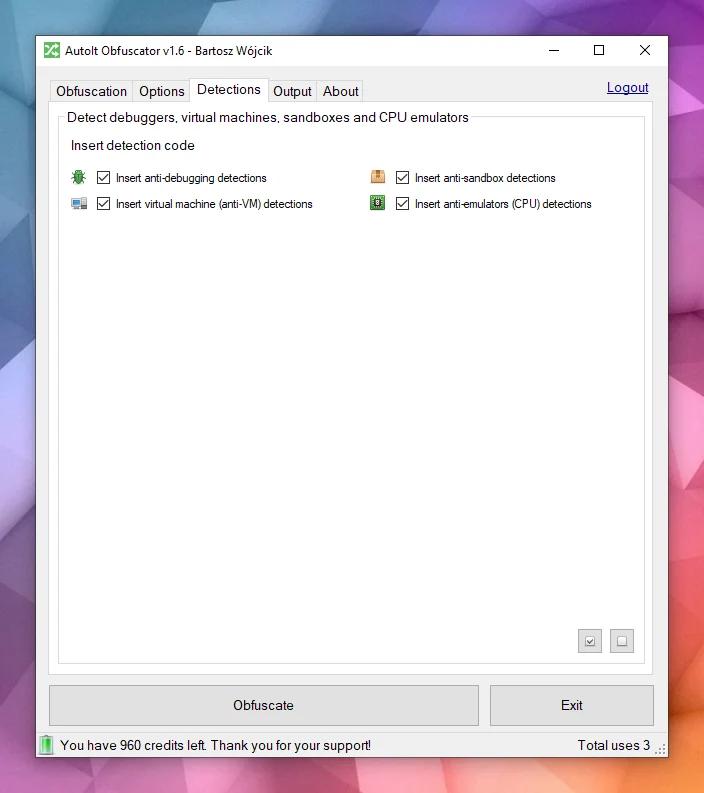 pelock/autoit-obfuscator
AutoIt स्क्रिप्ट्स को अस्पष्ट (obfuscate) करता है ताकि उन्नत अस्पष्टीकरण और पॉलीमॉर्फिक एन्क्रिप्शन का उपयोग करके स्रोत कोड को विश्लेषण, रिवर्स…
 probnotanexploiter/cve-2024-26170-extended
CVE-2024-26170 या cimfs.sys के लिए शोध करना, ओवरफ्लो या बग खोजने के लिए जिन्हें ज़ीरो-डे माना जाता है।
 mantvydasb/redteaming-tactics-and-techniques
कोड इंजेक्शन, डिफेंस एवेज़न, लैटरल मूवमेंट और पर्सिस्टेंस जैसी आक्रामक सुरक्षा तकनीकों को कवर करने वाले व्यापक रेड टीमिंग नोट्स, जिसमें हैंड्स-ऑन लैब…
 dinosn/cve-2026-25243
CVE-2026-25243 — Redis RESTORE zipmap double-free → रिमोट कोड निष्पादन (ASLR चालू)
 sidenai/hyperion-disassembler
नेटिव बहु-आर्किटेक्चर डिसअसेंबलर और डीकंपाइलर - PE/ELF/Mach-O, x86/x64/ARM64, Lua स्क्रिप्टिंग, RTTI रिकवरी
 kaleth4/cve-2021-4045
TP-Link Tapo C200 कैमरे (CVE-2021-4045) के लिए कमांड इंजेक्शन एक्सप्लॉइट, जो UART के माध्यम से रूट शेल एक्सेस और रिवर्स-इंजीनियर्ड uhttpd बाइनरी…
 harbingerse7en/cve-2024-20154
CVE-2024-20154 का तकनीकी विश्लेषण, MediaTek MT6769 NB-IoT बेसबैंड फर्मवेयर में स्टैक-आधारित बफ़र ओवरफ़्लो, जिसमें रिवर्स इंजीनियरिंग और एक्सप्लॉइटेशन…
 synacktiv/frinet
Android, iOS, Linux, Windows और अधिकांश संबंधित आर्किटेक्चर पर आसान रिवर्स-इंजीनियरिंग हेतु Frida-आधारित ट्रेसर।
 openl2d/moc3ingbird
Live2D के लिए MOC3ingbird एक्सप्लॉइट (CVE-2023-27566)
 nodiuus/nocturne
x86-64 PE के लिए एक bin2bin कोड वर्चुअलाइज़र
 hasherezade/sig_finder
हस्ताक्षर खोजक (PE-bear से)
 y198nt/nginx-chain-rift-poolslip
ASLR-स्वतंत्र nginx RCE चेन PoC जो स्टॉक nginx पर system() तक पहुँचने के लिए PoolSlip heap over-read leak (CVE-2026-9256) को rift overflow…
 supermagnum/gr-qradiolink
GNU Radio आउट-ऑफ-ट्री (OOT) मॉड्यूल QRadioLink ब्लॉक के लिए।








