
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 magnetforensics/swishdbgext
घटना प्रतिक्रिया एवं डिजिटल फोरेंसिक्स डिबगिंग एक्सटेंशन
 vicanso/pingap
nginx जैसा रिवर्स प्रॉक्सी, pingora पर निर्मित, सरल और कुशल।

 trou/cpu_rec_rs
निर्धारित करें कि बाइनरी फ़ाइल में कौन सा CPU आर्किटेक्चर उपयोग किया गया है।
 squalr/squalr
एक सामान्य गेम/सॉफ़्टवेयर हैकिंग टूल जो शुरू से Rust में लिखा गया है।
 unsignedchad/cve-2026-21155-sve-2026-3546
CVE-2026-21155 (SVE-2026-3546) के लिए तकनीकी राइटअप और PoC: Samsung Exynos S-Boot में फेल-ओपन सिग्नेचर जाँच और अनबाउंडेड बूट-लोगो JPEG डिकोड,…
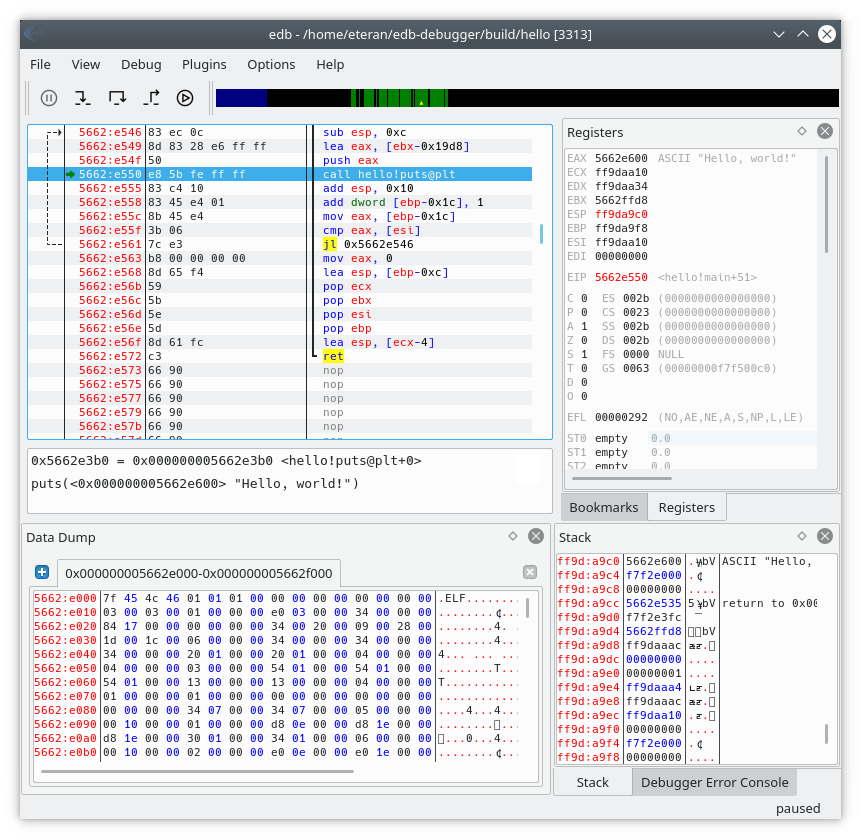 eteran/edb-debugger
edb एक क्रॉस-प्लेटफ़ॉर्म AArch32/x86/x86-64 डीबगर है।
 krixx1337/reagentlive
Let AI agents explore a running game from the inside. Live, safe, instant.
 elttam/publications
Offensive security research hub aggregating original vulnerability advisories, CVE proof-of-concept exploits, conference talks, and internal tooling…
 ergrelet/windiff
एक उपकरण जो Microsoft Windows बाइनरीज़ के सिंबल, प्रकार और syscall जानकारी की तुलना ऑपरेटिंग सिस्टम के विभिन्न संस्करणों में Web UI और/या LLMs का…
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 aethervm/aethervm
LLVM-मूल बाइनरी विश्लेषण और एमुलेशन प्लेटफ़ॉर्म जो इंस्ट्रुमेंटेशन, डीऑबफस्केशन और रनटाइम रिकवरी के लिए AArch64 और x86_64 मशीन कोड को LLVM IR में…
 majd/ipatool
कमांड-लाइन टूल जो आपको App Store पर iOS, iPadOS, tvOS, watchOS, visionOS, और macOS ऐप्स खोजने और .ipa या macOS .pkg ऐप पैकेज डाउनलोड करने की सुविधा…
 mattifinder/rpmc_attacks
RPMC हमलों के लिए शोध कोड और हार्डवेयर: Windows Hello और BitLocker PINs को ब्रूट-फोर्स करने के लिए वोल्टेज ग्लिचिंग, SPI इंटरपोज़र फर्मवेयर, और…
 gallopsled/pwntools
CTF फ्रेमवर्क और एक्सप्लॉइट डेवलपमेंट लाइब्रेरी
 devploit/awesome-ctf-resources
क्रिप्टोग्राफी, शोषण, फोरेंसिक्स, रिवर्सिंग, स्टेग्नोग्राफी और वेब सुरक्षा में चुनौतियों को हल करने के लिए क्यूरेटेड कैप्चर द फ्लैग (CTF) फ्रेमवर्क,…
 nstarke/egodeath
A JavaScript Obfuscator based on Cryptographic Indistinguishability Obfuscation techniques
 grammatech/ddisasm
डेटालॉग-आधारित डिसअसेंबलर जो ELF/PE बाइनरी से पुनःअसेंबल करने योग्य असेंबली उत्पन्न करता है, जिसमें x86, ARM और MIPS आर्किटेक्चरों पर बाइनरी विश्लेषण…








