
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 worawit/blutter
Flutter मोबाइल एप्लिकेशन रिवर्स इंजीनियरिंग टूल
 xoreaxeaxeax/hexcymatix
बाइनरी फ़ाइलों में दोहराए गए बाइट अनुक्रमों को विज़ुअलाइज़ करता है ताकि छिपी हुई संरचना को उजागर किया जा सके, जो पूर्व-परिभाषित सिग्नेचर के बिना…
 blacksnufkin/byovd
BYOVD अनुसंधान उपयोग-मामले जिनमें असुरक्षित ड्राइवर खोज और रिवर्स इंजीनियरिंग पद्धति शामिल है। (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609,…
 reaizuguo/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
iQOO Neo9 (PD2338C) बिना अनलॉक वाला Caps-Root टूल** — CVE-2025-21479 (Adreno GPU SDS) पर आधारित मनमाना फिजिकल-राइट विशेषाधिकार वृद्धि समाधान
 yiyeshi0-hash/ave263-chain
iPad 8 iPadOS 26.3 AVE टूलचेन शोध (CVE-2026-64747 वर्ग)
 seemoo-lab/openwifipass
एप्पल के वाई-फाई पासवर्ड शेयरिंग प्रोटोकॉल का पायथन में एक ओपन सोर्स कार्यान्वयन।
 seemoo-lab/openhaystack
Build your own 'AirTags' 🏷 today! Framework for tracking personal Bluetooth devices via Apple's massive Find My network.
 fadi002/de4py
पायथन रिवर्स इंजीनियरिंग के लिए अंतिम AI-संचालित टूलकिट
 neuromancer/rats-re
Ghidra डीकंपाइलर निर्यात को स्थानीय LLMs के साथ जोड़कर विरासती Windows बाइनरी का C स्रोत में पुनर्निर्माण करता है, जिससे संकलन-जाँचे गए उम्मीदवार और…
 themalwareguardian/cve-2025-4275
CVE-2025-4275 (Hydr0ph0bia) का विश्लेषण और शोषण, एक Secure Boot ट्रस्ट-चेन कमजोरी जहाँ फर्मवेयर वेरिएबल्स का उपयोग आक्रमणकारी-नियंत्रित प्रमाणपत्रों…
 themalwareguardian/cve-2025-3052
CVE-2025-3052 पर शोध, एक Insyde फर्मवेयर भेद्यता जो सुरक्षा-महत्वपूर्ण पॉइंटर्स को संशोधित करने में सक्षम एक मनमाना राइट प्रिमिटिव को उजागर करती है।
 themalwareguardian/cve-2024-7344
तकनीकी अनुसंधान: एक असुरक्षित कस्टम PE लोडर के कारण उत्पन्न UEFI Secure Boot बाईपास, जिसमें मूल कारण विश्लेषण, शोषण कार्यप्रवाह और एक शैक्षणिक…
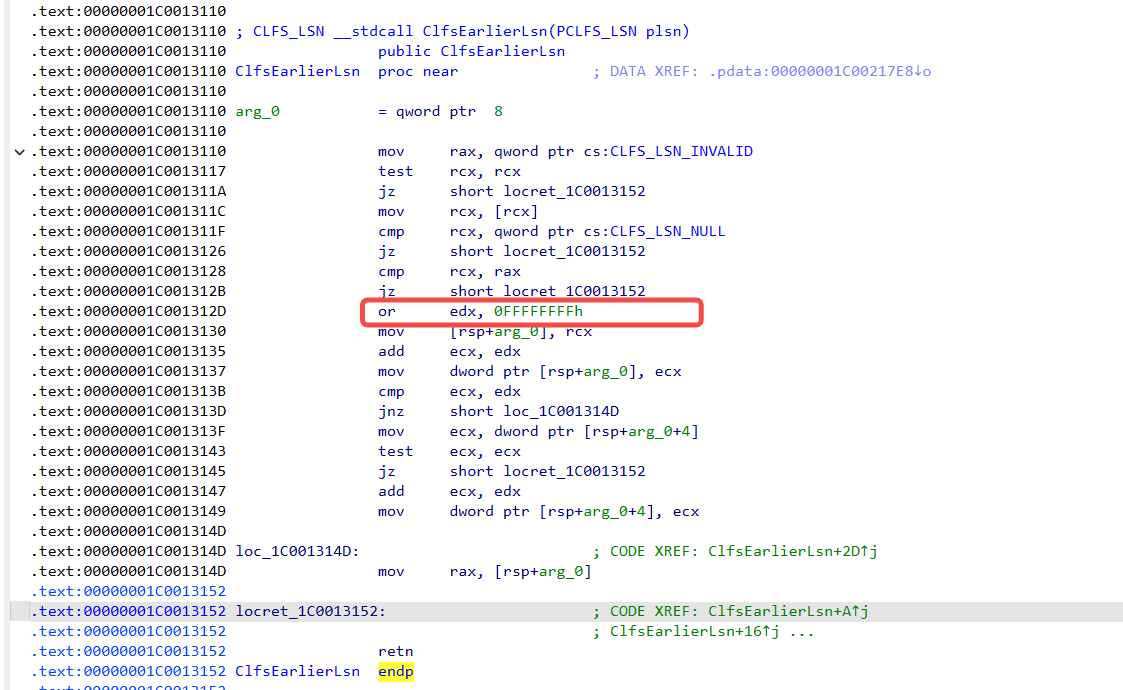 uname1able/cve-2022-24481-analysis
Windows CLFS टाइप कन्फ्यूज़न (CVE-2022-24481) का गहन विश्लेषण, जिसमें मूल-कारण स्पष्टीकरण, शोषण प्रवाह, कर्नेल गैजेट विवरण और कार्यशील स्थानीय…
 nothingfumo/ghostlock-aresin
POCO F3 GT (aresin) के लिए GhostLock (CVE-2026-43499) शोषण — MediaTek Dimensity 1200, Linux 4.14.186 ARM64 कर्नेल विशेषाधिकार वृद्धि futex PI chain…
 justicerage/gepetto
IDA प्लगइन जो रिवर्स-इंजीनियरिंग को गति देने के लिए भाषा मॉडल से पूछताछ करता है
 xcracker000/cve-2024-56426
CVE-2024-56426 Exynos9830 Bootrom एक्सप्लॉइट - SM-G985F
 fusiondrive/cve-2026-43499-zfold4
CVE-2026-43499 के लिए Galaxy Z Fold4 SM-F936W F936WVLU1AVGA हेतु शोध पोर्ट (प्रगति पर)
 live-ctf/livectf-defcon30
DEF CON 30 CTF चुनौती बाइनरी, बिल्ड स्क्रिप्ट और सॉल्व स्क्रिप्ट का संग्रह, बाइनरी एक्सप्लॉइटेशन और रिवर्स इंजीनियरिंग का अभ्यास करने के लिए।








