
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 mr-un1k0d3r/windows-signedbinary
हस्ताक्षरित विंडोज़ बाइनरी को इस तरह म्यूटेट करता है कि वैध कैटलॉग हस्ताक्षर बरकरार रहें जबकि फ़ाइल हैश बदल जाते हैं, जिससे हैश-आधारित एंडपॉइंट ब्लॉक…
 nozominetworks/upx-recovery-tool
ELF बाइनरी में दोषपूर्ण UPX हेडर की मरम्मत को स्वचालित करता है, magic, filesize, blocksize, और overlay फ़ील्ड को पुनर्स्थापित करता है ताकि मानक…
 washi1337/asmresolver
PE फ़ाइलों और .NET मॉड्यूल बनाने, पढ़ने और संपादित करने के लिए एक लाइब्रेरी।
 kc57/awesome-pentest
पेनेट्रेशन टेस्टिंग टूल्स और संसाधनों की एक बेहतरीन सूची।
 quarkslab/conf-presentations
क्वार्कस्लैब सम्मेलन वार्ताएँ
 0x36/weightbufs
iOS 15 और macOS 12 के लिए ANE कर्नेल r/w एक्सप्लॉइट
 cq674350529/pocs_slides
IoT/प्रोटोकॉल सुरक्षा से संबंधित मेरे एडवाइज़री, PoC, स्लाइड्स और स्क्रिप्ट्स
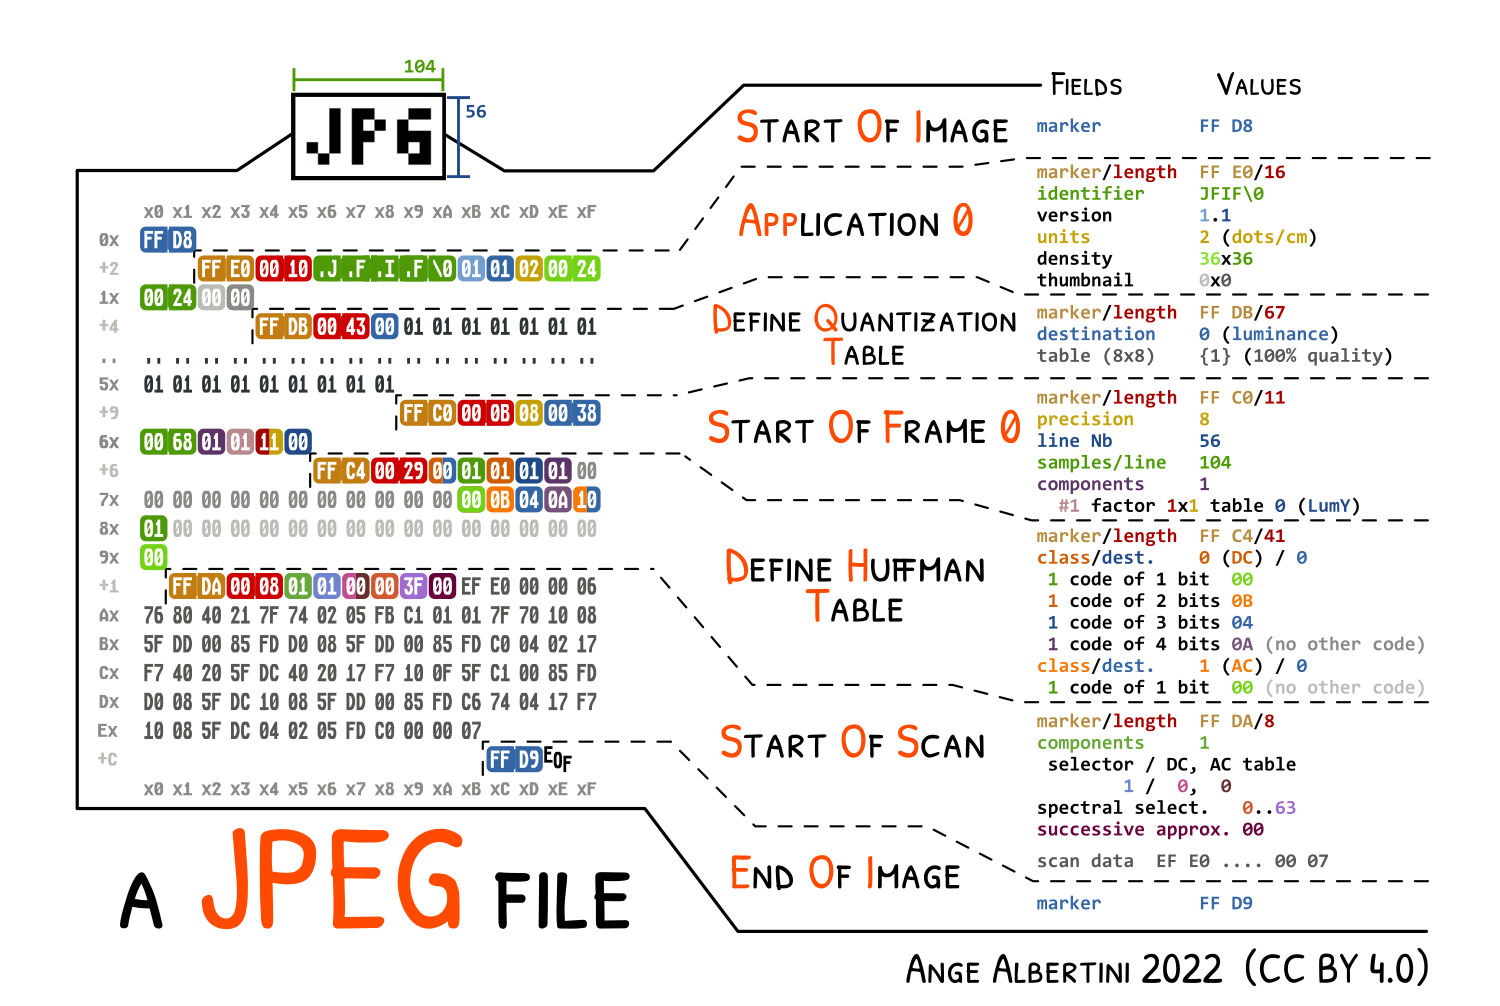 corkami/pics
फ़ाइल प्रारूप विच्छेदन और भी बहुत कुछ...
 zhkl0228/unidbg
आपको Android native library का अनुकरण करने की अनुमति देता है, और एक प्रायोगिक iOS अनुकरण
 mahaloz/daila
आपके डीकंपाइलर में AI के साथ इंटरैक्ट करने के लिए एक डीकंपाइलर-अज्ञेय प्लगइन। GPT, Claude और स्थानीय मॉडल समर्थित!
 romainthomas/reverse-engineering-workshop
स्लाइड्स और रिवर्स इंजीनियरिंग वर्कशॉप के लिए हैंड्स-ऑन
 threatlabz/tools
Zscaler ThreatLabz Threat Intelligence टीम द्वारा विकसित उपकरण
 securityjoes/threatresearch
PlugX, Remcos, templateX, और RedLine Stealer सहित मैलवेयर परिवारों के लिए Python कॉन्फ़िग एक्सट्रैक्टर, जो खतरे के शोध और घटना प्रतिक्रिया के लिए C2…
 fr0gger/iatelligence
IATelligence एक Python स्क्रिप्ट है जो PE फ़ाइल का IAT निकालेगी और API तथा संबंधित ATT&CK मैट्रिक्स के बारे में अधिक जानकारी प्राप्त करने के लिए GPT…
 binsec/xyntia
ज़ाइंटिया, ब्लैक-बॉक्स डिओबफसकेटर
 enovella/tee-reversing
ARM उपकरणों पर रिवर्स-इंजीनियरिंग और विश्वसनीय कोड निष्पादन प्राप्त करने के लिए सीखने हेतु सार्वजनिक TEE संसाधनों की एक चयनित सूची

 isciurus/hexacon2022_appleavd
Hexacon 2022 शोध सामग्री जिसमें Apple प्लेटफ़ॉर्म सुरक्षा के लिए AppleAVD आक्रमण-सतह विश्लेषण और शोषण तकनीकों को शामिल किया गया है।








