
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 ilgobbo00/cve-2023-6241-pixel7_adaptation
CVE-2023-6241 का Google Pixel 7 के लिए अनुकूलन, Google Pixel 8 से और securitylab/SecurityExploits/Android/Mali/CVE_2023_6241 से लिया गया।
 chainmanner/gzdoom-arbitrary-code-execution-via-zscript-poc
CVE-2024-54756 के लिए अवधारणा का प्रमाण, एक भेद्यता जो मैंने GZDoom के ZScript स्क्रिप्टिंग इंजन में पाई।
 axlan/fatal_core_dump
कोर डंप डीबगिंग का हत्या रहस्य.
 cyber-defence-campus/netgear_r6700v3_circled
CVE-2022-27646 (नेटगियर R6700v3 राउटर पर स्टैक बफ़र ओवरफ़्लो) के लिए एक एक्सप्लॉइट उत्पन्न करके Morion की कुछ कार्यक्षमताओं का प्रदर्शन करें।
 engrbilal992/deaddialect
एक सत्र-अद्वितीय RISC-V ISA — हर बूट एक अलग बोली बोलता है। पुरानी बाइनरी अमान्य हो जाती हैं। मैलवेयर स्थायी नहीं रह सकता।
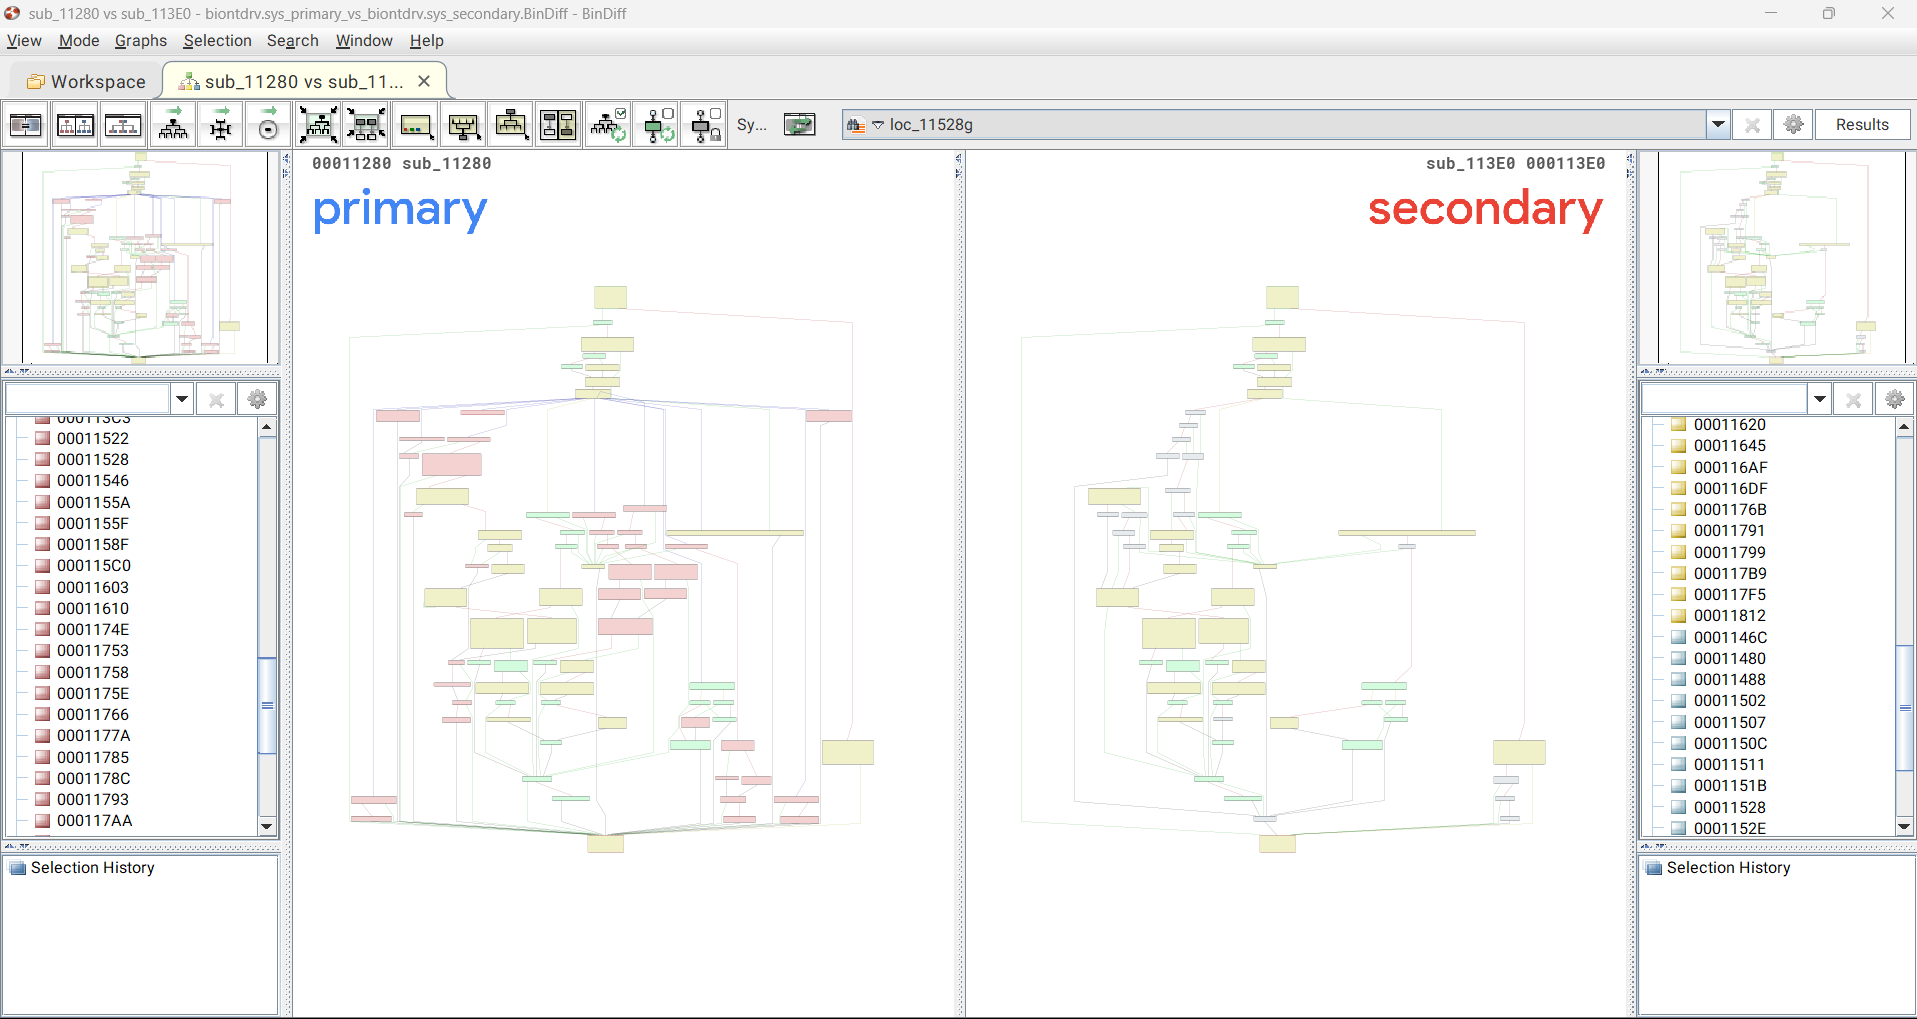 meisameb/cve-2025-0288
इस रिपॉजिटरी में एक विंडोज कर्नेल ड्राइवर और एक PoC शामिल है।
 yeonnic/look-at-the-xnu-through-a-tube-cve-2018-4242-write-up-translation-
विस्तृत तकनीकी लेख और CVE-2018-4242 का अनुवाद, जो AppleHV में एक XNU कर्नेल भेद्यता है, जिसमें PoC कोड, रिवर्स इंजीनियरिंग विश्लेषण, और सिस्टम कॉल,…
 khoatran107/cve-2025-38001
CVE-2025-38001 के लिए C-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सुरक्षा अनुसंधान हेतु भेद्यता शोषण और कोड विश्लेषण का प्रदर्शन करता है।
 xernary/cve-2025-15545
CVE-2025-15545 के लिए प्रमाण की अवधारणा
 themalwareguardian/cve-2018-18912
SEH-आधारित बफर ओवरफ्लो Easy File Sharing Web Server 7.2 में, यह प्रदर्शित करता है कि कैसे एक प्रमाणित HTTP POST पैरामीटर अपवाद हैंडलर श्रृंखला को…
 jeromeyoung/ps4_8.00_vuln_poc
ps4 8.xx के लिए CVE-2021-30858 पर मेरा दृष्टिकोण

 raulsineiro/cve-2025-5548
बाइनरी शोषण प्रयोगशाला: CVE-2025-5548 का Ghidra, Immunity Debugger और Python का उपयोग करके शोषण करने हेतु पर्यावरण सेटअप और चरण-दर-चरण वॉकथ्रू।
 highandhigh/cve-2015-0057
CVE-2015-0057 के लिए विस्तृत तकनीकी विश्लेषण और exploit कार्यान्वयन, जो win32k.sys में use-after-free भेद्यता है, जिसमें XP से 8.1 तक के 32-बिट और…
 alfa8sa/cve-2025-5548
CVE-2025-5548 में हीप बफर ओवरफ्लो
 1llu50ry/aegis
पॉलिमॉर्फिक VM कोड वर्चुअलाइज़ेशन, कंपाइल-टाइम MBA और स्ट्रिंग ऑब्फस्केशन, 25+ क्रिप्टो प्रिमिटिव, एंटी-डीबग/एंटी-डंप, और HWID लाइसेंसिंग के साथ…
 thesecretclub/sandboxbootkit
Windows Sandbox के लिए Bootkit, DSE/PatchGuard को अक्षम करने हेतु।
 turretsec/u3000py
Thinkware U3000 डैशकैम के स्थानीय WiFi नियंत्रण प्रोटोकॉल के लिए Python क्लाइंट, जिसे आधिकारिक Android ऐप से रिवर्स-इंजीनियर किया गया है।…








