
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 y198nt/nginx-chain-rift-poolslip
ASLR-स्वतंत्र nginx RCE चेन PoC जो स्टॉक nginx पर system() तक पहुँचने के लिए PoolSlip heap over-read leak (CVE-2026-9256) को rift overflow…
 gmh5225/driver-keattachprocess-kedetachprocess-rebuild
Windows kernel driver फ़ंक्शन KeAttachProcess और KeDetachProcess का पुनर्निर्माण, जिसका उपयोग प्रोसेस अटैचमेंट और एंटी-चीट बायपास अनुसंधान के लिए…
 asama7706r-ui/strilight
x86-64 बाइनरी लूप्स को स्ट्राइडेड अंतराल विश्लेषण के माध्यम से क्लोज़्ड-फॉर्म SMT बाधाओं में परिवर्तित करता है, जिससे O(1) प्रतीकात्मक निष्पादन और…
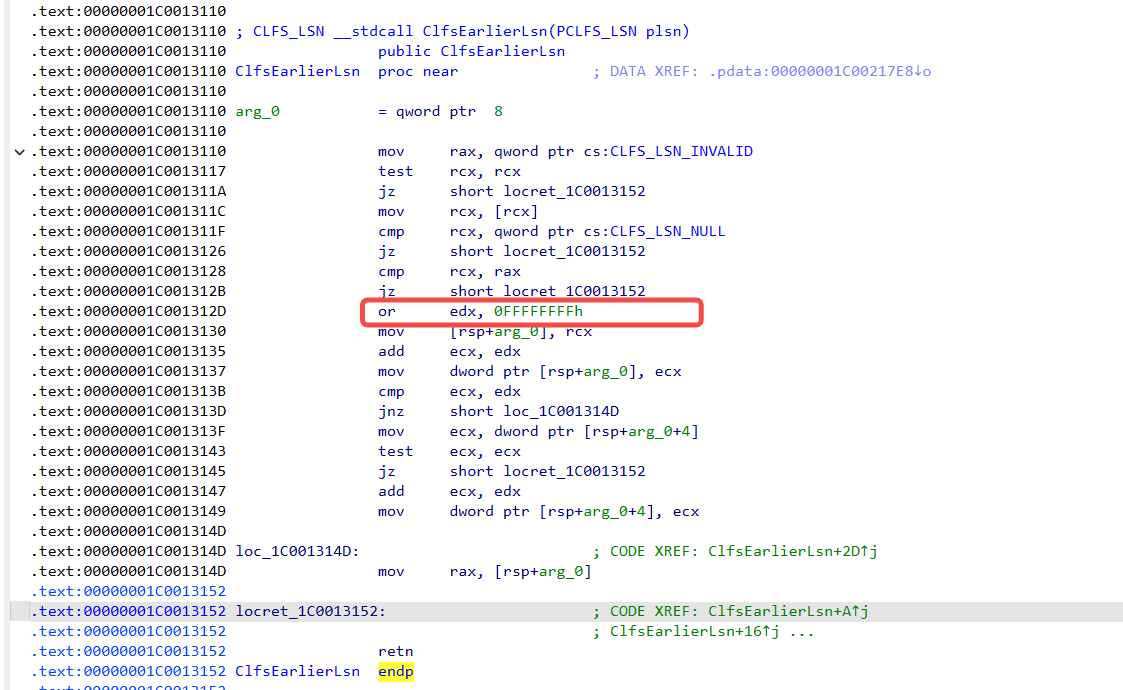 uname1able/cve-2022-24481-analysis
Windows CLFS टाइप कन्फ्यूज़न (CVE-2022-24481) का गहन विश्लेषण, जिसमें मूल-कारण स्पष्टीकरण, शोषण प्रवाह, कर्नेल गैजेट विवरण और कार्यशील स्थानीय…
 secretsquirrel/bdfproxy
MITM के माध्यम से बाइनरी पैच करें: BackdoorFactory + mitmProxy।
 rampagex/firmware-mod-kit
स्वचालित रूप से code.google.com/p/firmware-mod-kit से निर्यात किया गया
 frank2/packer-tutorial
विंडोज़ के लिए पैकर लिखने के तरीके पर एक ट्यूटोरियल!
 denuvosoftwaresolutions/gamba
सामान्य मिश्रित बूलियन-अंकगणितीय अभिव्यक्तियों का सरलीकरण: GAMBA
 gamozolabs/elfloader
शेलकोड के लिए एक आर्किटेक्चर-स्वतंत्र ELF फ़ाइल फ्लैटनर
 hari-prasaanth/thick-client-pentest-checklist
OWASP आधारित चेकलिस्ट जिसमें 80+ टेस्ट केस शामिल हैं
 notsosecure/android_application_analyzer
यह उपकरण एंड्रॉइड एप्लिकेशन की स्थानीय स्टोरेज में सामग्री का विश्लेषण करने के लिए उपयोग किया जाता है।
 live-ctf/livectf-defcon30
DEF CON 30 CTF चुनौती बाइनरी, बिल्ड स्क्रिप्ट और सॉल्व स्क्रिप्ट का संग्रह, बाइनरी एक्सप्लॉइटेशन और रिवर्स इंजीनियरिंग का अभ्यास करने के लिए।
 backengineering/themida-devirt
Themida डेवर्ट परिणाम
 m417z/x64dbg-xfg-marker
एक x64dbg प्लगइन जो XFG कॉल सिग्नेचर को डेटा के रूप में चिह्नित करता है
 frenchyeti/rasputin
मेरे सम्मेलनों और (un)RASPs पर काम से संबंधित संसाधन और शोध पत्र। यह काम प्रगति पर है, कृपया धैर्य रखें :) योगदान करने / मुझसे संपर्क करने / PR करने…
 nccgroup/icpin
अखंडता-जाँच निगरानी के लिए एक Pintool
 therealdreg/bochs_linux_kernel_debugging
Bochs पर Linux कर्नेल डीबगिंग के लिए उपकरण (प्रतीकों, नेटिव Bochs डीबगर और IDA PRO सहित)
 p0dalirius/pdbdownload
एक उपयोगिता जो पोर्टेबल एक्ज़ीक्यूटेबल (PE) से संबद्ध PDB फ़ाइलों को डाउनलोड करती है।








