

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

रिवर्स इंजीनियरिंग

दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k12घं 44मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k8 दिन पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k16घं 12मि पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k3 दिन पहले
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k6 दिन पहले
angr preview#7

angr

GitHubangr/angr
9.0k3 दिन पहले
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k9 महीने पहले
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k16घं 30मि पहले
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k4 महीने पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1938 परिणाम
-Remcos-RAT-Fileless-svchost-Injection-Obfuscated-Payload-Analysis- preview

-Remcos-RAT-Fileless-svchost-Injection-Obfuscated-Payload-Analysis-

GitHubkaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-

एक फ़ाइलरहित Remcos RAT वेरिएंट का रिवर्स इंजीनियरिंग विश्लेषण जो Native API कॉल्स के माध्यम से svchost.exe में इंजेक्ट होता है। इसमें अस्पष्ट पेलोड…

privilege-escalationdynamic-analysis-sandboxingmemory-forensics+8
3
4 महीने पहले
CVE-2022-21971-Windows-Runtime-RCE preview

CVE-2022-21971-Windows-Runtime-RCE

GitHubtufanturhan/cve-2022-21971-windows-runtime-rce

CVE-2022-21971 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Runtime के prauthproviders.dll में एक अनइनिशियलाइज़्ड पॉइंटर फ्री भेद्यता है, जो Word…

memory-forensicsvulnerability-analysisexploitation+3
24 साल पहले
CVE-2025-7771 preview

CVE-2025-7771

GitHublzty/cve-2025-7771

रस्ट-आधारित PoC एक्सप्लॉइट CVE-2025-7771 के लिए, जो एक कमजोर ड्राइवर के माध्यम से मनमाना रीड/राइट प्रिमिटिव प्रदान करता है, साथ ही वर्चुअल-से-फिजिकल…
memory-forensicsvulnerability-analysisexploitation+3
210 महीने पहले
cve-2025-9951-ffmpeg-jp2-poc preview

cve-2025-9951-ffmpeg-jp2-poc

GitHubfm0ss/cve-2025-9951-ffmpeg-jp2-poc

CVE-2025-9951 के लिए प्रमाण-अवधारणा जो FFmpeg में JPEG 2000 घटक-मैपिंग बेमेल के माध्यम से नियंत्रित कॉलबैक निष्पादन प्रदर्शित करता है। इसमें विवरण,…

vulnerability-analysisexploitationreverse-engineering+3
3 महीने पहले
CVE-2025-5548 preview

CVE-2025-5548

GitHubcryptomachio/cve-2025-5548

CVE-2025-5548 भेद्यता का तकनीकी अध्ययन
vulnerability-analysisexploitationreverse-engineering+7
7 महीने पहले
cve-2021-3490-ebpf-analysis preview

cve-2021-3490-ebpf-analysis

GitHubsandesh9978/cve-2021-3490-ebpf-analysis

शोध कार्यान्वयन जो Linux eBPF उपप्रणाली के साथ अंतःक्रिया को प्रदर्शित करता है, जो CVE-2021-3490 से संबंधित है। इसमें BPF मैप निर्माण, syscall रैपर,…
exploit-frameworksvulnerability-analysisreverse-engineering+2
8 महीने पहले
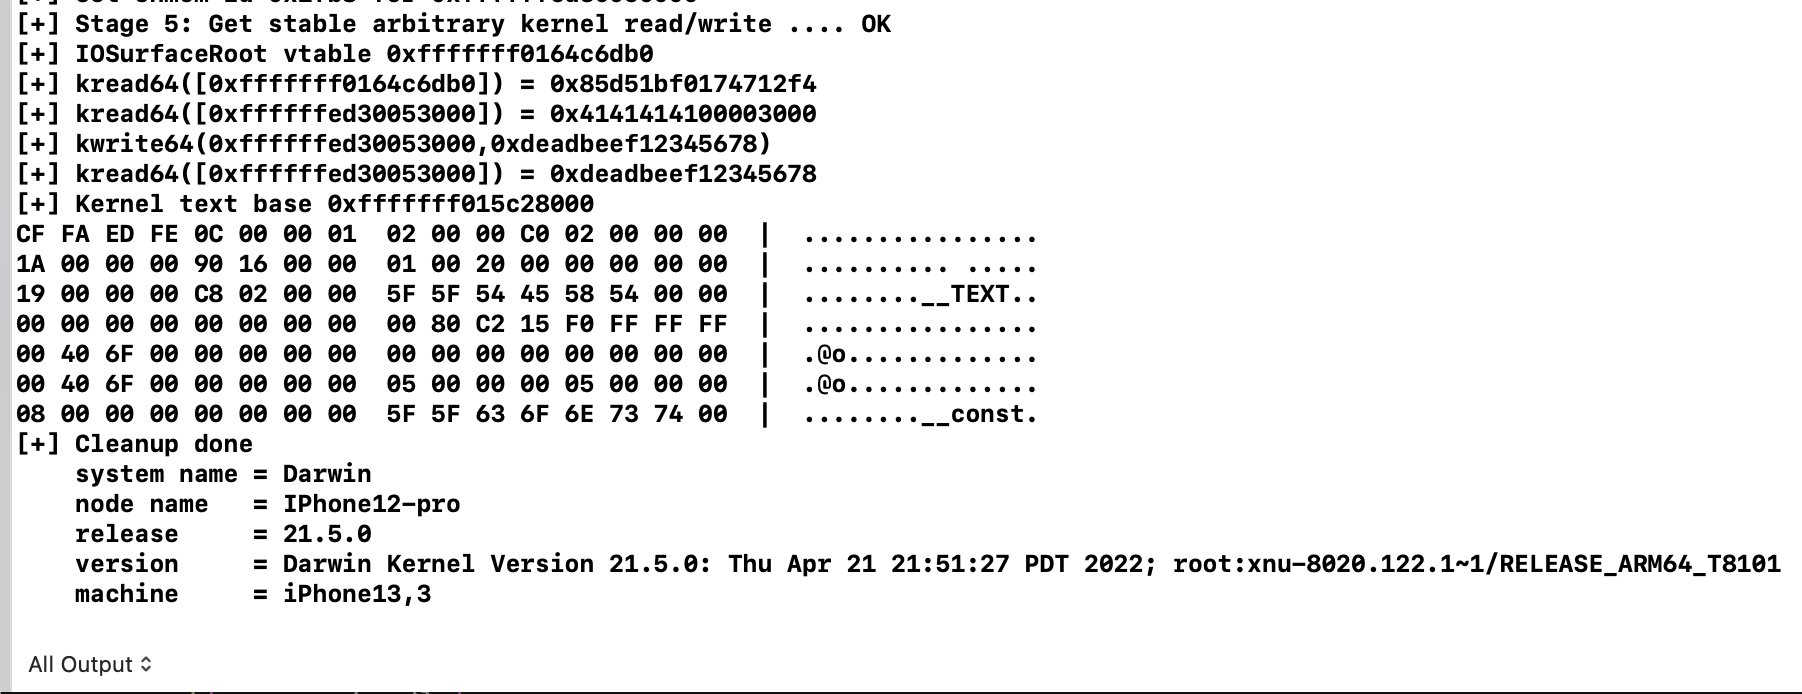
CVE-2022-32898 preview

CVE-2022-32898

GitHubox1111/cve-2022-32898

CVE-2022-32898 का तकनीकी विश्लेषण और शोषण प्रदर्शन, Apple Neural Engine ड्राइवर में एक कर्नेल मेमोरी भ्रष्टाचार भेद्यता, जिसमें iOS कर्नेल के लिए…
ios-securityvulnerability-analysisexploitation+4
2 साल पहले
CVE-2023-30226 preview

CVE-2023-30226

GitHubifygecko/cve-2023-30226

Rizin रिवर्स इंजीनियरिंग फ्रेमवर्क के ELF पार्सर में सेवा से इनकार भेद्यता का दस्तावेज़ीकरण, जो अनंत लूप की ओर ले जाने वाले नकली DT_VERNEEDNUM मान के…

vulnerability-analysisexploitationreverse-engineering+2
3 साल पहले
PixelSmash preview

PixelSmash

GitHubse1ims/pixelsmash

CVE-2026-8461 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और लैब हार्नेस, जो FFmpeg के MagicYUV डिकोडर में एक आउट-ऑफ-बाउंड्स राइट है, जिसमें पेलोड जनरेटर और Qt डेमो…

memory-forensicsvulnerability-analysisexploitation+6
1 महीना पहले
ida-efiutils preview

ida-efiutils

GitHubsnare/ida-efiutils

कुछ IDA Pro स्क्रिप्ट्स जो EFI बाइनरीज़ के रिवर्स इंजीनियरिंग में सहायता करती हैं

embedded-systems-securityreverse-engineeringhardware-iot-security+2
30912 साल पहले
rmgp-complete-handoff preview

rmgp-complete-handoff

GitHubabdgalaxy36-code/rmgp-complete-handoff

पूर्ण RMGP (CVE-2026-43499) कार्यक्षेत्र + SM-A376B/A376BXXU1AZB7 के लिए प्रयोग-स्थिति हैंडऑफ़

android-securityexploit-frameworksvulnerability-analysis+5
2 महीने पहले
frida-snippets preview

frida-snippets

GitHubiddoeldor/frida-snippets

हस्तनिर्मित Frida उदाहरण

android-securitydynamic-analysis-sandboxingios-security+4
2.5k1 साल पहले
rehex preview

rehex

GitHubsolemnwarning/rehex

रिवर्स इंजीनियर्स हेक्स संपादक

reverse-engineeringdebuggersbinary-analysis
2.5k16 दिन पहले
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

ReClass के .NET प्लेटफ़ॉर्म पर एक पोर्ट से अधिक।

dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2k3 साल पहले
malware_training_vol1 preview

malware_training_vol1

GitHubhasherezade/malware_training_vol1

विंडोज मैलवेयर विश्लेषण प्रशिक्षण (खंड 1) के लिए सामग्री

reverse-engineeringforensicsmalware-analysis+4
2.1k2 साल पहले
osx-re-101 preview

osx-re-101

GitHubmichalmalik/osx-re-101

OSX/iOS रिवर्स इंजीनियरिंग के लिए संसाधनों का एक संग्रह।

ios-securityexploitationreverse-engineering+6
1.7k6 साल पहले
barf-project preview

barf-project

GitHubprograma-stic/barf-project

BARF : एक बहु-प्लेटफ़ॉर्म ओपन सोर्स बाइनरी विश्लेषण और रिवर्स इंजीनियरिंग फ्रेमवर्क

static-analysisdynamic-analysis-sandboxingexploit-frameworks+5
1.5k6 साल पहले
Dwarf preview

Dwarf

GitHubigio90/dwarf

पूरी सुविधाओं वाला एकाधिक आर्किटेक्चर/OS डीबगर जो PyQt5 और frida पर आधारित है।

android-securitydynamic-analysis-sandboxingios-security+4
1.3k2 साल पहले
पिछला1…686970…100अगला









