
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।
Kitploit अनुशंसित

 nccgroup/house
एक रनटाइम मोबाइल एप्लीकेशन विश्लेषण टूलकिट जिसमें वेब GUI है, जो Frida द्वारा संचालित है और Python में लिखा गया है।
blackberry/pe_treePython मॉड्यूल जो pefile और PyQt5 का उपयोग करके Portable Executable (PE) फ़ाइलों को ट्री-व्यू में देखने के लिए है। इसका उपयोग IDA Pro और Rekall के…
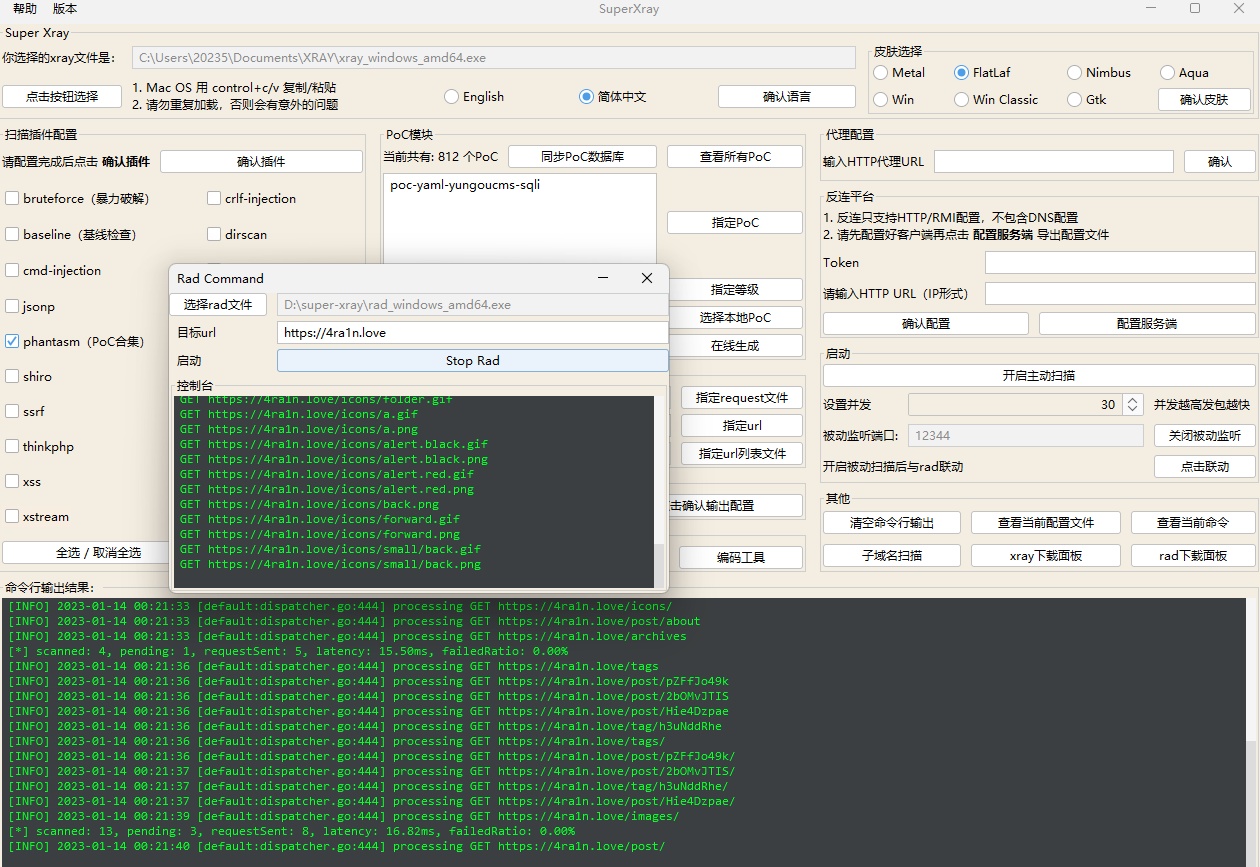 4ra1n/super-xray
XRAY वेब भेद्यता स्कैनिंग टूल का GUI लॉन्चर

 kiexitdispatcher/godefender
एंटी वर्चुअलाइजेशन, एंटी डीबगिंग, AntiVM, एंटी वर्चुअल मशीन, एंटी डीबग, Anti Sandboxie, एंटी सैंडबॉक्स, VM डिटेक्ट पैकेज। केवल Windows.
 sentinelabs/alphagolang
गोलैंग बाइनरीज़ का विश्लेषण करने के लिए IDApython स्क्रिप्ट्स
 mcgill-dmas/kam1n0-community
स्केलेबल असेंबली विश्लेषण प्लेटफॉर्म जो इंडेक्सिंग, क्लोन खोज, और एक्जीक्यूटेबल वर्गीकरण के लिए स्थैतिक, गतिशील और मशीन-लर्निंग तकनीकों का उपयोग करता…
 fr0gger/iatelligence
IATelligence एक Python स्क्रिप्ट है जो PE फ़ाइल का IAT निकालेगी और API तथा संबंधित ATT&CK मैट्रिक्स के बारे में अधिक जानकारी प्राप्त करने के लिए GPT…
 0vercl0k/cve-2022-21971
CVE-2022-21971 "Windows Runtime Remote Code Execution Vulnerability" के लिए PoC
 mynameismeerkat/pyretic
pyREtic मेमोरी में Python 2.x बाइटकोड की रिवर्स इंजीनियरिंग के लिए एक विस्तार योग्य ढांचा है।
 x86-jtag-open-research/x86-jtag-information
Intel और AMD x86 JTAG डीबगर हार्डवेयर, कनेक्टर, प्रोब सॉफ्टवेयर, और निम्न-स्तरीय सिस्टम डिबगिंग तथा फर्मवेयर विश्लेषण के लिए लक्ष्य प्लेटफ़ॉर्म का…
 mfthomps/resim
पूर्ण सिस्टम सिम्युलेटर का उपयोग करके रिवर्स इंजीनियरिंग सॉफ्टवेयर
 dzmitry-savitski/android-pentest-tool
एंड्रॉयड पेनेट्रेशन टेस्टिंग टूल काली लिनक्स के लिए
 gpoulios/ropinjector
ROP-एन्कोडेड शेलकोड्स को PEs में पैच करना
 sofianehamlaoui/pentest-bookmarkz
पेंटेस्टर्स के लिए उपयोगी लिंक्स का संग्रह
 andromeda1957/netpwn
पेंटेस्टिंग के कार्यों को स्वचालित करने के लिए बनाया गया उपकरण।
 advdebug/brovan
User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
 utkonos/lst2x64dbg
IDA, Ghidra, Binary Ninja, और Relyze फ़ाइलों से लेबल निकालें और x64dbg डेटाबेस निर्यात करें। radare2 के मुख्य पते सहित।









