

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
श्रेणियाँ

रिवर्स इंजीनियरिंग

दुर्भावनापूर्ण सॉफ़्टवेयर आंतरिक और जटिल बाइनरी को डीकंपाइल करने, डिससेम्बल करने और समझने के उपकरण।

Kitploit अनुशंसित

शीर्ष उपकरण

10 चयनित
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 दिन पहले
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k13घं 20मि पहले
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k8 दिन पहले
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k16घं 48मि पहले
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k3 दिन पहले
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k6 दिन पहले
angr preview#7

angr

GitHubangr/angr
9.0k3 दिन पहले
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k9 महीने पहले
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k17घं 6मि पहले
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k4 महीने पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
1938 परिणाम
rpef preview

rpef

GitHubmncoppola/rpef

उपभोक्ता/SOHO राउटरों के लिए स्टॉक फर्मवेयर इमेज में बैकडोर डालने की प्रक्रिया को सरल और तेज़ बनाता है

embedded-systems-securityexploitationreverse-engineering+6
12413 साल पहले
C-Game-Modding-Utility preview

C-Game-Modding-Utility

GitHubc0mposer/c-game-modding-utility

एक गेम मॉडिंग उपयोगिता जो C/C++ कोड इंजेक्ट करना आसान बनाती है।

embedded-systems-securityreverse-engineeringdebuggers+5
6710 महीने पहले
MK4001MTD-USB-Bridge preview

MK4001MTD-USB-Bridge

GitHubwill127534/mk4001mtd-usb-bridge

RP2040 फ़र्मवेयर जो एक Toshiba MK4001MTD 0.85" SDIO microdrive को USB mass storage डिवाइस के रूप में ब्रिज करता है, पूरे SDIO-ATA प्रोटोकॉल स्टैक को…
embedded-systems-securityreverse-engineeringdata-recovery+4
424 महीने पहले
remcos-decoder preview
Archived

remcos-decoder

GitHubcisco-talos/remcos-decoder

Talos Decryptor POC Remcos RAT संस्करण 2.0.5 और इससे पहले के लिए

encryption-decryption-toolsreverse-engineeringmalware-analysis+2
248 साल पहले
gv_decryptor preview

gv_decryptor

GitHubcaveeroo/gv_decryptor

Gallery Vault डंप रिकवरी टूल जिसमें स्वचालित खोज, कुंजी व्युत्पत्ति और स्वचालित मीडिया पुनर्स्थापना शामिल है।


android-securityencryption-decryption-toolsreverse-engineering+5
43 महीने पहले
cfgrip preview

cfgrip

GitLabbinaryhardening/cfgrip

PE/ELF x86/x64 बाइनरी को डिसअसेंबल करता है, GOT, जंप टेबल्स और रजिस्टर ट्रेसिंग के माध्यम से अप्रत्यक्ष शाखाओं का समाधान करता है, और स्थैतिक विश्लेषण…

static-analysisreverse-engineeringdebuggers+1
23 महीने पहले
gr-qradiolink preview

gr-qradiolink

GitHubsupermagnum/gr-qradiolink

GNU Radio आउट-ऑफ-ट्री (OOT) मॉड्यूल QRadioLink ब्लॉक के लिए।
reverse-engineeringfuzzingnetwork-security+7
15 महीने पहले
CVE-2023-50564 preview
Archived

CVE-2023-50564

GitHubipuig/cve-2023-50564

CVE-2023-50564 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Pluck CMS को लक्षित करता है, दुर्भावनापूर्ण मॉड्यूल इंस्टॉलेशन के माध्यम से रिवर्स शेल प्रदान…

payload-generationvulnerability-analysisexploitation+2
2 साल पहले
libunwind_CVE-2015-3239 preview

libunwind_CVE-2015-3239

GitHubrenukaselvar/libunwind_cve-2015-3239

स्टैक अनवाइंडिंग और बैकट्रेस जनरेशन के लिए C लाइब्रेरी, जो कई आर्किटेक्चर और ऑपरेटिंग सिस्टम का समर्थन करती है, साथ ही बिल्ड और रिग्रेशन टेस्टिंग…

memory-forensicsvulnerability-analysisexploitation+3
2 साल पहले
Rusty-Stealer-Keylogger-Screen-Streaming-Service-Persistence-Defender-Evasion-Analysis preview

Rusty-Stealer-Keylogger-Screen-Streaming-Service-Persistence-Defender-Evasion-Analysis

GitHubkaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis

Rusty Stealer का रिवर्स इंजीनियरिंग: एक Rust-आधारित RAT जिसमें उन्नत कीलॉगिंग, लाइव स्क्रीन स्ट्रीमिंग, और स्थायित्व बनाए रखने के लिए आक्रामक डिफेंस…

defensive-toolspersistence-mechanismsreverse-engineering+6
320 दिन पहले
seetong-ts81xxd3x-rce preview

seetong-ts81xxd3x-rce

GitHubheapframe/seetong-ts81xxd3x-rce

CVE-2026-100886 | अनधिकृत रिमोट कोड निष्पादन टूलकिट।

embedded-systems-securityiot-securityvulnerability-analysis+6
121 दिन पहले
CVE-2026-20687-AppleJPEGDriver-UAF preview

CVE-2026-20687-AppleJPEGDriver-UAF

GitHubenfilade-labs/cve-2026-20687-applejpegdriver-uaf

CVE-2026-20687: AppleJPEGDriver startDecoder टाइमआउट UAF — iOS/macOS कर्नेल भेद्यता जो विलंबित पैनिक (A19 Pro, iOS 26.3 RC) की ओर ले जाती है
ios-securitymemory-forensicsvulnerability-analysis+4
27 महीने पहले
Sourcetrail preview
Archived

Sourcetrail

GitHubcoatisoftware/sourcetrail

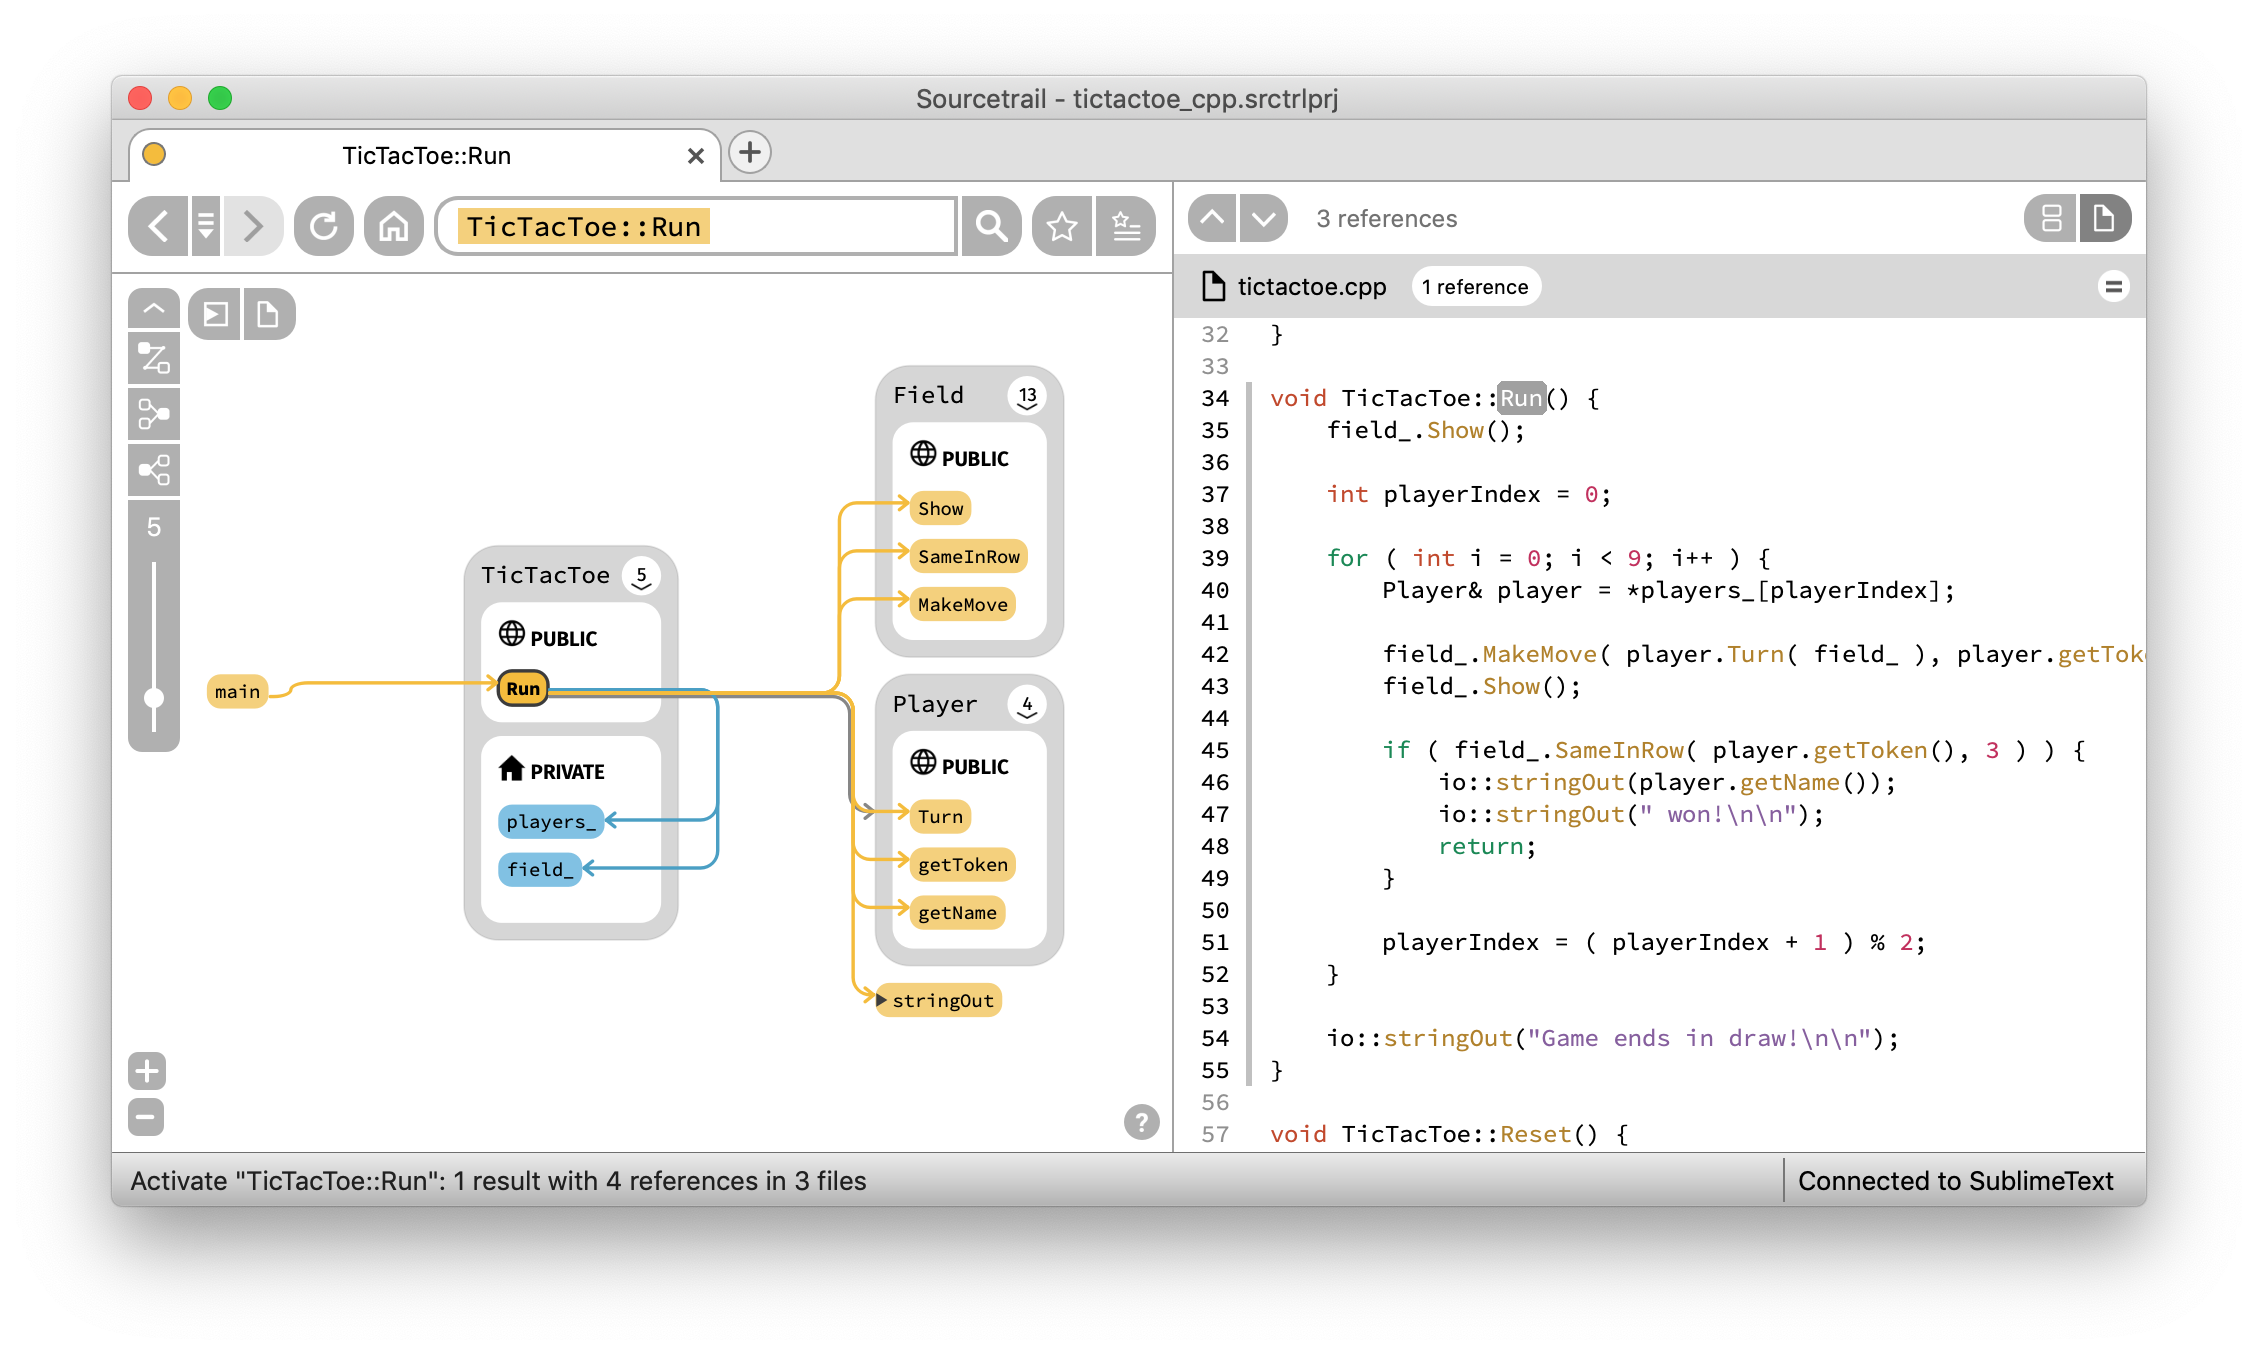
Sourcetrail - निःशुल्क और ओपन-सोर्स इंटरैक्टिव सोर्स एक्सप्लोरर

static-code-analysiscode-analysisreverse-engineering+2
16.5k4 साल पहले
peda preview

peda

GitHublongld/peda

PEDA - GDB के लिए Python एक्सप्लॉइट विकास सहायता

exploit-frameworksexploitationreverse-engineering+5
6.1k5 साल पहले
the-backdoor-factory preview

the-backdoor-factory

GitHubsecretsquirrel/the-backdoor-factory

Patch PE, ELF, Mach-O बाइनरी को शेलकोड के साथ पैच करें, विकास में नया संस्करण, केवल प्रायोजकों के लिए उपलब्ध

exploitationreverse-engineeringshellcode+6
3.4k3 साल पहले
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

FLARE टीम से IDA Pro उपयोगिताएँ

dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5k2 साल पहले
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

मैलवेयर PE फ़ाइलों को मेमोरी से डिस्क पर डंप करके विश्लेषण के लिए विंडोज़ टूल।

memory-forensicsreverse-engineeringforensics+2
1.9k1 महीना पहले
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

हनीपॉट्स के एक संग्रह से पकड़े गए मैलवेयर नमूने जिन्हें मैं प्रबंधित करता हूँ

reverse-engineeringforensicsmalware-analysis+4
1.8k6 साल पहले
पिछला1…505152…100अगला








