
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 24520597-blip/cve-2026-999999
X-Trading Portal v1.4.2 के डैशबोर्ड मेटाडेटा रेंडरिंग इंजन में एक गंभीर सर्वर-साइड टेम्पलेट इंजेक्शन (SSTI) कमजोरी मौजूद है। यह दोष आंतरिक Smarty…
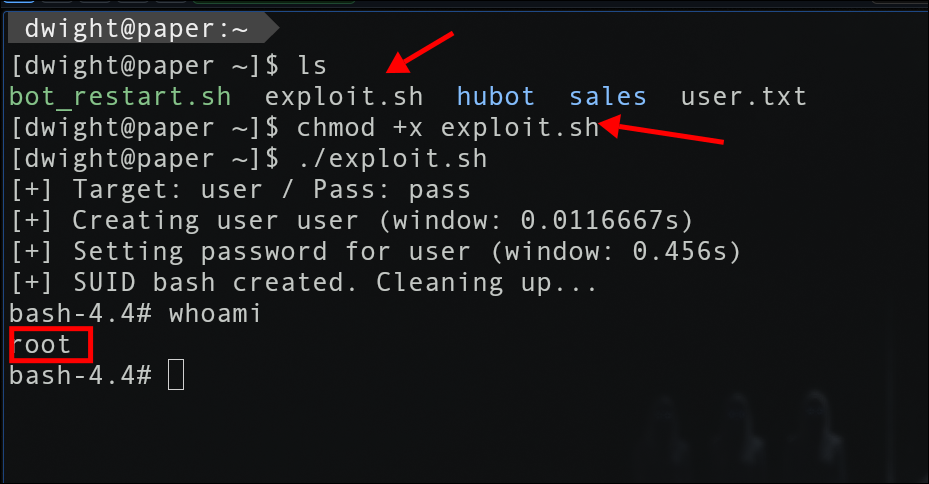 jeanback1/cve-2021-3560-exploit
CVE-2021-3560 — accounts-daemon D-Bus रेस कंडीशन के माध्यम से Polkit विशेषाधिकार वृद्धि शोषण
 nxploited/cve-2026-20182
Cisco Catalyst SD-WAN पीयरिंग प्रमाणीकरण बाईपास
 nxploited/cve-2026-47668
DbGate बिना प्रमाणीकरण के दूरस्थ कोड निष्पादन
 runt1me/cve-2025-50946
CVE-2025-50946 के लिए एक्सप्लॉइट स्क्रिप्ट
 nayakchinmohan/cve-2026-45401
CVE-2026–45401 में रिपोर्ट की गई ssrf समस्या के लिए कार्यशील एक्सप्लॉइट
 tazmidev/cve-2026-36239
CVE-2026-36239 | PbootCMS ≤3.2.12 में प्रमाणित RCE
 asbawy/graftraverse-cve-2021-43798
CVE-2021-43798 MiNi शोषण ढांचा
 azqzazq1/lid
LID — लिनक्स इंटीग्रिटी ड्रिफ्ट: eBPF पाथनाम पुनर्लेखन के माध्यम से AppArmor को बायपास करना। शून्य ऑडिट फुटप्रिंट के साथ प्री-LSM सिस्कॉल तर्क…
 russellwork2021-lgtm/cosmicsting-cve-2024-34102-exploit
Magento/Adobe Commerce XXE भेद्यता के लिए संपूर्ण CosmicSting (CVE-2024-34102) एक्सप्लॉइट सुइट।
 psycostea/pi-zero-2w-bad-usb
अपने Pi Zero 2W को BadUSB बनाने के लिए कॉन्फ़िगर करें।
 0xs4n4tg/cve-2025-47812
CVE-2025-47812 Poc wingdata HTB के लिए
 sardine-web/automated-scanner-cve-2026-41940
स्वचालित स्कैनर और पोस्ट-एक्सप्लॉइटेशन टूलकिट CVE-2026-41940 के लिए — cPanel और WHM रूट प्रमाणीकरण बाईपास, सेशन-फ़ाइल CRLF इंजेक्शन के माध्यम से
 ang3ll/cve-2025-66177
Hikvision NVR फर्मवेयर v4.72 और v4.83 के लिए CVE-2025-66177 Metasploit एक्सप्लॉइट
 w3nch/cve-2025-55182-in-go
CVE-2025-55182 के लिए Go-आधारित शोषण, प्रोटोटाइप प्रदूषण के माध्यम से React Server Components में रिमोट कोड एक्ज़ीक्यूशन प्राप्त करता है। आर्बिट्रेरी…
 speatx/react2shell-cve-2025-55182
CVE-2025-55182 — React Server Components (React2Shell) में बिना प्रमाणीकरण के RCE। CVSS 10.0 अधिकृत पैठ परीक्षण के लिए शोषण उपकरण।
 speatx/wordpress-rce-cve-2019-8942
वर्डप्रेस क्रॉप इमेज RCE के लिए Python शोषण टूलकिट — CVE-2019-8942 & CVE-2019-8943
 n1et/cve-2026-46529
Evince/xreader/Atril RCE शोषण से CVE-2026-46529








