
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 gregdurys/specterops-k8s-red-teamers-libvirt-patch
अनौपचारिक libvirt पैच फ्री SpecterOps Kubernetes for Red Teamers लैब के लिए
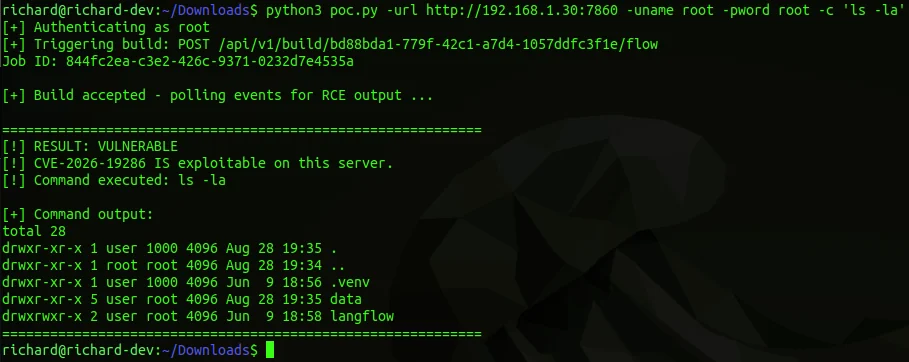 rmhowe425/poc-cve-2026-19286
CVE-2026-19286 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में प्रमाणित रिमोट कमांड निष्पादन की अनुमति देता है, जो क्राफ्टेड HTTP अनुरोधों के…
 1r0bit/taskhound
दूरस्थ प्रणालियों पर विशेषाधिकार प्राप्त अनुसूचित कार्यों को सूचीबद्ध करने का उपकरण
 bushidouk/ransomware-tool-matrix
एक संसाधन जिसमें प्रत्येक रैंसमवेयर गिरोह द्वारा उपयोग किए जाने वाले सभी उपकरण शामिल हैं
 thehackersbrain/certificate-of-compromise
SoK/व्हाइटपेपर: सक्रिय निर्देशिका प्रमाणपत्र सेवा के विरुद्ध आक्रामक संचालन पर
 papermtn/slack-watchman
स्लैक एन्यूमरेशन और उजागर सीक्रेट्स का पता लगाने वाला टूल
 rawfilejson/awesome-osint-arsenal
OSINT और रिकॉन टूलकिट // 100+ उपकरण, एक-कमांड इंस्टॉलर, SOCMINT, GEOINT, नेटवर्क रिकॉन, डार्क वेब, फोरेंसिक और अधिक।
 ilokaas/cve-2026-24061-payload
CVE-2026-24061 के लिए एक PoC एक्सप्लॉइट - GNU InetUtils telnetd आर्गुमेंट इंजेक्शन प्रमाणीकरण बायपास
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
CVE-2026-76060 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, ZoneMinder के इवेंट एक्सपोर्ट में OS कमांड इंजेक्शन, जो क्राफ्टेड मॉनिटर नामों के माध्यम से RCE…
 siebrum/cve-2026-23751-poc
RemotingClient को CVE-2026-23751 (Tungsten Automation - Kofax Capture अनधिप्रमाणित फ़ाइल पढ़ें/लिखें, रिमोट कोड निष्पादन और .NET HTTP Remoting के…
 synacktiv/grouppolicybackdoor
ग्रुप पॉलिसी ऑब्जेक्ट्स हेरफेर और शोषण फ्रेमवर्क
 ahseven/cve-2026-33017-poc-reverse-shell
CVE-2026-33017 के लिए एक्सप्लॉइट, जो Langflow में एक बिना प्रमाणीकरण वाला RCE है, जो दुर्भावनापूर्ण CustomComponent पेलोड के माध्यम से रिवर्स शेल…
 uwugreed/cve-2025-55182-poc
मुझे पता है कि आप शायद Hack the Box से यहाँ आए हैं, अगर ऐसा है, तो हाँ, यह वास्तव में काम करता है।
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python फ्रेमवर्क जो MCP ब्रिज के माध्यम से 9Router पर अनधिकृत RCE के लिए CVE-2026-46339 का शोषण करता है, पहचान से बचने के लिए टेम्पोरल शार्डिंग और…
 k4pxd/cve-2022-46169
कैक्टि 1.2.22 बिना प्रमाणीकरण के कमांड इंजेक्शन
 sahmsec/cve-2026-32475
CVE-2026-32475 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Elementor Pro में एक अनप्रमाणित मनमाना फ़ाइल अपलोड जो रिमोट कोड निष्पादन की ओर ले जाता है।…
 mvelazc0/badzure
BadZure जानबूझकर गलत कॉन्फ़िगर किए गए Entra ID टेनेंट्स और Azure सब्सक्रिप्शन्स की तैनाती को स्वचालित करता है, उनमें विविध संस्थाओं और कॉन्फ़िगरेबल,…
 kypvas/ad_attack_architecture
Active Directory आक्रमण आर्किटेक्चर मैप व्यापक पेंटेस्ट संदर्भ — रिकॉन से डोमेन प्रभुत्व तक








