
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 bridgeralderson/cve-2026-58424
Gitea ओपन सोर्स Git सर्वर की approval‑gate लॉजिक में एक खामी है, जो एक स्थायी फोर्क (permanent fork) से उत्पन्न होने वाले पुल रिक्वेस्ट (pull…
 nxploited/cve-2026-13714
Realtyna Organic IDX प्लगइन + WPL Real Estate < 5.3.0 - बिना प्रमाणीकरण के मनमाना फ़ाइल अपलोड से रिमोट कोड निष्पादन
 1xpwn/cve-2025-32463
यह CVE sudo संस्करण 1.9.14 से 1.9.17 में एक भेद्यता को संबोधित करता है, जो अनधिकृत स्थानीय विशेषाधिकार वृद्धि के माध्यम से रूट एक्सेस प्राप्त करने…
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
उन्नत CVE-2023-44487 HTTP/2 Rapid Reset भेद्यता शोषण ढांचा। इसमें मल्टी-कनेक्शन समवर्ती हमले, अनुकूली दर नियंत्रण, यादृच्छिक हेडर के साथ स्टील्थ मोड,…
 tamatahyt/cve-2026-53576
# केस्ट्रा अनअथेंटिकेटेड RCE एक्सप्लॉइट (CVE-2026-53576)
 s-vx/cve-2026-47668
DBGate में /runners/start एंडपॉइंट के माध्यम से अप्रमाणित रिमोट कोड निष्पादन के लिए PoC शोषण, ब्लाइंड RCE मोड और कंटेनर-आधारित परीक्षण स्क्रिप्ट के…
 lazytitan33/cve-2026-67599_clearos_rce
प्रमाणित ब्लाइंड OS कमांड इंजेक्शन ClearOS में
 strozfriedberg/badsamba
यह मॉड्यूल उस स्थिति में स्टार्टअप स्क्रिप्ट निष्पादन का शोषण करने के लिए उपयोग किया जाता है, जब इसे Windows Group Policy सेटिंग्स के माध्यम से किसी…
 vozzie/uacscript
विंडोज स्क्रिप्ट होस्ट में विंडोज 7 यूएसी बायपास भेद्यता
 bee13oy/av_kernel_vulns
एंटीवायरस सॉफ्टवेयर की कर्नेल कमजोरियों के लिए PoCs
 bytecode77/slui-file-handler-hijack-privilege-escalation
# स्लुई फ़ाइल हैंडलर हाईजैक UAC बाईपास स्थानीय विशेषाधिकार वृद्धि
 hantwister/scat
HP SiteScope क्रेडेंशियल अधिग्रहण टूल
 foxglovesec/javaunserializeexploits
WebLogic, WebSphere, JBoss, Jenkins और OpenNMS में Java deserialization कमजोरियों के लिए Exploit टूलकिट। यह तैयार किए गए serialized payloads उत्पन्न…
 3gstudent/homework-of-python
पायथन कोड्स ऑफ़ माय ब्लॉग।
 eng1ndes/northstarc2
वेब आधारित कमांड कंट्रोल फ्रेमवर्क (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware #CnC…
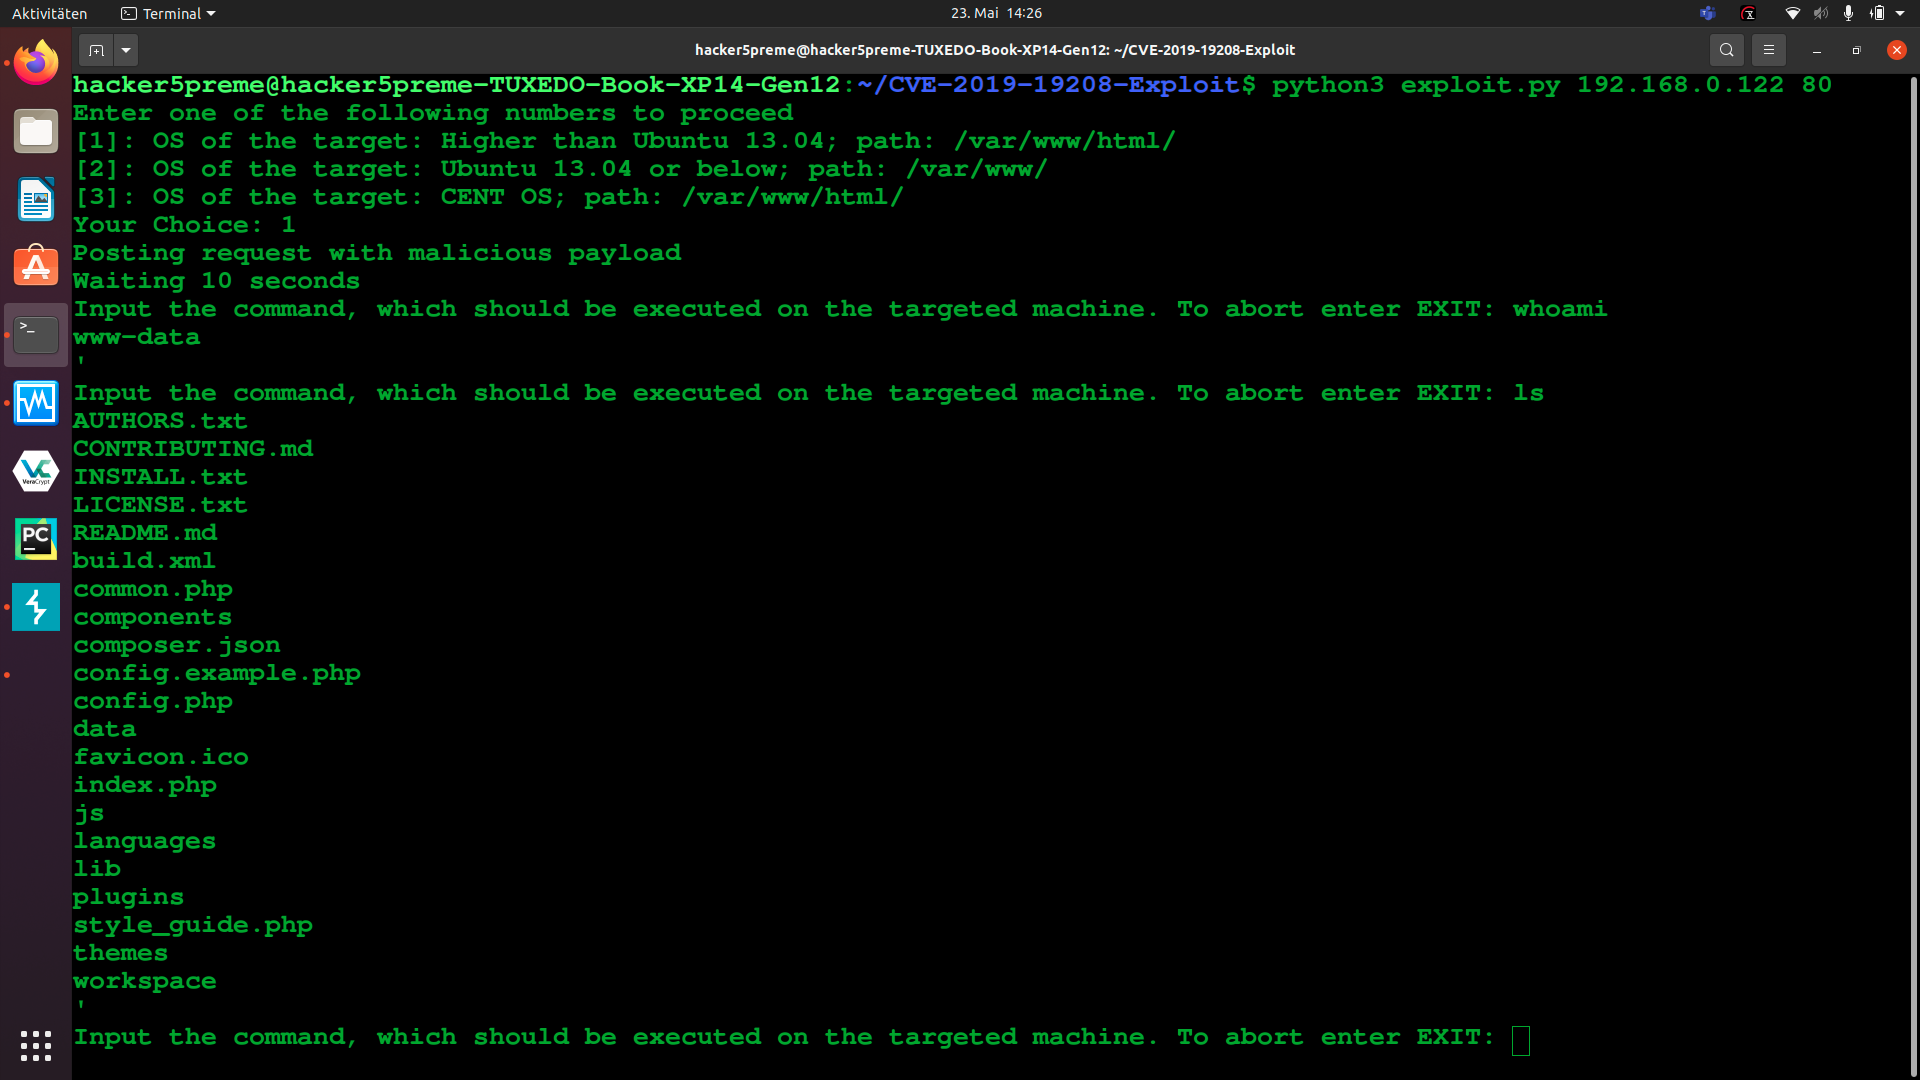 hacker5preme/exploits
मेरे द्वारा विकसित एक्सप्लॉइट्स का पूरा संग्रह (Hacker5preme)
 parrotsec/mimikatz
Windows क्रेडेंशियल्स (पासवर्ड, हैश, Kerberos टिकट) को मेमोरी से निकालने तथा pass-the-hash, pass-the-ticket और golden ticket हमले करने के लिए उपकरण
 randomrobbiebf/grafana-ssrf
प्रमाणित SSRF in Grafana








