
 #1

 knight0x07/bumblecrypt
एक Bumblebee-प्रेरित क्रिप्टर
 beichendream/printnotifypotato
प्रिंटनोटिफाईपोटैटो
 nul0x4c/manualrsrcdatafetching
अपना डेटा संसाधन अनुभाग से मैन्युअल रूप से प्राप्त करें, windows apis की कोई आवश्यकता नहीं है
 hazcod/ransomwhere
आपकी ransomware प्रतिक्रिया रणनीति का परीक्षण करने के लिए एक PoC रैंसमवेयर नमूना।
 nyxgeek/onedrive_user_enum
onedrive उपयोगकर्ता गणना - मान्य o365 उपयोगकर्ताओं की गणना करने के लिए पेंटेस्ट टूल
 nul0x4c/etwsessionhijacking
Procmon को नेटवर्क इवेंट्स की निगरानी करने से रोकने पर एक PoC
 netspi/microburst
Microsoft Azure सुरक्षा का आकलन करने के लिए स्क्रिप्ट्स का संग्रह
 nmantani/archiver-motw-support-comparison
विंडोज़ आर्काइवर सपोर्ट की तुलना Mark of the Web (MOTW) प्रसार के लिए करता है, जिससे टीमों को यह आकलन करने में मदद मिलती है कि कौन से उपकरण MOTW को…
 i-am-shodan/usbarmyknife
USB Army Knife – पेनेट्रेशन टेस्टर्स और रेड टीमर्स के लिए अंतिम क्लोज़ एक्सेस टूल।
 george0papasotiriou/cve-2026-3333-dns-rebinding-to-steal-cloud-metadata
Python एक्सप्लॉइट CVE-2026-3333 के लिए है जो DNS रीबाइंडिंग का प्रदर्शन करता है ताकि SSRF-संवेदनशील वेब ऐप के माध्यम से क्लाउड मेटाडेटा तक पहुंचा जा…
 rahulreddykarne/cve-2026-43637-cornac
Cornac में _extract_archive के माध्यम से पाथ ट्रैवर्सल (Tar Slip) (CVE-2026-43637)
 shinthink/cve-2026-60004
CVE-2026-60004 — Gitea/Forgejo Diffpatch Git Hook RCE। Bare clone → post-index-change hook इंजेक्शन। CVSS 9.8 | CWE-94 | Gitea < 1.27.1
 skoveit/cve-2026-32941
CVE-2026-32941 PoC - Sliver रिमोट OOM
 garagehq/nightcrawler
फोन पर स्थानीय AI-संचालित रेड टीमर
 vampsecure-labs/vamp-forticheck
VampSecure Labs: FortiOS CVE स्कैनर (CVE-2018-13379, CVE-2022-40684, CVE-2023-27997, CVE-2024-21762)
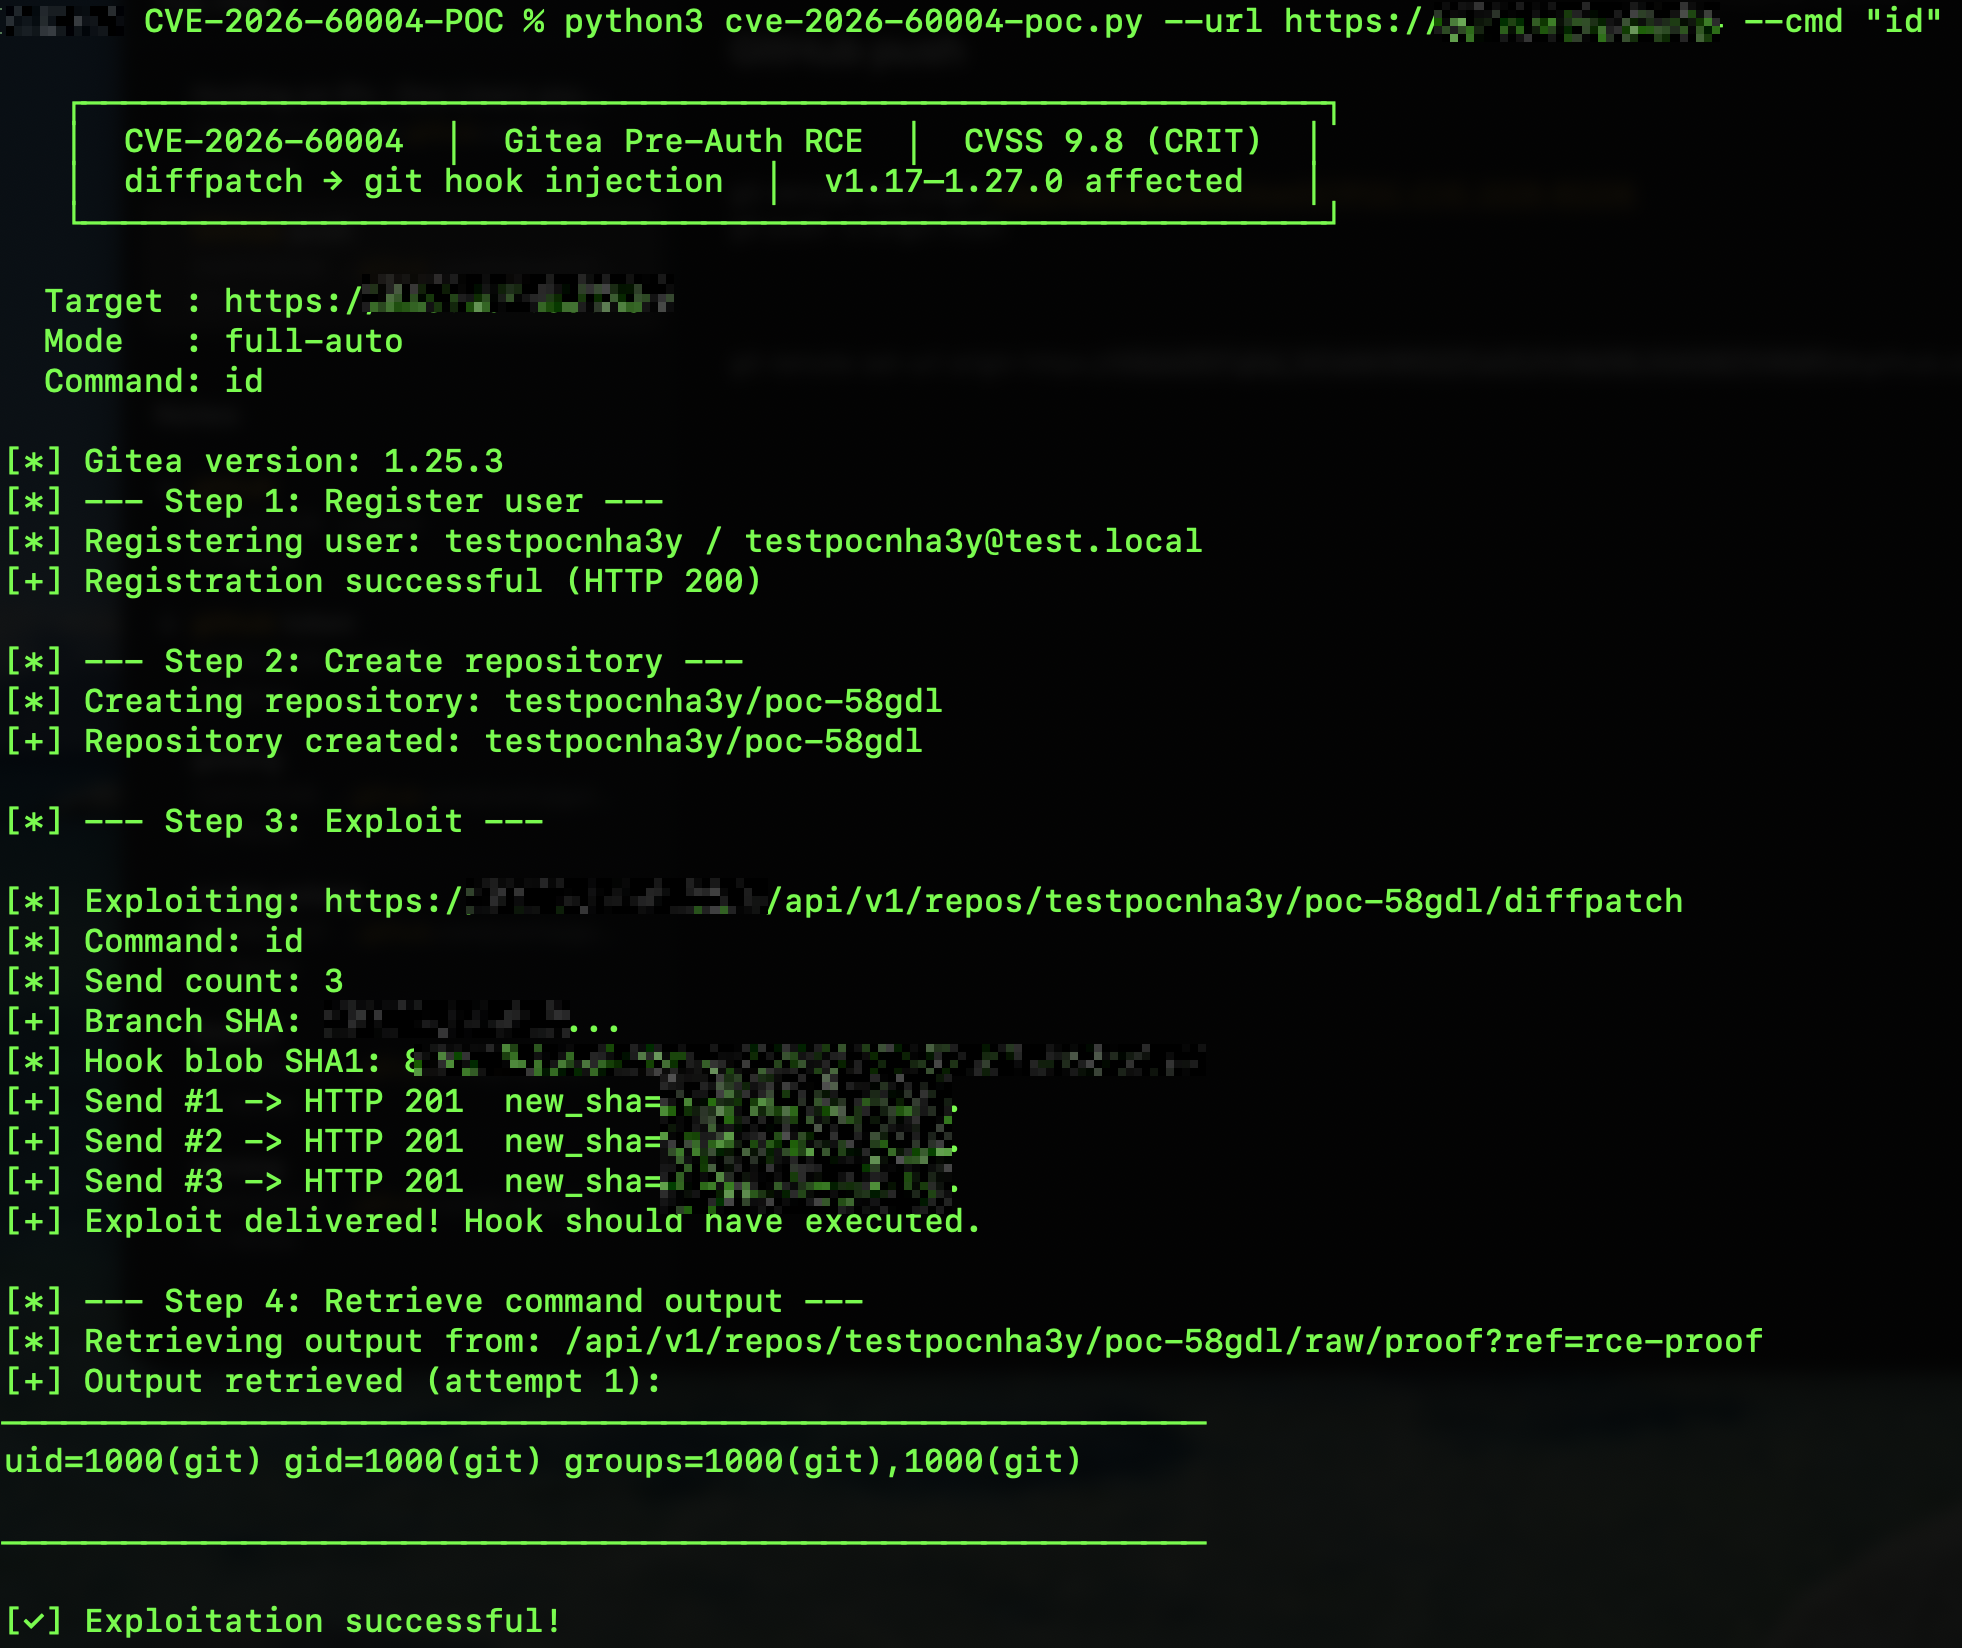 imbas007/cve-2026-60004-poc
CVE-2026-60004 प्री-ऑथ RCE एक्सप्लॉइट — Gitea <= 1.27.0 diffpatch git हुक इंजेक्शन (CVSS 9.8)
 lixmk/concierge
कॉन्सियर्ज टूलकिट: भौतिक पहुंच नियंत्रण की पहचान और शोषण









