
 #1

 omerya/invisi-shell
अपने PowerShell स्क्रिप्ट को खुलेआम छिपाएं। सभी PowerShell सुरक्षा सुविधाओं को बायपास करें।
 0xthirteen/sharprdp
रिमोट डेस्कटॉप प्रोटोकॉल .NET कंसोल एप्लीकेशन प्रमाणित कमांड निष्पादन के लिए
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 zeromemoryex/chaos-rootkit
अब तुम मुझे देखते हो, अब तुम नहीं देखते
 saadahla/filelesspeloader
रिमोट AES-एन्क्रिप्टेड PE को मेमोरी में लोड करें, इसे डिक्रिप्ट करें और चलाएँ।
 semperis/entragoat
एक जानबूझकर कमजोर Microsoft Entra ID वातावरण। व्यावहारिक, यथार्थवादी हमले चुनौतियों के माध्यम से पहचान सुरक्षा सीखें।
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J जावा एक्सप्लॉइट - WAF बायपास तरकीबें
 xaff-xaff/cronos-rootkit
Cronos विंडोज 10/11 x64 रिंग 0 रूटकिट है। Cronos प्रक्रियाओं को छिपाने, उनकी सुरक्षा करने और टोकन हेरफेर के माध्यम से उन्हें उन्नत (एलिवेट) करने में…
 rvn0xsy/cooolis-ms
Cooolis-ms एक कोड निष्पादन उपकरण है जिसमें Metasploit Payload Loader, Cobalt Strike External C2 Loader, Reflective DLL injection शामिल हैं। इसकी…
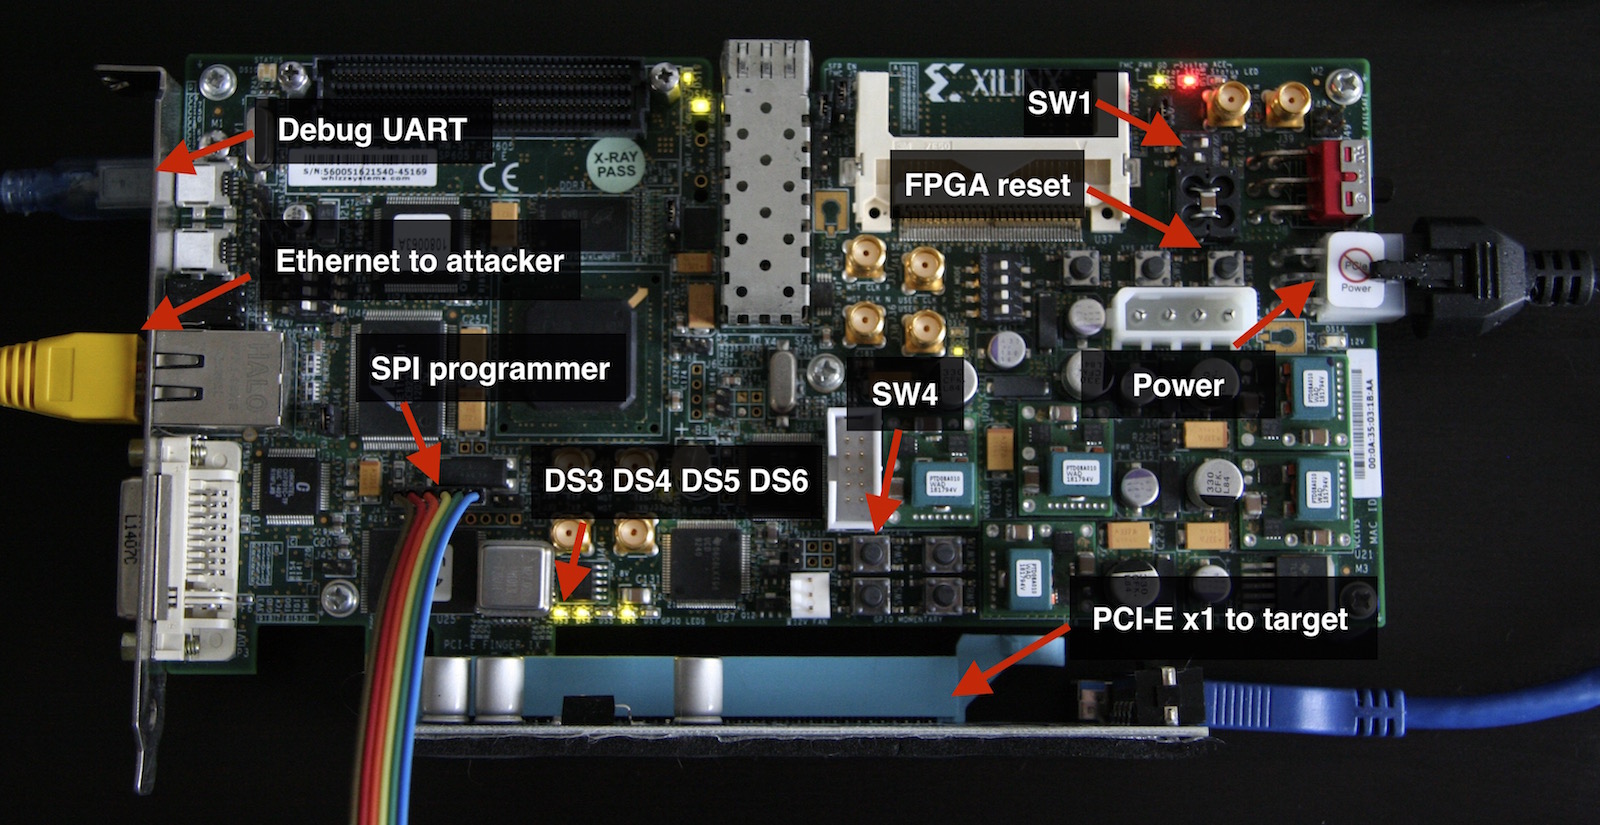 cr4sh/s6_pcie_microblaze
Xilinx SP605 के लिए PCI Express DIY हैकिंग टूलकिट। इस रिपॉज़िटरी में Hyper-V बैकडोर और बूट बैकडोर भी शामिल हैं, लिंक और जानकारी के लिए readme देखें।
 al1ex/pentest-tools
इंट्रानेट पेनेट्रेशन टूल्स
 googleprojectzero/symboliclink-testing-tools
Windows टूल्स का एक छोटा सूट जो विभिन्न symbolic link प्रकारों, mount points और oplocks को बनाने और परीक्षण करने के लिए है, ताकि TOCTOU और अन्य फाइल…
 sh3lldon/fullbypass
एक उपकरण जो AMSI (एंटीमैलवेयर स्कैन इंटरफ़ेस) और PowerShell CLM (प्रतिबंधित भाषा मोड) को बायपास करता है और आपको FullLanguage PowerShell रिवर्स शेल…
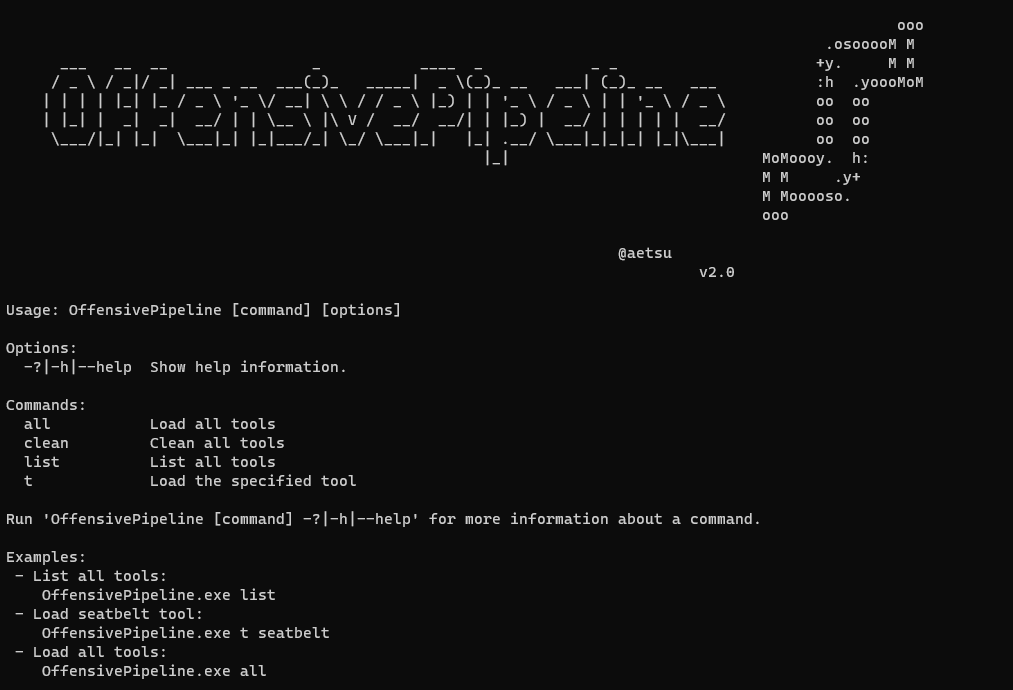 aetsu/offensivepipeline
OfensivePipeline आपको C# टूल्स को डाउनलोड और बिल्ड करने की अनुमति देता है, रेड टीम अभ्यासों के लिए उनकी एवेज़न को बेहतर बनाने हेतु कुछ संशोधन लागू…
 mr-un1k0d3r/thundershell
Python / C# अनमैनेज्ड PowerShell आधारित RAT
 lsecqt/offensivecpp
इस रेपो में C/C++ स्निपेट्स शामिल हैं जो विशिष्ट आक्रामक परिदृश्यों में सहायक हो सकते हैं।
 kkevsterrr/backdoorme
शक्तिशाली स्वचालित बैकडोरिंग उपयोगिता









