
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 warpedatom/offsetinspect
AMSI/Defender डिटेक्शन-सीमा विश्लेषण और स्थैतिक मैलवेयर ट्राइएज के लिए PowerShell टूलकिट जो बाइट ऑफसेट को डिटेक्शन ट्रिगर्स से मैप करता है, साथ ही…
 rek7/postshell
PostShell - पोस्ट-एक्सप्लॉइटेशन बाइंड/बैककनेक्ट शेल
 nccgroup/ransomware-simulator
NCC Group रैनसमवेयर सिम्युलेटर
 0xv1n/macnoise
विस्तारणीय MacOS सिस्टम टेलीमेट्री जनरेटर।
 cheshireca7/smbautorelay
SMB Auto Relay, पेंटेस्टिंग और रेड टीमिंग अभ्यासों के लिए सक्रिय निर्देशिका वातावरण में SMB/NTLM रिले तकनीक का स्वचालन प्रदान करता है।
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell एक RAT और Botnet है जिसे तीन प्रोग्रामों के समूह के रूप में डिज़ाइन किया गया है।
 woj-ciech/social-media-c2
स्क्रिप्ट एक प्रूफ ऑफ कॉन्सेप्ट है कि सोशल मीडिया साइटों का उपयोग करके अपनी मशीन को कैसे नियंत्रित किया जाए।
 alanbaumgartner/aurora
Aurora रिमोट प्रशासन उपकरण
 ottoyrocky/phantom-brain
ऑफलाइन एआई के साथ पोर्टेबल इंटेलिजेंट पहचान नेटवर्क
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Linux/Windows/Unix सिस्टम के लिए उन्नत व्यवहारिक C2 और रिवर्स शेल डिटेक्टर। इसमें रीयल-टाइम कनेक्शन विश्लेषण, ह्यूरिस्टिक…
 fallen-angel-systems/fas-judgement-oss
ओपन-सोर्स प्रॉम्प्ट इंजेक्शन हमला कंसोल। किसी भी एंडपॉइंट पर वर्गीकृत हमलों को चलाकर AI सुरक्षा का परीक्षण करें।
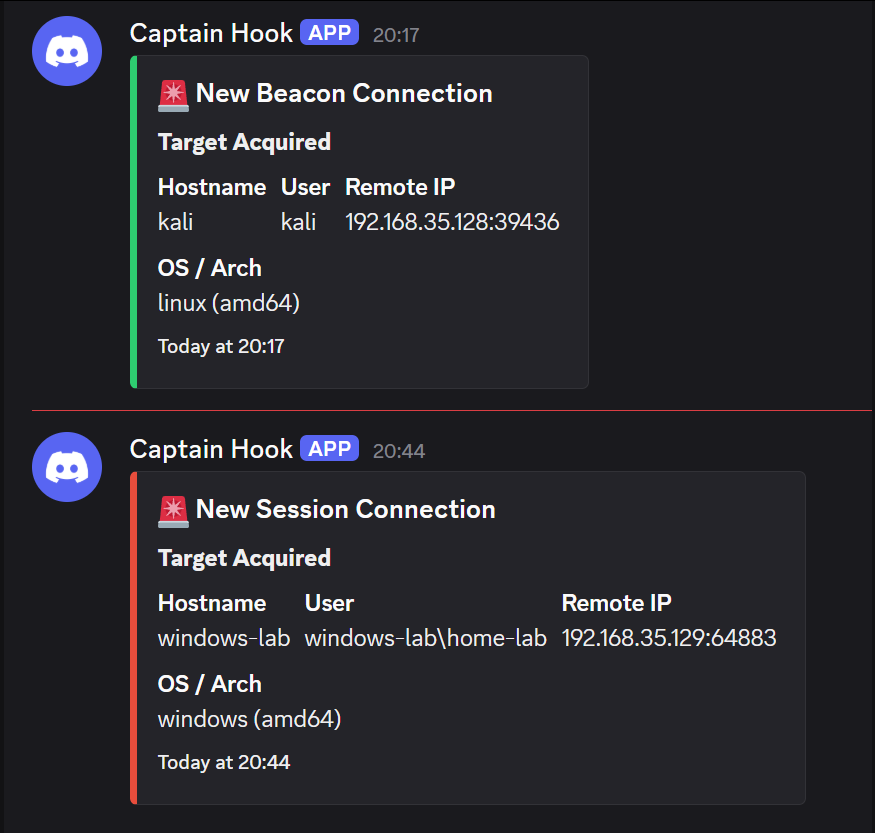 0x0trace/sliver-n8n-notifications
Sliver C2 इम्प्लांट कॉलबैक के लिए रीयल-टाइम नोटिफिकेशन सिस्टम, जो n8n वर्कफ़्लो को एकीकृत करके Discord और Slack पर विस्तृत लक्ष्य जानकारी के साथ…
 noraj/atmail-exploit-toolchain
AtMail ईमेल सर्वर एप्लायंस 6.4 - एक्सप्लॉइट टूलचेन (XSS > CSRF > RCE)
 mitre/caldera-crater
C# रिमोट एक्सेस ट्रोजन (RAT) इम्प्लांट जो कैल्डेरा एडवर्सरी इम्यूलेशन फ्रेमवर्क के लिए है, विंडोज सिस्टम पर पोस्ट-एक्सप्लॉइटेशन कमांड और कंट्रोल को…
 orangmuda/cve-2021-22893
प्रूफ ऑन कॉन्सेप्ट — Pulse Secure CVE-2021-22893
 rz1027/cve-2026-20896
CVE-2026-20896 के लिए सार्वजनिक PoC और डिटेक्टर ("Gitea Docker: One Header, Any User")
 franz-chang/adaptive_greedy_local_search
AGLS
 watchtowrlabs/watchtowr-vs-bmc-footprints-rce-cve-2025-71257-cve-2025-71260
पूर्व-प्रमाणित RCE श्रृंखला (CVE-2025-71257, CVE-2025-71260) के लिए BMC FootPrints इंस्टेंस का सत्यापन करने वाला डिटेक्शन आर्टिफैक्ट जनरेटर, जो…








