#1

 iss4cf0ng/nebulapulsar
NebulaPulsar एक proof-of-concept इन-मेमोरी इम्प्लांट फ्रेमवर्क है जो Java (JSP) और ASP.NET (ASPX/ASHX/ASMX) वेबशेल के लिए है, मूल रूप से Alien…
 shellkraft/anvil
Anvil Windows thick client अनुप्रयोगों के लिए एक runtime-first आक्रमण सतह मूल्यांकन उपकरण है, जो penetration testers और सुरक्षा शोधकर्ताओं के लिए…
 linnemanlabs/dirtyfrag-arm64
arm64/aarch64 पोर्ट V4bel/dirtyfrag (CVE-2026-43284) का। ESP-केवल - rxrpc पथ arm64 पर flush_dcache_page के कारण kernel-oopses होता है।
 90n45-d3v/bluebunny
Hak5 Bash Bunny के लिए BLE-आधारित C2 सर्वर जो ब्लूटूथ लो एनर्जी पर वायरलेस कमांड इंजेक्शन, पेलोड वितरण और रिमोट कंट्रोल सक्षम बनाता है।
 suraj-ranganath/stealthrl
StealthRL: डिटेक्टर मजबूती का तनाव-परीक्षण करने के लिए AI टेक्स्ट को प्रतिकूल रूप से व्याख्या करने के लिए RL फ्रेमवर्क।
 papayajackal/ipeeyoupeewepee
उन होस्ट्स के लिए स्कैनर और आक्रमण सूट जो IPIP और GRE प्रोटोकॉल के माध्यम से अप्रमाणित पैकेट फॉरवर्ड करते हैं। (CVE-2020-10136 CVE-2024-7595)
 p33d/cve-2024-23113
CVE-2024-23113 का पता लगाने के लिए Python स्क्रिप्ट, जो FortiGate FGFM सेवा में TCP/541 पर एक फॉर्मेट स्ट्रिंग भेद्यता है, SSL कनेक्शन और मेमोरी…
 zjuicsr/deeptrap
OpenClaw एजेंटों का मूल्यांकन करने के लिए सुरक्षा बेंचमार्क, जो प्रतिकूल निष्पादन संदर्भों (adversarial execution contexts) के विरुद्ध काम करता है,…
 riccardocataldi/access-point
नियंत्रित ट्रैफ़िक कैप्चर के लिए hostapd, dnsmasq और iptables NAT का उपयोग करने वाला दुष्ट खुला वाई-फ़ाई एक्सेस पॉइंट। रीयल-टाइम क्लाइंट मॉनिटरिंग,…
 777erp/cve-2026-49176_bof
CVE-2026-49176 WalletService LPE — स्टैंडअलोन PoC + Cobalt Strike BOF (इंटरैक्टिव सत्र पर SYSTEM कमांड)
 joshuavanderpoll/cve-2025-66398
CVE-2025-66398 — सिग्नल K सर्वर ≤ 2.18.0 RCE PoC
 gfoss/cve-2021-43326_exploit
💥 Automox विंडोज एजेंट विशेषाधिकार वृद्धि शोषण
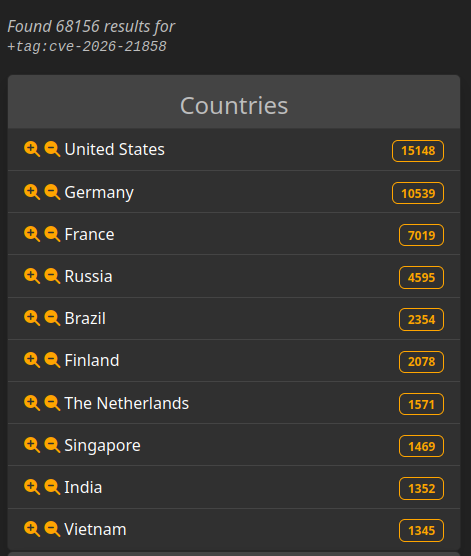 fomovet/cve-2026-21858
CVE-2026-21858 के लिए POC
 safebreach-labs/forgottenbutnotgone
Samba में 2 बिना प्रमाणीकरण वाले RCEs के लिए proof-of-concept स्क्रिप्ट्स (CVE-2026-4408 और CVE-2026-4480) तथा TelnetD में स्थानीय विशेषाधिकार वृद्धि…
 iqbalx7/wp2shell
अप्रमाणित RCE WordPress कोर में (CVE-2026-63030 + CVE-2026-60137)
 eyodav/cve-2025-34159
Coolify के एप्लिकेशन परिनियोजन वर्कफ़्लो में एक महत्वपूर्ण रिमोट कोड निष्पादन (RCE) भेद्यता मौजूद है। यह दोष एक कम-विशेषाधिकार प्राप्त सदस्य को…
 eonsecurity/aapanel-ws-bypass
aaPanel WebSocket CSRF बायपास जो RCE की ओर ले जाता है (CVE-2021-37840 के लिए अपूर्ण फिक्स)