
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 nullarray/roothelper
एक Bash स्क्रिप्ट जो लिनक्स सिस्टम पर विशेषाधिकार वृद्धि में सहायता करने वाली स्क्रिप्ट को डाउनलोड और अनज़िप करती है।
 rasta-mouse/crystal-kit
Cobalt Strike के लिए एवेज़न किट
 vectra-ai-research/maad-af
MAAD Attack Framework - M365 और Entra ID (Azure AD) के सरल, तेज़ और प्रभावी सुरक्षा परीक्षण के लिए एक आक्रमण उपकरण।
 kudaes/dinvoke_rs
गतिशील रूप से मनमाना अनमैनेज्ड कोड लागू करें
 warhorse/warhorse
अवसंरचना स्वचालन
 phoenixc2/phoenixc2
कमांड एंड कंट्रोल-फ्रेमवर्क जो पायथन3 में सहयोग के लिए बनाया गया है
 kcarretto/paragon
लाल टीम जुड़ाव मंच जिसका लक्ष्य एक सरल UI के पीछे आक्रामक उपकरणों को एकीकृत करना है।
 ms-web-bn/c41n
स्वचालित रोग एक्सेस पॉइंट सेटअप उपकरण।
 oldkingcone/byosi
EDR को चकमा देने का सरल तरीका, उन API को न छूना जिन्हें वे हुक करते हैं।
 0xsch1zo/nullgate
लाइब्रेरी जो अप्रत्यक्ष syscalls के उपयोग को आसान बनाती है। PoC के रूप में काफी दिलचस्प AV/EDR बायपास।
 gdssecurity/wifitap
wifitap BT5r3 के लिए अपडेट किया गया
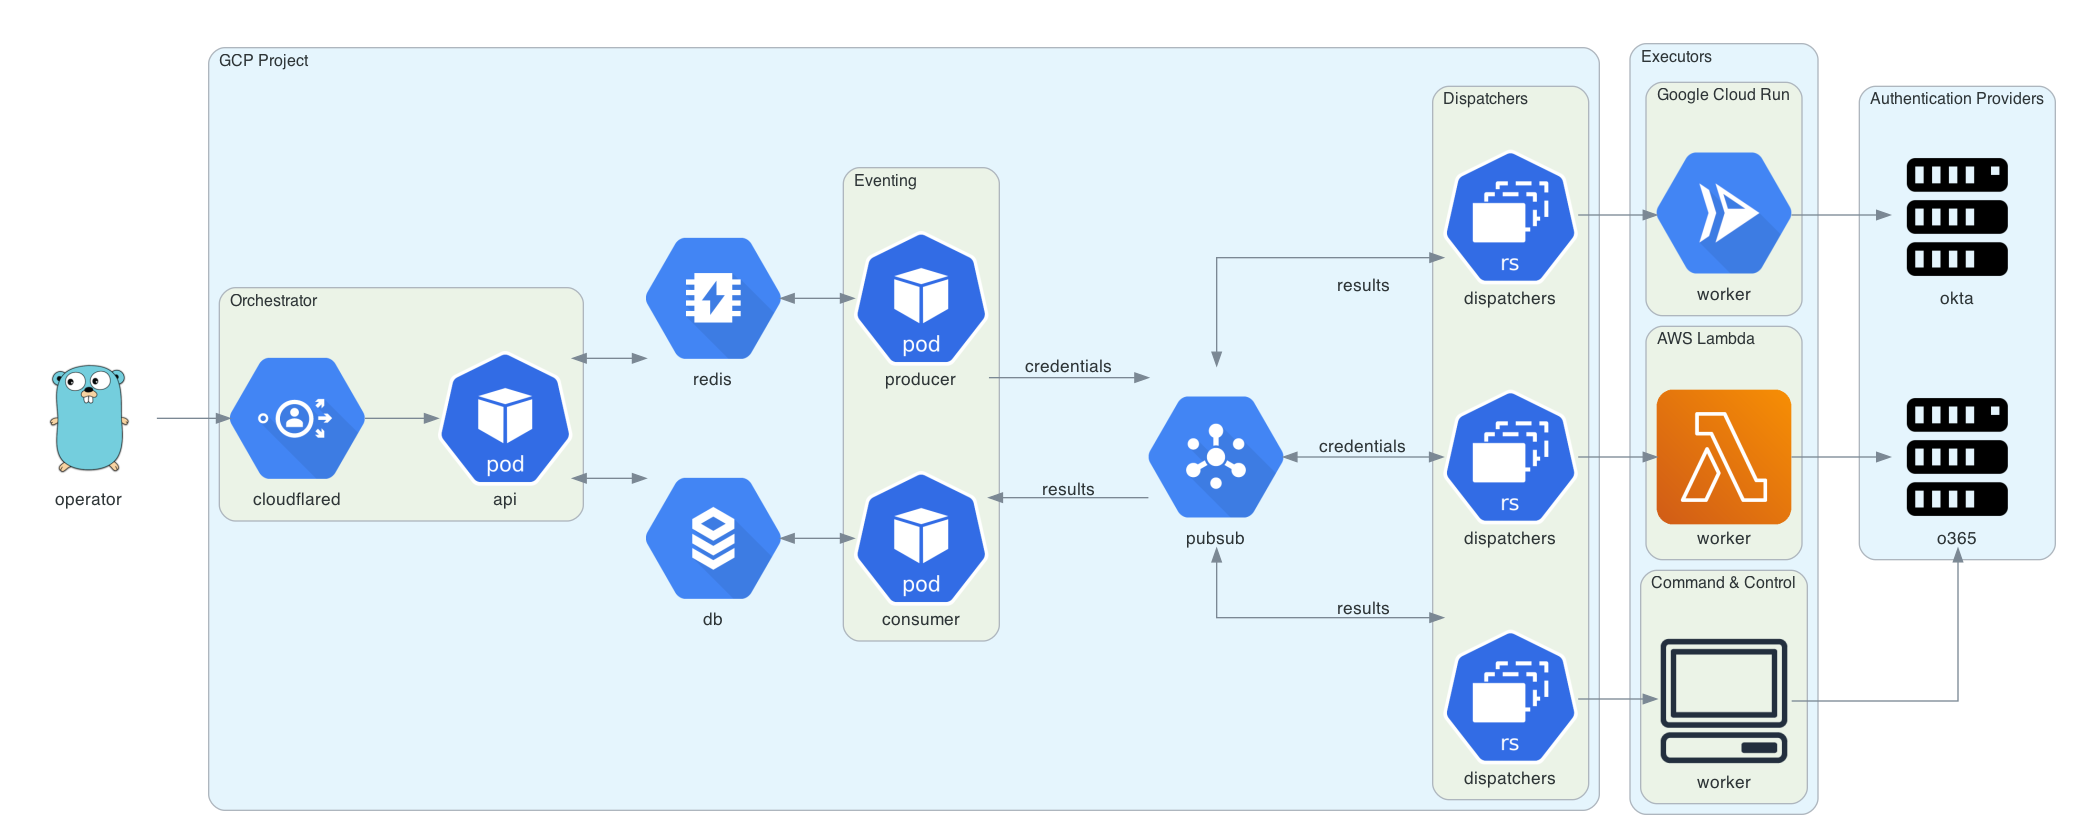 praetorian-inc/trident
स्वचालित पासवर्ड स्प्रेइंग टूल
 scoringengine/scoringengine
लाल/सफेद/नीली टीम प्रतियोगिताओं के लिए स्कोरिंग इंजन
 arthastang/iot-implant-toolkit
IoT उपकरणों पर इम्प्लांट हमले के लिए टूलकिट
 mncoppola/rpef
उपभोक्ता/SOHO राउटरों के लिए स्टॉक फर्मवेयर इमेज में बैकडोर डालने की प्रक्रिया को सरल और तेज़ बनाता है
 malwaresupportgroup/polydrop
एक BYOSI (Bring-Your-Own-Script-Interpreter) रैपिड पेलोड डिप्लॉयमेंट टूलकिट
 rvrsh3ll/azure-app-tools
Azure अनुप्रयोगों के साथ उपयोग करने के लिए उपकरणों का संग्रह
 breakfix/sharpscom
SCOM के साथ इंटरैक्ट करने के लिए एक C# उपयोगिता








