
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित

 0sec-labs/0
एक पूर्ण-स्टैक LLM-संचालित पेनेट्रेशन टेस्टिंग के लिए साइबरसुरक्षा हार्नेस। स्वायत्त रूप से, 24/7 कमजोरियों को खोजें और ठीक करें। [RESEARCH PREVIEW]
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 aliasrobotics/cai
साइबर सुरक्षा AI (CAI), AI सुरक्षा के लिए फ्रेमवर्क
 ssl/ezxss
ब्लाइंड XSS डिटेक्शन और एक्सप्लॉइटेशन प्लेटफॉर्म जिसमें लगातार सत्र, रिवर्स प्रॉक्सी और पैनेट्रेशन टेस्टर्स और बग बाउंटी हंटर्स के लिए स्वचालित…
 snailsploit/claude-red
Curated library of 78 offensive security SKILL.md modules that prime Claude with expert red team methodology across web, AD, wireless, cloud, and…
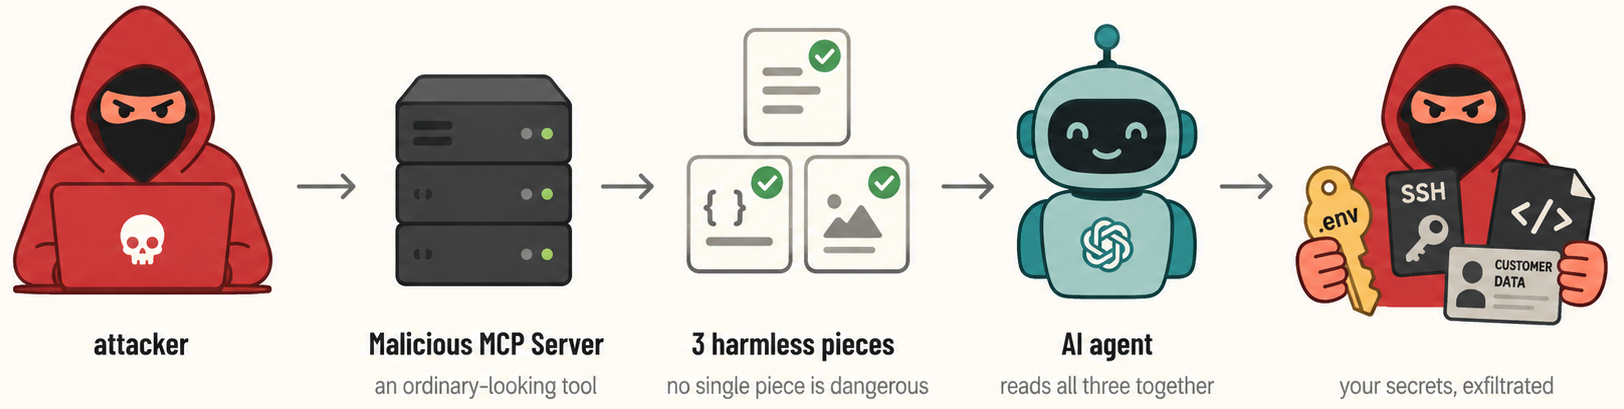 asset-group/ghostsplice
Ghostsplice रिपॉजिटरी: क्रॉस-चैनल ट्रस्ट फ्रैगमेंटेशन अटैक के लिए PoC
 magicsword-io/lolrmm
हमलावरों द्वारा दुरुपयोग किए जाने वाले Remote Monitoring and Management टूल्स की क्यूरेटेड सूची, जिसमें YAML प्रोफ़ाइल, Sigma डिटेक्शन नियम, और थ्रेट…
 michaelweber/macrome
एक्सेल मैक्रो दस्तावेज़ रीडर/राइटर रेड टीमर्स और विश्लेषकों के लिए
 nccgroup/pybeacon
Cobalt Strike बीकन्स से निपटने के लिए Python स्क्रिप्ट्स का एक संग्रह
 ghostesp-revival/ghostesp
ESP32 के लिए ओपन-सोर्स वायरलेस अनुसंधान प्लेटफ़ॉर्म
 laramies/theharvester
ईमेल, उपडोमेन और नाम Harvester - OSINT
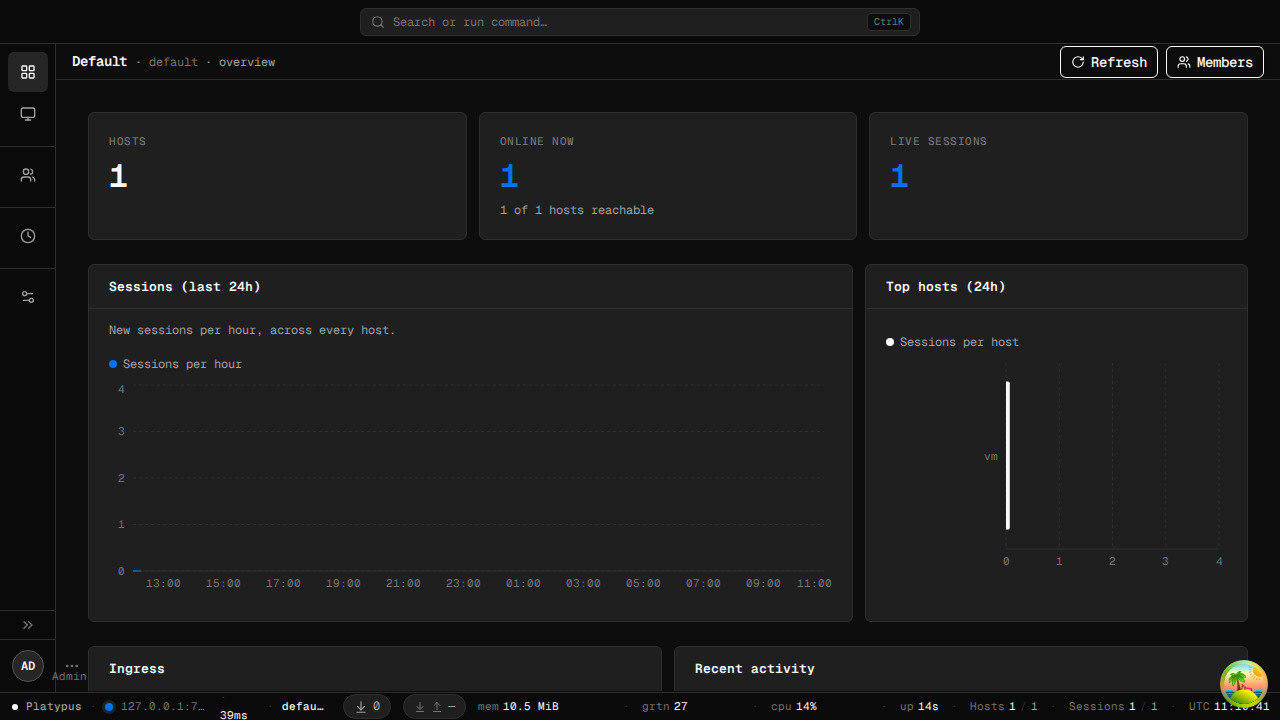 wangyihang/platypus
:hammer: एक आधुनिक, क्रॉस-प्लेटफॉर्म मशीन प्रबंधक
 1n3/powerexfil
रेड टीम मूल्यांकन के लिए डेटा एक्सफिल्ट्रेशन स्क्रिप्ट्स का संग्रह।
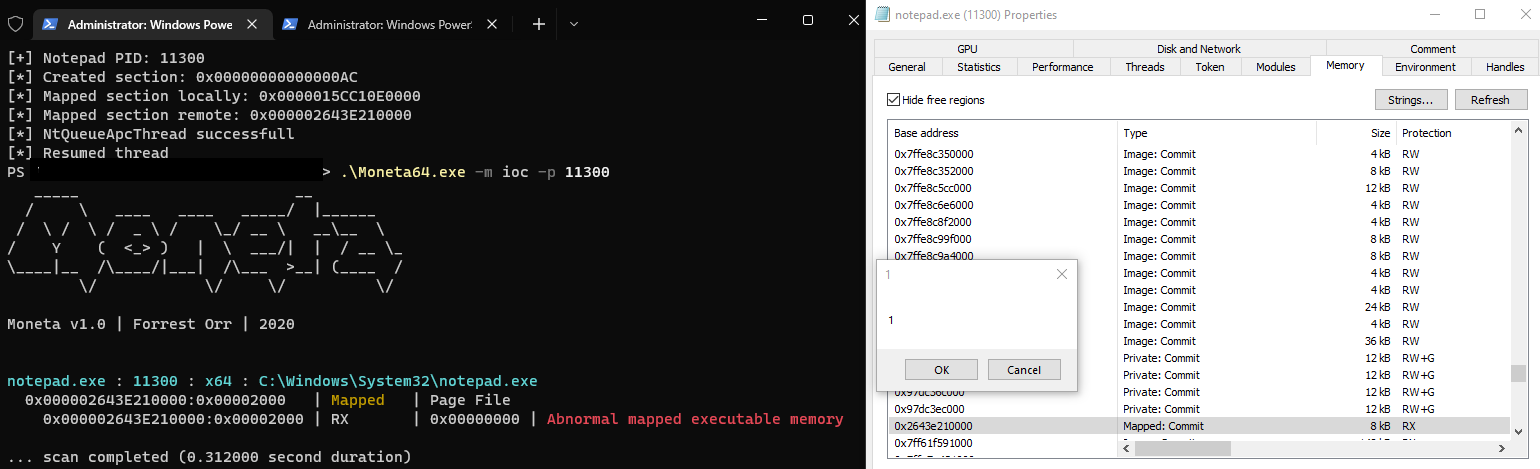 theflink/deepsleep
x64 के लिए Gargoyle का एक प्रकार, जो केवल ROP और PIC का उपयोग करके मेमोरी आर्टिफैक्ट्स को छिपाता है
 ytisf/pyexfil
PyExfil — डेटा एक्सफ़िल्ट्रेशन तकनीकों पर अनुसंधान और स्ट्रेस-टेस्टिंग के लिए Python 3 टूलकिट, जो नेटवर्क, भौतिक और स्टेग्नोग्राफ़िक चैनलों पर काम…
 kitsuneshade/winrar-exploit-tool---rust-edition
WinRAR CVE-2025-8088 एक्सप्लॉइट टूल का उच्च-प्रदर्शन, मेमोरी-सुरक्षित कार्यान्वयन, बेहतर विश्वसनीयता और प्रदर्शन के लिए Rust में पुनर्लिखित।
 bugbasesecurity/pentest-copilot
AI-संचालित पेनेट्रेशन टेस्टिंग एजेंट जो एक Kali बॉक्स से कनेक्ट होता है, स्वायत्त रूप से सुरक्षा उपकरण चलाता है, परिणामों का विश्लेषण करता है, और…
 fluxionnetwork/fluxion
स्वचालित WPA/WPA2 फ़िशिंग टूल जो हैंडशेक कैप्चर करता है, एक नकली एक्सेस पॉइंट बनाता है, और उपयोगकर्ताओं को सोशल इंजीनियरिंग के माध्यम से…








