#1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित
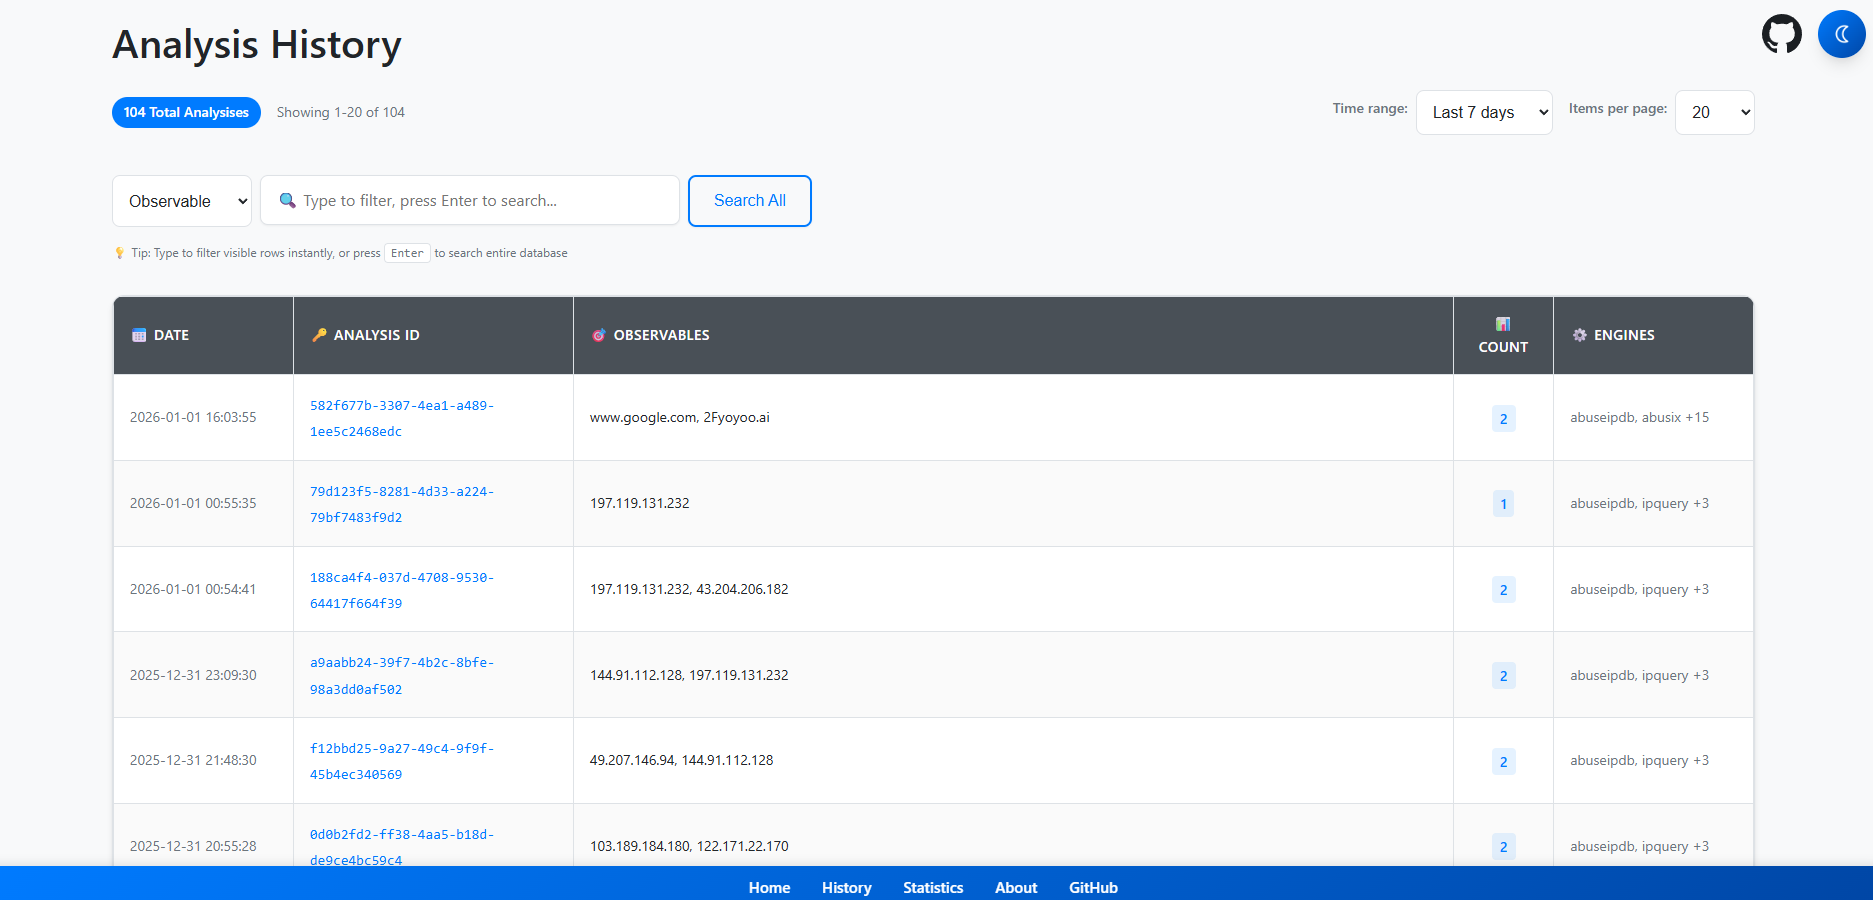
 stanfrbd/cyberbro
एक सरल एप्लिकेशन जो आपके IoCs को कचरे इनपुट से निकालता है और कई CTI सेवाओं का उपयोग करके उनकी प्रतिष्ठा की जांच करता है।
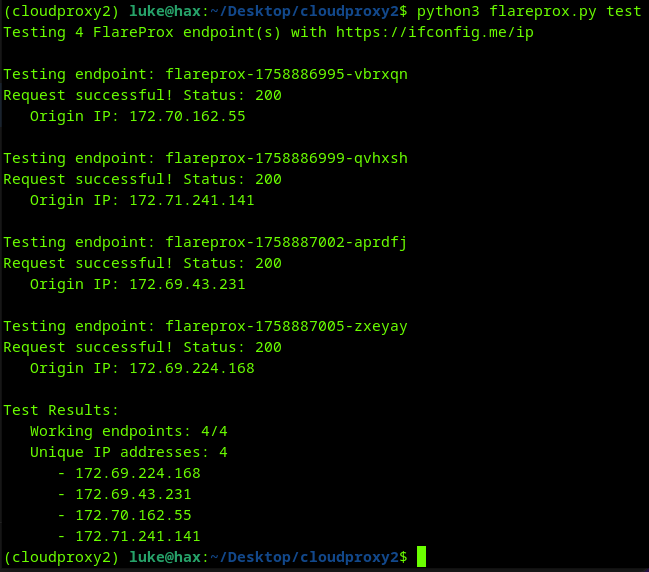 mrturvey/flareprox
विशिष्ट IP रोटेशन के लिए Cloudflare का उपयोग करके HTTP pass-through proxies बनाएं, जो fireprox के समान है।
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py एक Python3 स्क्रिप्ट है जो नेटवर्क पैकेट कैप्चर फ़ाइलों को पार्स करने और NTLMv2 हैश को क्रैकेबल फॉर्मेट में निकालने के लिए डिज़ाइन…
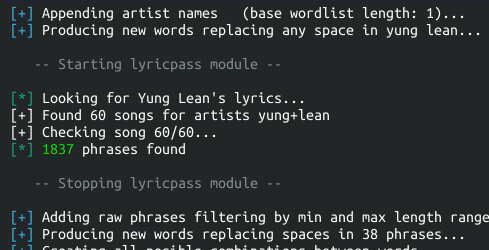 r3nt0n/bopscrk
व्यक्तिगत जानकारी को संयोजित करके, केस/लीट ट्रांसफॉर्म लागू करके, और कलाकार गीतों को स्क्रैप करके लक्षित पासवर्ड वर्डलिस्ट उत्पन्न करता है ताकि बेहतर…
 marco-lancini/goscan
इंटरैक्टिव नेटवर्क स्कैनर
 fo-000/bluing
ब्लूटूथ हैकिंग के लिए एक खुफिया जानकारी एकत्र करने का उपकरण
 olafhartong/attackdatamap
घटना स्तर पर एक डेटास्रोत मूल्यांकन जो संभावित कवरेज या MITRE ATT&CK framework को दर्शाता है।
 dirkjanm/adidnsdump
Active Directory Integrated DNS डंपिंग किसी भी प्रमाणित उपयोगकर्ता द्वारा
 outflanknl/ps-tools
Ps-Tools, आक्रामक संचालन के लिए एक उन्नत प्रक्रिया निगरानी टूलकिट
 dev-2null/adcollector
हल्का-फुल्का टूल जो एक्टिव डायरेक्टरी वातावरण से हमला करने और बचाव दोनों के लिए मूल्यवान जानकारी को तुरंत निकालने में मदद करता है।
 fofainfo/awesome-fofa
FOFA लाइब्रेरी FOFA के लिए उपयोग टिप्स, सामान्य परिदृश्य, F&Q, और अधिक संग्रह करती है।
 cyberdefenders/detectionlabelk
DetectionLabELK, Splunk के बजाय ELK स्टैक के साथ DetectionLab का एक फोर्क है।
 sfan5/fi6s
IPv6 पोर्ट स्कैनर जो तेज़ होने के लिए डिज़ाइन किया गया है, इंटरनेट स्कैनिंग और खोज के उद्देश्य से।
 allyomalley/livetargetsfinder
लक्ष्य बनाने के लिए लाइव होस्ट और URL की सूचियाँ उत्पन्न करता है, अप्राप्य होस्ट को फ़िल्टर करने और सेवा जानकारी एकत्र करने के लिए MassDNS, Masscan…
 0xprateek/stardox
Github स्टारगेज़र्स सूचना संग्रह उपकरण
 chrizator/netattack2
GUI पर आधारित एक उन्नत नेटवर्क स्कैन और हमला स्क्रिप्ट। no-GUI netattack का दूसरा संस्करण।
 g0h4n/rusthound-ce
Active Directory data ingestor for BloodHound Community Edition written in Rust. 🦀