#1
लक्ष्यों के बारे में जानकारी इकट्ठा करने और हमले के सतहों की पहचान करने के उपकरण।
Kitploit अनुशंसित
 evildevill/devil
Kali Linux और Termux के लिए ब्रूट-फोर्स लॉगिन हमले, फ्रेंडलिस्ट और प्रोफ़ाइल डेटा हार्वेस्टिंग, और स्वचालित Facebook अकाउंट-ग्रैबिंग मॉड्यूल को एक…
 codingranjith/hackingtoolkit
हैकर्स, पेनेट्रेशन टेस्टर और साइबरसिक्योरिटी के लिए ऑल-इन-वन हैकिंग टूल। शुरुआती से उन्नत स्तर तक के लिए नया संस्करण। यह टूल केवल शैक्षिक उद्देश्य के…
 dev-angelist/ejptv2-notes
eLearnSecurity जूनियर पेनेट्रेशन टेस्टर (eJPT) v2 नोट्स
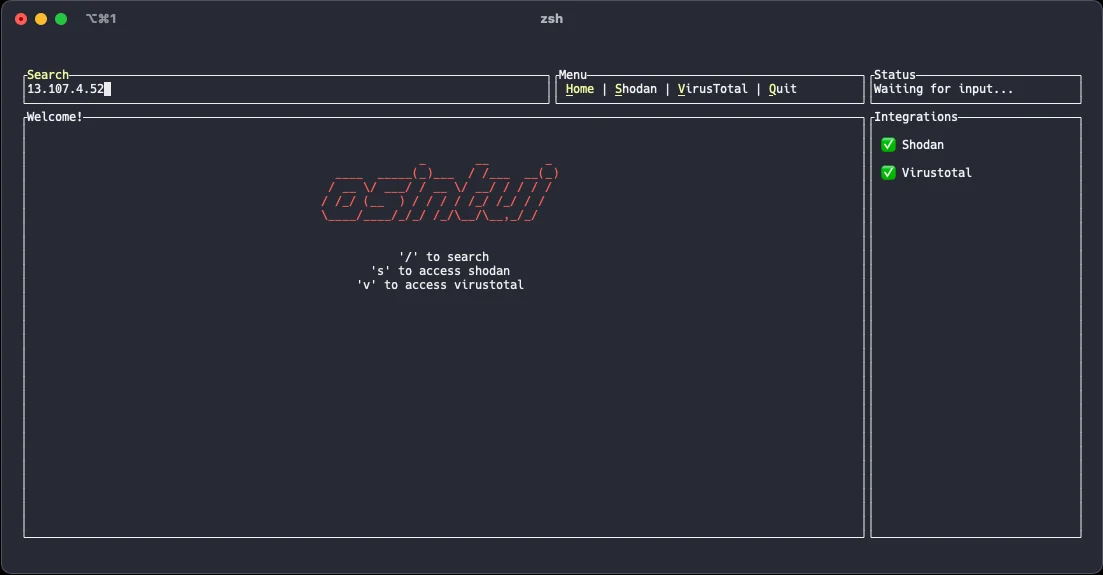 gmh5225/osintui
ओपन सोर्स इंटेलिजेंस टर्मिनल यूज़र इंटरफ़ेस
 ooni/probe
ओपन सोर्स नेटवर्क मापन उपकरण जो वैश्विक नेटवर्कों में इंटरनेट सेंसरशिप, ट्रैफ़िक हेरफेर और नेटवर्क हस्तक्षेप का पता लगाने के लिए मानकीकृत परीक्षण…
 ooni/probe-cli
इंटरनेट सेंसरशिप और नेटवर्क हस्तक्षेप का पता लगाने के लिए Go मापन इंजन और CLI, OONI नेटवर्क परीक्षण चलाना और खुले वेधशाला को परिणामों की रिपोर्टिंग…
 aniket2912/internal-network-penetration-testing
आंतरिक नेटवर्क पेनेट्रेशन टेस्टिंग पर शैक्षिक मॉड्यूल: कार्यप्रणाली, हमले के वेक्टर, एन्यूमरेशन, शोषण, विशेषाधिकार वृद्धि, और प्रयोगशाला के…
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 hevnsnt/cvengine
AI-प्रथम बाह्य आक्रमण सतह आकलन, जिसमें सतत खोज, साक्ष्य-आधारित भेद्यता सत्यापन, और डेवलपर-एजेंट MCP एकीकरण शामिल है।
 github/advisory-database
CVE और ओपन सोर्स सॉफ़्टवेयर की दुनिया से GitHub-उत्पन्न सुरक्षा सलाहकारों सहित सुरक्षा भेद्यता डेटाबेस।
 dshield-isc/dshield
Raspberry Pi या Ubuntu पर DShield honeypot सेंसर इंस्टॉल और कॉन्फ़िगर करता है, जो Cowrie SSH और HTTP honeypots चलाता है और firewall logs को DShield…
 vahpem/rust-deobf
Rust बाइनरीज़ में obfuscation जो छिपाता है (strings, crates, library functions, flattened control flow) उसे static analysis + Unicorn emulation के…
 0xajstrike/opcuatrap
ICS/SCADA के लिए उच्च-इंटरैक्शन OPC UA हनीपॉट — मल्टी-प्रोफ़ाइल (तेल और गैस, जल, पावर ग्रिड), लाइव प्रोसेस सिमुलेशन, प्रति-सत्र खतरा स्कोरिंग, और…
 ivancabrera02/whfb-pincapture
Windows Hello PIN को प्रवेश के समय कैप्चर करता है, LogonUI.exe में DLL इंजेक्ट करके जो NgcSerializeConvenienceCredential पर CPU हार्डवेयर ब्रेकपॉइंट…
 assetnote/node2shell-scanner
node2shell (CVE-2026-111497) के लिए उच्च-निष्ठा पहचान तंत्र
 0x4d31/honeypot-data
सार्वजनिक हनीपॉट डेटासेट और अवलोकन रिपोर्टें, जिनमें HTTP/TLS फ़िंगरप्रिंट डेटा (JA3/JA4), छद्मनामित स्रोत IP, और शोषण प्रयास विश्लेषण शामिल हैं।
 alltechdev/mtk-imei-switcheroo
MediaTek NVRAM फ़ाइलों या partition images में IMEI रिकॉर्ड और WiFi/Bluetooth पते पढ़ें और लिखें। इसमें rooted डिवाइसों के लिए इंटरैक्टिव ADB टूल और…
 aix567/c-a-s
C.A.S-Exploit — CVE-2017-5689 (Intel AMT प्रमाणीकरण बायपास) के लिए Python-आधारित सुरक्षा अनुसंधान और प्रूफ-ऑफ-कॉन्सेप्ट टूलकिट, जिसमें Shodan…