
 #1

 reverseclabs/physmem2profit
Physmem2profit का उपयोग भौतिक मेमोरी का दूरस्थ रूप से विश्लेषण करके लक्षित होस्ट की LSASS प्रक्रिया का मिनीडंप बनाने के लिए किया जा सकता है।
 punk-security/smbeagle
SMBeagle - फ़ाइलशेयर ऑडिटिंग टूल।
 synacktiv/nord-stream
नॉर्ड स्ट्रीम एक ऐसा टूल है जो आपको दुर्भावनापूर्ण पाइपलाइनों को तैनात करके CI/CD वातावरण के अंदर संग्रहीत रहस्यों (secrets) को निकालने की अनुमति…
 samybaiwir/dnslivery
DNS के माध्यम से आसान फ़ाइल और पेलोड डिलीवरी
 cxnturi0n/convoc2
Microsoft Teams पर C2 अवसंरचना।
 treehacks/botnet-hackpack
C में एक बुनियादी Command & Control botnet बनाएं
 twosevenonet/wsass
यह आधुनिक Windows 11 पर LSASS प्रक्रिया को डंप करने का टूल है।
 forcequitos/bad_query
iOS 26.0–27.0b4 के लिए प्रूफ-ऑफ-कॉन्सेप्ट सैंडबॉक्स एस्केप, जो सिस्टम और ऐप कंटेनर पाथ्स तक पहुँच प्रदान करता है, जिसमें App Group और PluginKitPlugin…
 0x00pf/0x00sec_code
आक्रामक सुरक्षा स्रोत कोड का शैक्षिक भंडार: Linux के लिए दूरस्थ शेल, ELF इंजेक्टर, क्रिप्टर, मेमोरी इंजेक्शन, और ड्रॉपर, 0x00sec.org ट्यूटोरियल के…
 paulnorman01/forensia
रेड टीमर्स के लिए एंटी-फोरेंसिक टूल, पोस्ट-एक्सप्लॉइटेशन चरण में पदचिह्नों को मिटाने के लिए उपयोग किया जाता है।
 0xthirteen/staykit
Cobalt Strike एक्सटेंशन जो SharpStay .NET असेंबली का उपयोग करके पोस्ट-एक्सप्लॉइटेशन पर्सिस्टेंस प्रदान करता है। रजिस्ट्री कुंजियों, शेड्यूल्ड टास्क,…
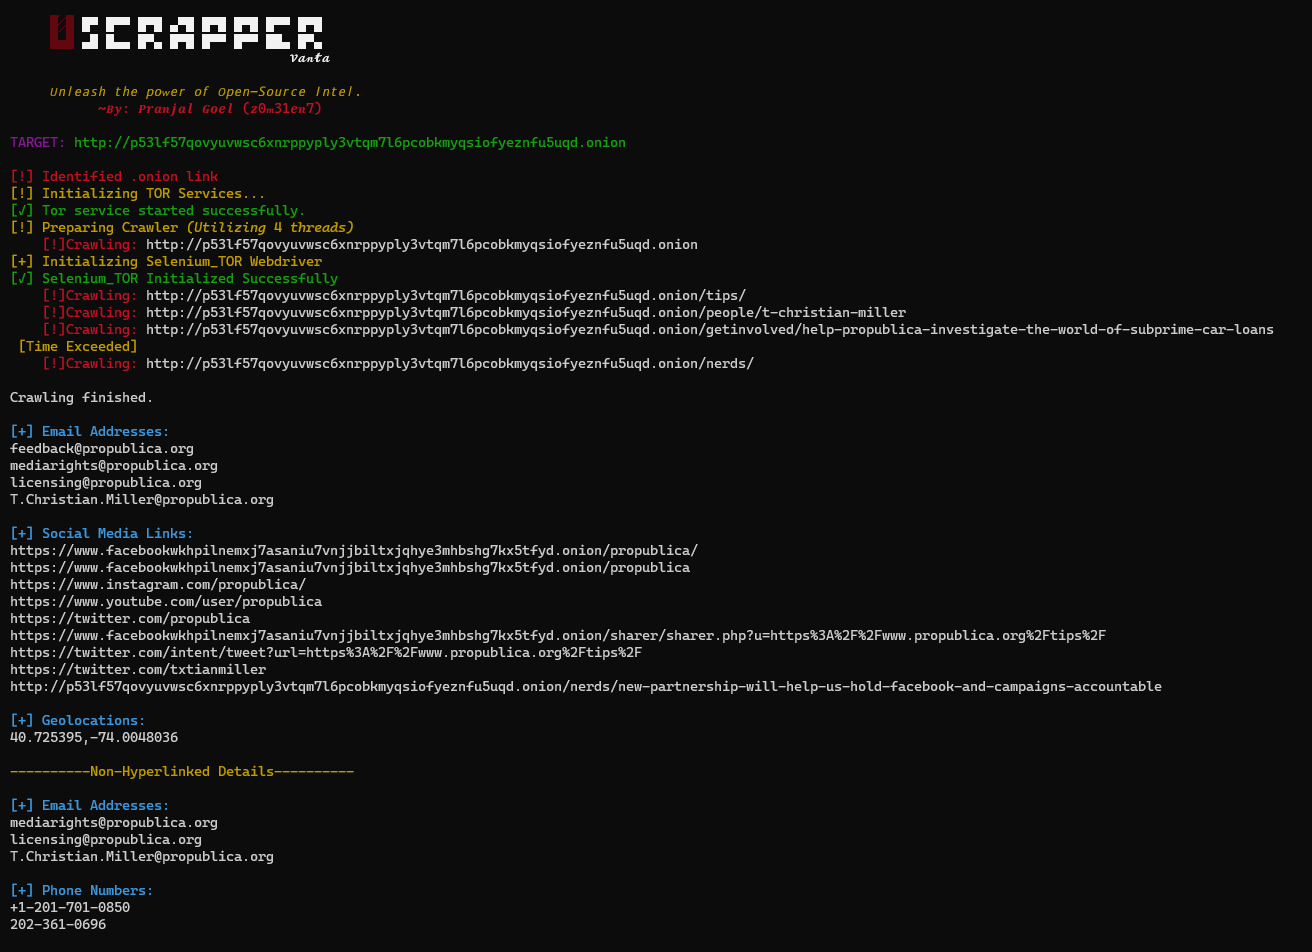 z0m31en7/uscrapper
Uscrapper Vanta: इस शक्तिशाली ओपन-सोर्स टूल के साथ वेब में गहराई से उतरें। सतही और डीप वेब दोनों स्रोतों से आसानी और दक्षता के साथ मूल्यवान जानकारी…
 al1ex/linuxeelvation
Linux Eelvation(持续更新)

 daem0nc0re/vectorkernel
Kernelmode rootkit तकनीकों के अनुसंधान के लिए PoCs.
 hagrid29/peloader
PE loader विभिन्न shellcode इंजेक्शन तकनीकों के साथ
 machine1337/telegramrat
क्रॉस प्लेटफ़ॉर्म टेलीग्राम आधारित RAT जो नेटवर्क प्रतिबंधों से बचने के लिए टेलीग्राम के माध्यम से संचार करता है









