
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
 th3xace/sudo_killer
Unix जैसे सिस्टम पर sudo प्रोग्राम में एक विशेषाधिकार वृद्धि भेद्यता का शोषण करने के लिए डिज़ाइन किया गया एक उपकरण। यह sudo में एक विशिष्ट गलत…
 skelsec/pypykatz
Mimikatz का शुद्ध पायथन में कार्यान्वयन
 bishopfox/cloudfox
क्लाउड पेनिट्रेशन परीक्षणों के लिए स्थितिजन्य जागरूकता को स्वचालित करना।
 openai/privacy-filter
पाठ में PII का पता लगाने और मास्किंग के लिए द्विदिशात्मक टोकन-वर्गीकरण मॉडल, जिसमें ऑन-प्रिमाइसेस रिडैक्शन, मूल्यांकन और फाइनट्यूनिंग के लिए CLI…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 gtworek/priv2admin
विंडोज विशेषाधिकारों का (दुर)उपयोग करके ओएस के भीतर अपने अधिकारों को बढ़ाने की अनुमति देने वाले शोषण पथ।
 sense-of-security/adrecon
ADRecon एक उपकरण है जो Active Directory के बारे में जानकारी एकत्र करता है और एक रिपोर्ट तैयार करता है जो लक्षित AD वातावरण की वर्तमान स्थिति का समग्र…
 s3cur3th1ssh1t/winpwn
आंतरिक विंडोज़ Penetrationtest / AD-Security के लिए ऑटोमेशन
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; ऑपरेटिंग सिस्टम रिलीज़ नंबर पर आधारित
 daem0nc0re/privfu
कर्नेल मोड WinDbg एक्सटेंशन और टोकन विशेषाधिकार जांच के लिए PoCs
 orlyjamie/mimikittenz
एक पोस्ट-एक्सप्लॉइटेशन पावरशेल टूल जो मेमोरी से महत्वपूर्ण जानकारी निकालने के लिए उपयोग किया जाता है।
 thalesgroup-cert/watcher
AI-संचालित खतरा खुफिया प्लेटफॉर्म जो स्वचालित CVE/रैनसमवेयर निगरानी, डोमेन निगरानी, डेटा लीक का पता लगाने, और MISP/TheHive एकीकरण के साथ घटना…
 pandasec888/taowu-cobalt_strike
रेड टीम ऑटोमेशन फ्रेमवर्क जो कोबाल्ट स्ट्राइक पर आधारित है, इसमें एक्सप्लॉइट मॉड्यूल, पोस्ट-एक्सप्लॉइटेशन टूल्स और लेटरल मूवमेंट क्षमताओं को एकीकृत…
 gquere/pwn_jenkins
जेनकिंस सर्वर पर हमला करने के बारे में नोट्स
 specterops/sharphound
सुरक्षा मूल्यांकन के लिए BloodHound हमले-पथ मैपिंग को फीड करने हेतु Active Directory ऑब्जेक्ट मेटाडेटा, समूह सदस्यता, सत्र, ACL और ट्रस्ट एकत्र करता…
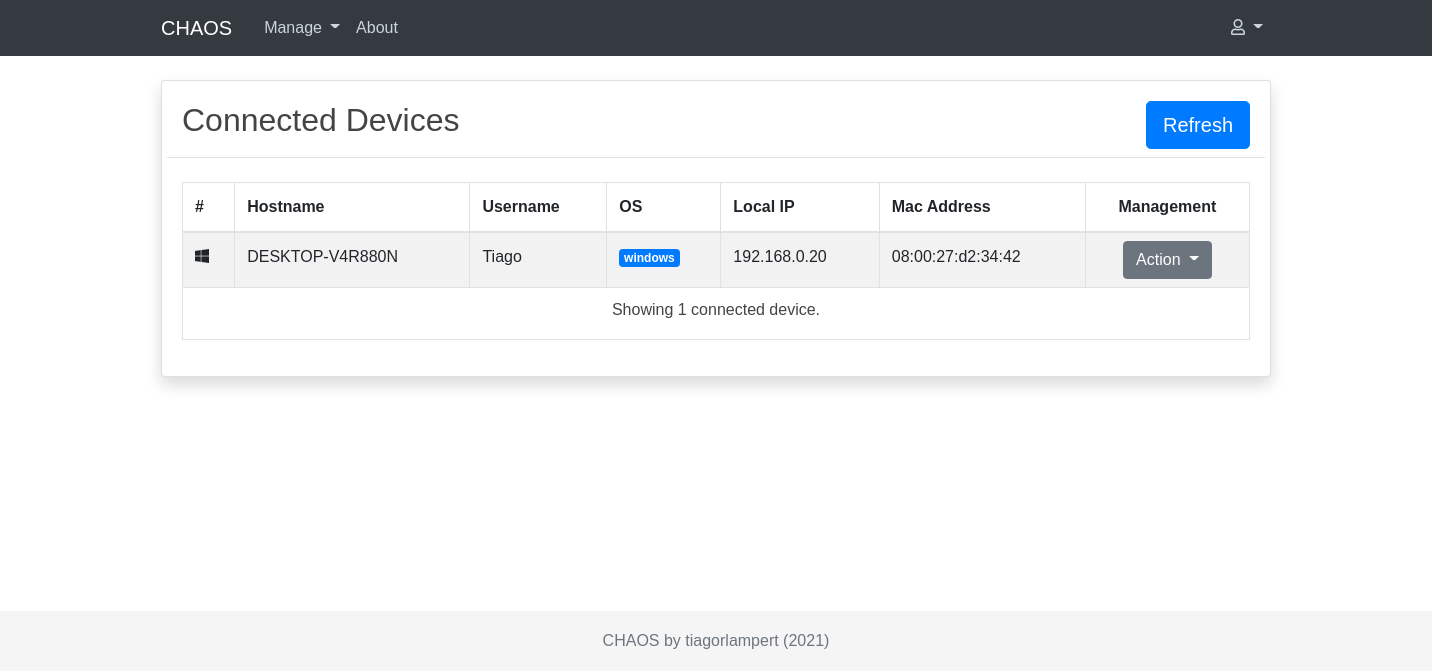 tiagorlampert/chaos
🔥 CHAOS एक मुफ्त और खुला-स्रोत रिमोट प्रशासन उपकरण है जो रिमोट ऑपरेटिंग सिस्टम को नियंत्रित करने के लिए बाइनरी जनरेट करने की अनुमति देता है।
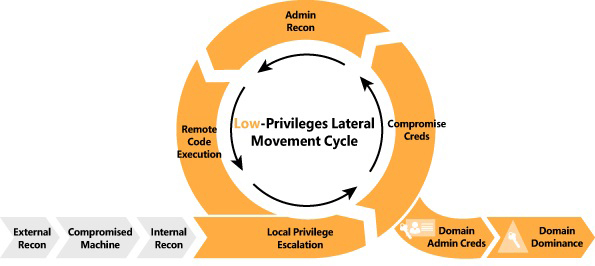 ihebski/a-red-teamer-diaries
RedTeam/Pentest नोट्स और प्रयोग जो पेशेवर कार्यों से संबंधित कई बुनियादी ढांचों पर परीक्षण किए गए।
 davidbuchanan314/tweetable-polyglot-png
3MB तक के डेटा को एक ट्वीट करने योग्य PNG पॉलीग्लॉट फ़ाइल में पैक करें।








