
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 emanuelepns/immich-exfiltration-demo
साइबर सुरक्षा डेमो जो CVE-2026-35455 का शोषण करता है, स्वचालित API कुंजी निर्माण और बहिर्निकासी के साथ
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
एक चीट शीट जिसमें विंडोज एक्टिव डायरेक्टरी के लिए सामान्य गणना और हमले के तरीके शामिल हैं।
 dungsocool/cve-2017-10271
चरण-दर-चरण लैब गाइड CVE-2017-10271 (WebLogic XMLDecoder deserialization RCE) का शोषण करने के लिए, मैन्युअल पेलोड निर्माण, ब्लाइंड RCE बाईपास, और…
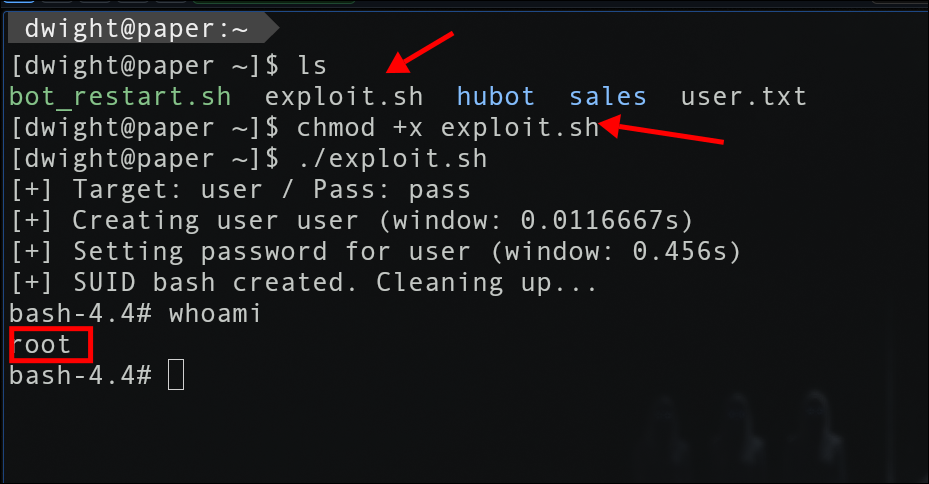 jeanback1/cve-2021-3560-exploit
CVE-2021-3560 — accounts-daemon D-Bus रेस कंडीशन के माध्यम से Polkit विशेषाधिकार वृद्धि शोषण
 zh54321/snafflerparser
Snaffler आउटपुट फ़ाइल को पार्स करता है और सुंदर आउटपुट उत्पन्न करता है।
 iamliuxiaozhen/copy_fail
copy_fail:CVE-2026-31431
 hann1bl3l3ct3r/fuxapwn
CVE-2026-25895 FUXA के लिए POC शोषण - अप्रमाणित पथ ट्रैवर्सल -> मनमाना फ़ाइल लेखन -> RCE

 manturever/xworm-rat
⭐️प्रसिद्ध XWorm RAT, संस्करण 2.1. केवल शैक्षिक उद्देश्यों के लिए
 azqzazq1/lid
LID — लिनक्स इंटीग्रिटी ड्रिफ्ट: eBPF पाथनाम पुनर्लेखन के माध्यम से AppArmor को बायपास करना। शून्य ऑडिट फुटप्रिंट के साथ प्री-LSM सिस्कॉल तर्क…
 ethanevans92/cve-2025-32463
CVE-2025-32463 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो sudo में एक स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) है। यह chroot-आधारित NSS…
 learner202649/cve-2026-47102-poc
संबंधित कमजोरी को व्यक्तिगत रूप से पुन: उत्पन्न करने का कोड
 learner202649/cve-2026-47101-poc
संबंधित भेद्यता को व्यक्तिगत रूप से पुन: उत्पन्न करने का कोड
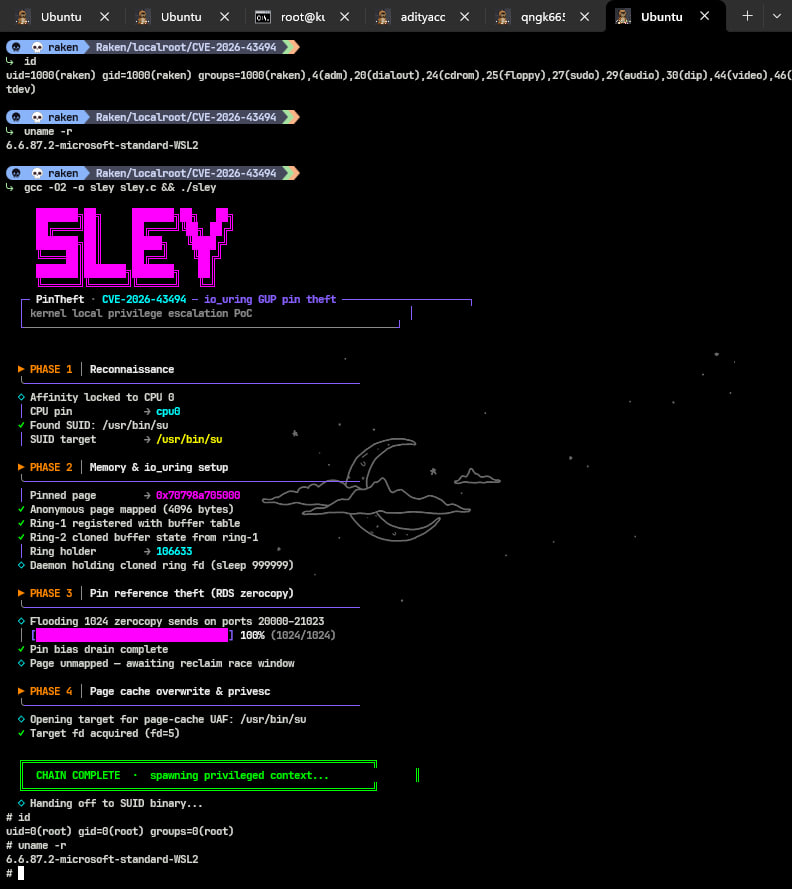 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494 (PinTheft) के लिए प्रूफ-ऑफ-कॉन्सेप्ट: RDS zerocopy refcount बग + io_uring fixed buffers के ज़रिए Linux LPE → SUID page-cache अधिलेखन।…
 leemyunglyul/cve-2021-4034-mock
सुरक्षित, नियंत्रित मॉक सिस्टम जो CVE-2021-4034 (PwnKit) का अनुकरण करता है, जिसमें out-of-bounds read/write, environment variable injection, और…
 kouf320/docker-lab-cve-2017-5638-cve-2021-41773
डॉकर-आधारित बहु-चरणीय आक्रमण अनुकरण प्रयोगशाला जो CVE-2017-5638 और CVE-2021-41773 के शोषण, पार्श्व गति, और एक यथार्थवादी 10-कंटेनर नेटवर्क में…
 mein-0/cve-2026-29923
CVE-2026-29923 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो pstrip64.sys कर्नेल ड्राइवर में एक स्थानीय विशेषाधिकार वृद्धि है। IOCTL के माध्यम से भौतिक मेमोरी…
 atlasvector/dirty-frag-cve-2026-43284
DirtyFrag (CVE-2026-43284) के लिए प्रयोगशाला पहचान अभ्यास - xfrm-ESP पेज कैश भ्रष्टाचार के माध्यम से लिनक्स कर्नेल विशेषाधिकार वृद्धि। शोषण निष्पादन,…
 sardine-web/automated-scanner-cve-2026-41940
स्वचालित स्कैनर और पोस्ट-एक्सप्लॉइटेशन टूलकिट CVE-2026-41940 के लिए — cPanel और WHM रूट प्रमाणीकरण बाईपास, सेशन-फ़ाइल CRLF इंजेक्शन के माध्यम से








