
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित

 juanbindez/cve-2026-31431
कॉपी विफल - CVE-2026-31431
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: हार्डकोडेड Azure Blob Storage खाता कुंजी — Gardyn Home Kit (ICSA-26-055-03)
 dragon56yt/revshell
एक व्यापक शैक्षिक भंडार जो विंडोज रिवर्स शेल इम्प्लांट के विकास को प्रदर्शित करता है, एक सरल प्रूफ-ऑफ-कॉन्सेप्ट (v1.0) से लेकर 150+ कमांड्स के साथ…
 nccgroup/async-pico-hub
एसिंक पीआईसीओ हब एक कार्य-प्रगति पर आधारित फ्रेमवर्क है जो कोबाल्ट स्ट्राइक को कस्टम इवेंट मॉनिटरिंग और इन-प्रोसेस एसिंक्रोनस BOFs के साथ विस्तारित…
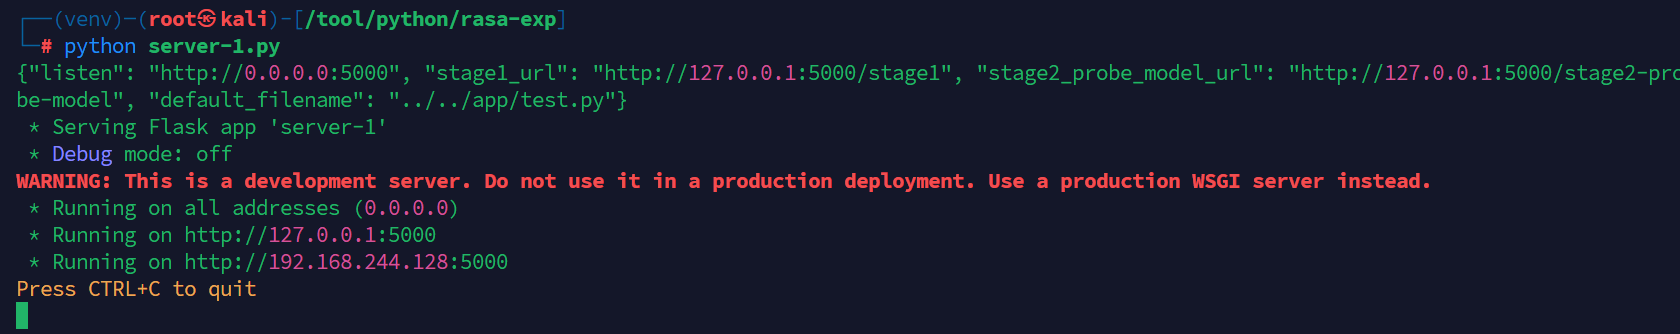 lierbushiwo/rasa-cve-exp
CVE-2024-49375、CVE-2021-42556、CVE-2021-41127
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX सिमलिंक फ़िल्टर बाइपास
 4n4s4zi/copyfail-alpine
अल्पाइन लिनक्स पर काम करने वाला copyfail LPE (CVE-2026-31431) का अधिक पोर्टेबल PoC
 synacktiv/metamorph
विंडोज़ के लिए C में लिखी गई एक कमांड-लाइन उपयोगिता जो विंडोज़ के लिए इवेंट ट्रेसिंग (ETW) AutoLogger के स्थायी सत्र बनाती और कॉन्फ़िगर करती है।
 1neptune/fragnesia
go CVE-2026-46300 (Fragnesia) स्थानीय विशेषाधिकार वृद्धि शोषण जोड़ें
 1neptune/dirtyfrag
go CVE-2026-43284 / CVE-2026-43500 (dirtyfrag) स्थानीय विशेषाधिकार वृद्धि शोषण जोड़ें
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट
 joshatticus/ztewaste
CVE-2022-38694 का उपयोग करके Unisoc ZTE उपकरणों से चिंताजनक मात्रा में उपयोगकर्ता जानकारी निकालें।
 r3fr4kt/shocker-tjnull-oscp-
संरचित HTB वॉकथ्रू जो Shellshock (CVE-2014-6271) शोषण को CGI निर्देशिका फ़ज़िंग के माध्यम से और गलत कॉन्फ़िगर किए गए sudo Perl अनुमतियों के माध्यम से…
 ez4rd1x1/cve-2026-8181
CVE-2026-8181 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Burst Statistics WordPress प्लगइन में एक प्रमाणीकरण बाईपास। अधिकृत सुरक्षा परीक्षण और अनुसंधान के…
 analyticeth/chronomaly-webos
CVE-2025-38352 LG webOS स्मार्ट टीवी (ARM64) के लिए कर्नेल शोषण। नवीन शोषण तकनीकों के साथ वास्तविक उपभोक्ता हार्डवेयर पर स्थायी रूट प्राप्त करता है।…
 azqzazq1/cve-2026-7867-disk2root
udisks2 में CVE-2026-7867 के लिए हथियारबंद स्थानीय विशेषाधिकार वृद्धि शोषण, PolicyKit को बायपास करने और रूट शेल प्राप्त करने के लिए as-user माउंट…
 vikramaditya015/samsung-android-lpe
CVE-2026-20980, CVE-2026-20981, CVE-2026-20982 के लिए Poc
 b1nhack/cve-2024-1086
CVE-2024-1086 के लिए सार्वभौमिक स्थानीय विशेषाधिकार वृद्धि शोषण, जो Linux कर्नेल v5.14 से v6.6 को लक्षित करता है, उच्च सफलता दर और फ़ाइलरहित निष्पादन…








